

行编辑器sed
Sed,grep,awk命令被称为文本编辑三剑客,目前学习了grep命令,sed命令 自我觉得sed命令更强大,排名第一,grep暂居第二,awk没学不太清楚。
这次的博客写一下刚学习的sed命令,grep命令是全局搜索剪切,sed命令则是逐行进行处理,它一次处理一行内容。Sed命令有两个空间,一个模式空间,一个保持空间。Sed命令处理时,把 当前处理的行存储在临时缓冲区中,称为“模式空间”( pattern space),接着用sed命令处理缓冲区中的内容 ,处理完成后,把缓冲区的内容送往屏幕。接着处理下一 行,这样不断重复,直到文件末尾。
Sed用法:
Sed [option]… ‘script’ inputfile…
常用选项[option]:
-n:不输出模式空间内容到屏幕,即不自动打印(sed命令处理后都会默认输出到屏幕,-n就可以不让输出,一般与p连用)
-e: 多点编辑 (与grep -e类似,支持)
-f:/PATH/SCRIPT_FILE: 从指定文件中读取编辑脚本
-r: 支持使用扩展正则表达式
-i.bak: 备份文件并原处编辑
Script:地址命令
(1) 不给地址:对全文进行处理 【举例: sed ‘’ 文件名】
(2) 单地址:
#: 指定的行 【举例: sed ‘2p’ 文件名】
/pattern/:被此处模式所能够匹配到的每一行 【举例: sed ‘/redhat/’ 文件名】
(3) 地址范围:
#,# 【举例: sed ‘1,4p’ 文件名】
#,+# 【举例: sed ‘1,+1’ 文件名】
/pat1/,/pat2/ 【举例: sed ‘/linux/,/redhat/’】
#,/pat1/ 【举例: sed ‘3,/mage/’】
(4) ~:步进
1~2 奇数行【举例: sed ‘1~2p’ 文件名】
2~2 偶数行【举例: sed ‘2~2p’ 文件名】
编辑命令:
d: 删除模式空间匹配的行 【举例: sed ‘2d’ 文件名】
p: 显示模式空间中的内容 【举例: sed ‘2p’ 文件名】
a [\]text:在指定行后面追加文本 支持使用\n实现多行追加【举例:sed ‘2a\123\n456’ 文件名】
i [\]text:在行前面插入文本 【举例:sed ‘2i\123\n456 ‘ 文件名】
c [\]text:替换行为单行或多行文本 【举例: sed ‘2c\123\n456’ 文件名】
w /path/somefile: 保存模式匹配的行至指定文件 【举例: sed -n ‘3w /root/3.file’ 文件名】
r /path/somefile:读取指定文件的文本至模式空间中 匹配到的行后 【举例:sed ‘3r /root/mage.txt’ 文件名】
=: 为模式空间中的行打印行号 【举例: sed ‘=’ pets.bak】
!:模式空间中匹配行取反处理【举例:sed -n ‘2!p’ pets】
Sed常用工具:
///:查找替换,支持使用其它分隔符,s@@@,s### v
替换标记
g: 行内全局替换 【举例: sed s/dog/cat/g 文件名】
p: 显示替换成功的行 【举例:sed s/dog/cat/p文件名 】
w /PATH/TO/SOMEFILE:将替换成功的行保存至文件中【举例:sed s/dog/cat/w /app/1.file 文件名】
高级编辑命令:
h: 把模式空间中的内容覆盖至保持空间中
H:把模式空间中的内容追加至保持空间中
g: 从保持空间取出数据覆盖至模式空间
G:从保持空间取出内容追加至模式空间
x: 把模式空间中的内容与保持空间中的内容进行互换
n: 读取匹配到的行的下一行覆盖至模式空间
N:读取匹配到的行的下一行追加至模式空间
d: 删除模式空间中的行
D:删除当前模式空间开端至\n的内容(不再传至标准输 出),放弃之后的命令,但是对剩余模式空间重新执行sed
**************************************************************************
Sed高级编辑命令示例:
sed -n ‘n;p’ FILE 显示偶数行
sed ‘1!G;h;$!d’ FILE 倒序显示
sed -n ‘1!G;h;$p’ 倒序显示
seq 7 |sed ‘n;d’ 显示奇数
sed ‘N;D’ 显示最后一行
sed ‘$!d’ 显示最后一行
sed ‘G’ 每行之间加空行
sed ‘g’ 把每行内容替换成空行
sed ‘/^$/d;G’ 确保每一行下面都有一个空行
***************************************************************************
1、删除centos7系统/etc/grub2.cfg文件中所有以空白开头 的行行首的空白字符
cat /etc/grub2.cfg |sed -r ‘s/^[[:space:]]+//’


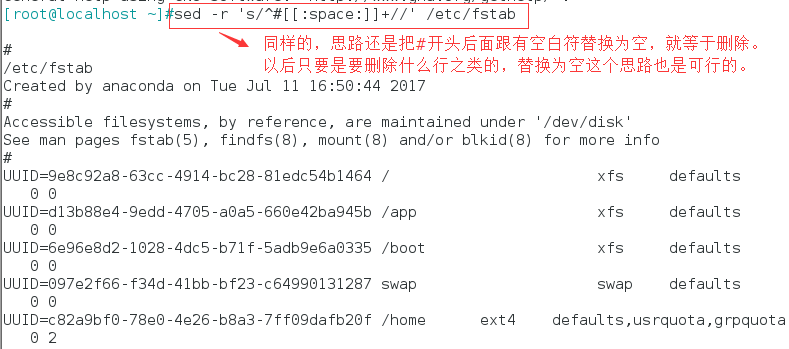
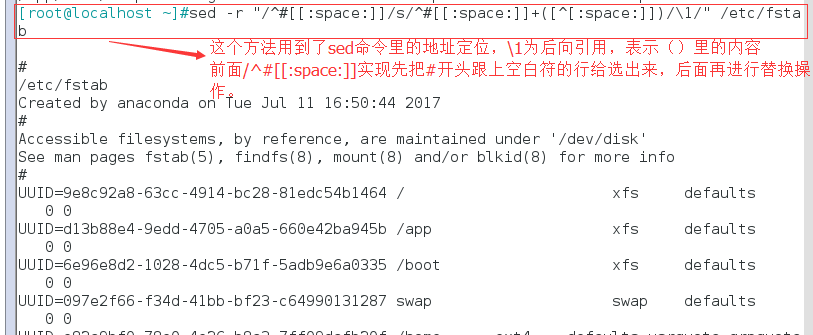
2、删除/etc/fstab文件中所有以#开头,后面至少跟一个空 白字符的行的行首的#和空白字符
sed -r “/^#[[:space:]]/s/^#[[:space:]]+([^[:space:]])/\1/” fstab
sed -r ‘s/^#[[:space:]]+//’ fstab
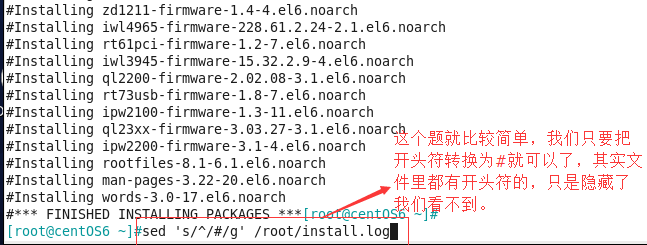
3、在centos6系统/root/install.log每一行行首增加#号
sed ‘s/^/#/g’ /root/install.log
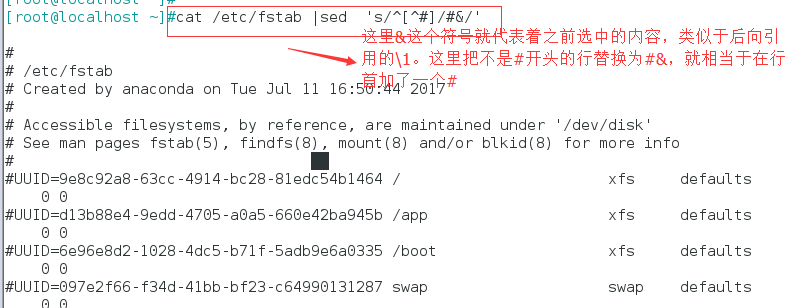
4、在/etc/fstab文件中不以#开头的行的行首增加#号
cat /etc/fstab |sed ‘s/^[^#]/#&/’
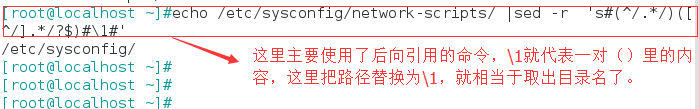
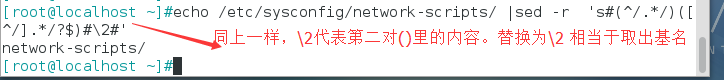
5、处理/etc/fstab路径,使用sed命令取出其目录名和基名
echo /etc/sysconfig/network-scripts/ |sed -r ‘s#(^/.*/)([^/].*/?$)#a:\1#’
echo /etc/sysconfig/network-scripts/ |sed -r ‘s#(^/.*/)([^/].*/?$)#\2#’
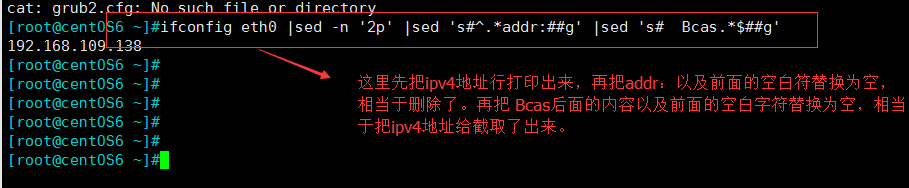
6、利用sed 取出ifconfig命令中本机的IPv4地址
ifconfig eth0 |sed -n ‘2p’ |sed ‘s#^.*addr:##g’ |sed ‘s# Bcas.*$##g’
ifconfig eth0 |sed -n -e ‘2s#^.*addr:##g’ -e ‘s# Bcas.*$##gp’
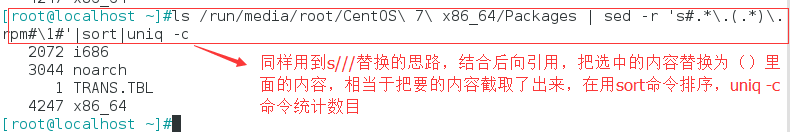
7、统计centos安装光盘中Package目录下的所有rpm文件的 以.分隔倒数第二个字段的重复次数
ls /run/media/root/CentOS\ 7\ x86_64/Packages | sed -r ‘s#.*\.(.*)\.rpm#\1#’|sort|uniq -c
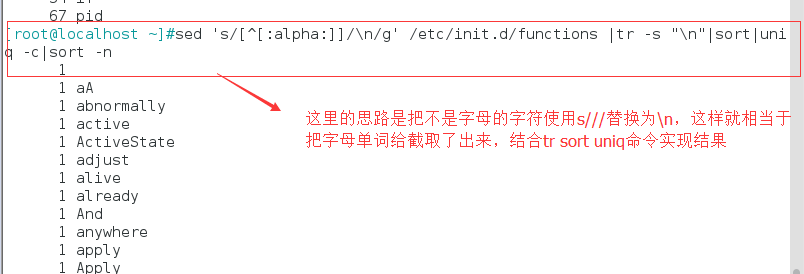
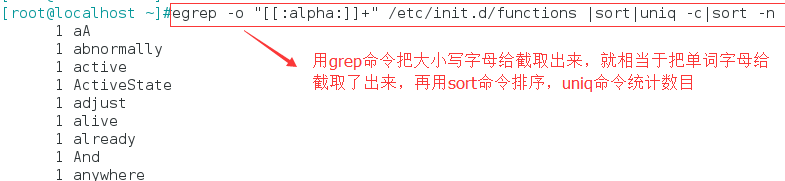
8、统计/etc/init.d/functions文件中每个单词的出现次数, 并排序(用grep和sed两种方法分别实现)
sed ‘s/[^[:alpha:]]/\n/g’ /etc/init.d/functions |tr -s “\n”|sort|uniq -c|sort -n
egrep -o “[[:alpha:]]+” /etc/init.d/functions |sort|uniq -c|sort -n
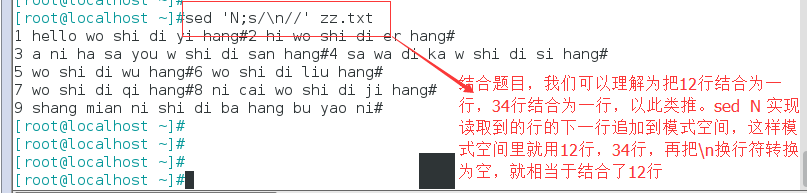
9、将文本文件的n和n+1行合并为一行,n为奇数行
sed ‘N;s/\n//’ zz.txt
原创文章,作者:Ganten,如若转载,请注明出处:http://www.178linux.com/85426

