CentOS6删除/etc/fstab和/boot后恢复

CentOS6删除/etc/fstab和/boot后恢复

背景:

Linux CentOS系统和启动相关的文件都在/boot目录下,如果我们将/boot目录下所有的文件都删除,然后在恢复系统,那以后在遇到系统启动问题时就都可以解决了。在这基础上,在将/etc/fstab文件删除,这样更加大了修复的难度,不过这都是可以修复的,这里就将介绍如何修复。

实验环境:

Linux版本: CentOS 6.9

网络环境:无网络(如果有网络可以直接从其他机器复制相关文件到机器上)

光盘:需要有CentOS6.9光盘(到时候需要用光盘进救援模式)

机器:VMware虚拟机

实验:

如果是在虚拟机上做实验,请先做好快照再做实验,过程可能出现意外情况(尽管步骤和操作没问题)。

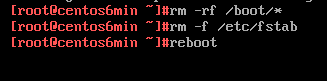
第一步:先删除/etc/fstab和/boot下的所有文件(可以移动到其他分区)

CentOS6删除/etc/fstab和/boot后恢复

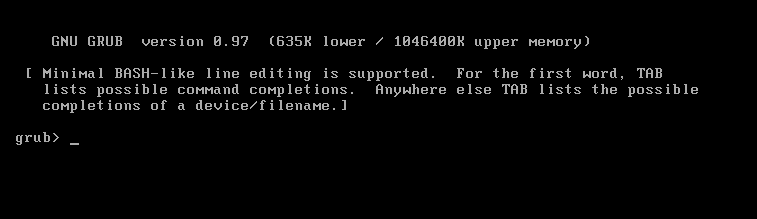
当做了第一步都重启虚拟机,会出现一下情况:

CentOS6删除/etc/fstab和/boot后恢复

第二步:重启后直接进入到了grub引导程序,这时我们再重启系统,进入到救援模式,这里就不介绍怎样进救援模式,之前在一个博客(http://www.178linux.com/83078)里有详细介绍如何进入救援模式。

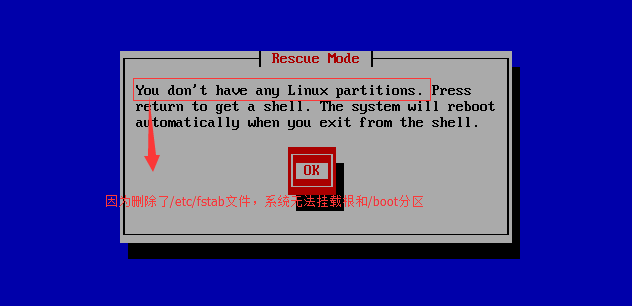
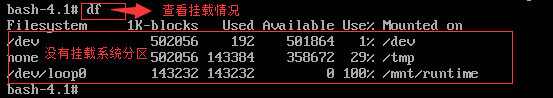
在进入救援模式时,会和之前不一样,因为我们删除了/etc/fstab文件,所以系统无法挂载根和/boot分区

CentOS6删除/etc/fstab和/boot后恢复

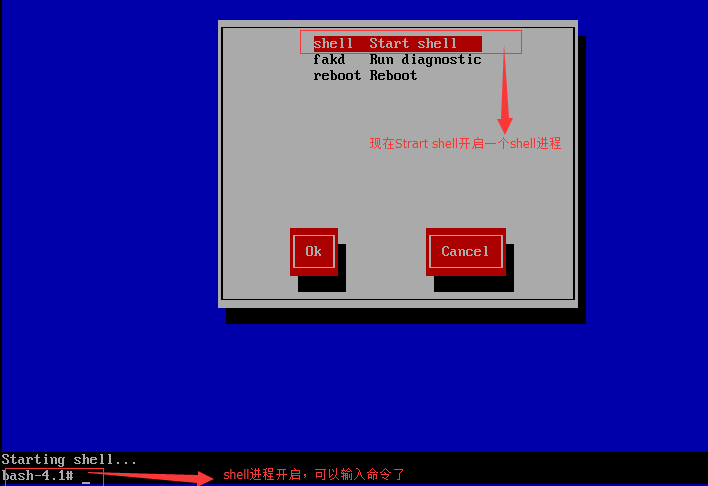
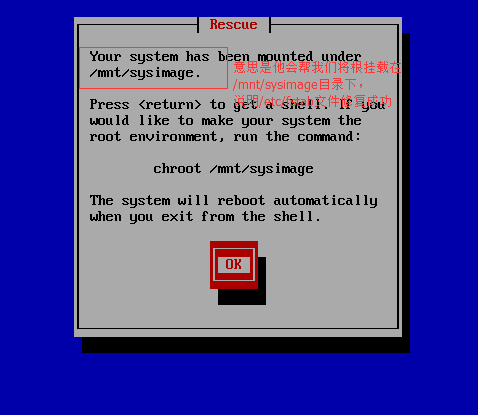
不过没关系,直接点击ok进入下一步就可以了,然后开启一个shell

CentOS6删除/etc/fstab和/boot后恢复

第三步:修复/etc/fstab

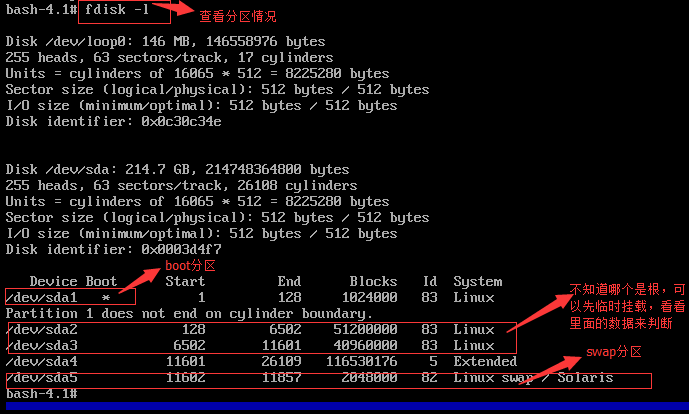
因为没有/etc/fstab文件,系统无法帮我们挂载分区,所以需要先修复/etc/fstab文件,也就是手写/etc/fstab文件,里面至少需要挂载根和/boot两个分区。在写文件之前我需要先知道哪个分区是根,哪个分区是/boot,可以用fidsk -l查看分区情况

CentOS6删除/etc/fstab和/boot后恢复

CentOS6删除/etc/fstab和/boot后恢复

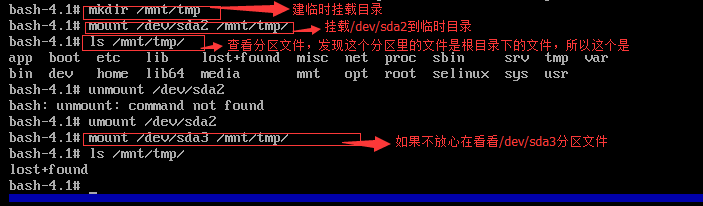
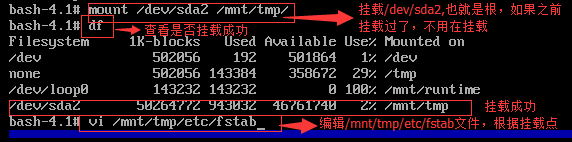
这里不好判断哪个分区是干什么的,但如果你很清楚的知道哪个分区是干什么的,那可以直接写/etc/fstab文件了,现在我们先建一个目录来临时挂载分区,来看看/dev/sda2和/dev/sda3哪个是根。

CentOS6删除/etc/fstab和/boot后恢复

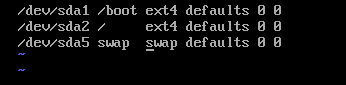
已找到根、/boot和swap分区,现在可以放心的写/etc/fstab文件了

/dev/sda1 /boot ext4 defaults 0 0
/dev/sda2 / ext4 defaults 0 0
/dev/sda5 swap swap defaults 0 0

写/etc/fstab文件的格式:

分区或者设备名   挂载目录  文件系统  defaults(设置为默认) 0 0(最后两个最好设为0)

CentOS6删除/etc/fstab和/boot后恢复

CentOS6删除/etc/fstab和/boot后恢复

第四步:修复boot

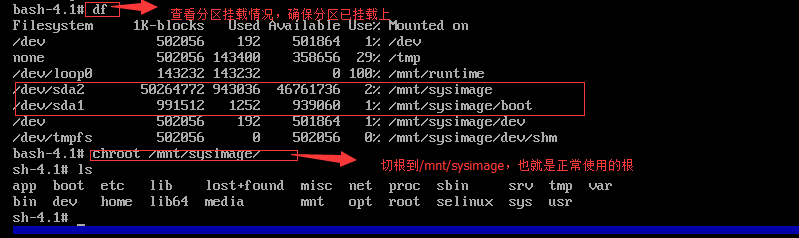
然后重启系统,在进入到救援模式,让系统自动帮我们挂载根,在进行下一步修复

CentOS6删除/etc/fstab和/boot后恢复

当我们进入救援模式时就可以切根了,切根命令:chroot /mnt/sysimage

CentOS6删除/etc/fstab和/boot后恢复

这个时候就可以开始修复/boot目录了,首先我们应该知道启动系统需要的文件:Linux内核(版本得对)、gurb、grub.conf

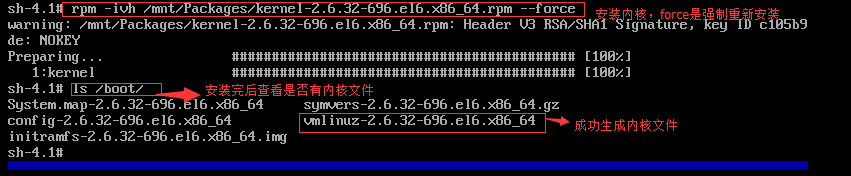
首先先挂载光盘,然后安装内核(也可以直接将光盘里的内核文件复制过去)

安装内核命令:rpm -ivh /mnt/Package/kernel-版本号(可以tab键补全).rpm

CentOS6删除/etc/fstab和/boot后恢复

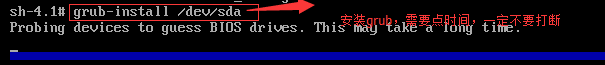
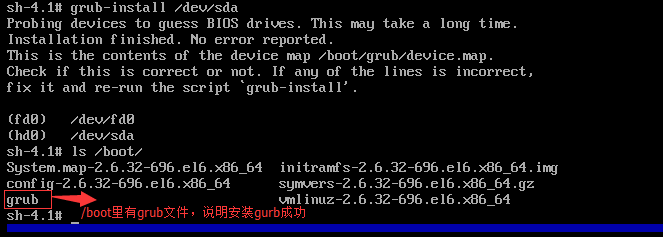
内核生成成功后,现在安装grub,命令:grub-install /dev/sda

CentOS6删除/etc/fstab和/boot后恢复

安装gurb需要点时间,要耐心等待,等完成后看看是否有gurb程序

CentOS6删除/etc/fstab和/boot后恢复

到现在就缺个/boot/grub/grub.conf文件,这需要我们手写

default 0 #默认选择第一项
timeout 3 #选择等待3秒,之后进入默认选项
title Linux-CentOS6.9 #菜单选项名字
kernel /vmlinuz-2.6.32-696.el6.x86_64 root=/dev/sda2 #内核版本和根的位置
initrd /initramfs-2.6.32-696.el6.x86_64.img #init

写完这个后保存退出,然后重启系统,看是否成功,在重启前先用命令:sync  来确保已写到磁盘保存

如果启动还有什么问题,看看是不是哪个文件写错了,或者目录名没对,还有就是光盘系统版本是否和修复的系统一致。
原创文章,作者:657188918,如若转载,请注明出处:http://www.178linux.com/85776

赞 (0)
657188918657188918
上一篇 2017-08-31 20:22
下一篇 2017-09-01 14:58

相关推荐

  • 第十周作业

    1、请详细描述CentOS系统的启动流程(详细到每个过程系统做了哪些事情) 2、为运行于虚拟机上的CentOS 6添加一块新硬件,提供两个主分区;   (1) 为硬盘新建两个主分区;并为其安装grub; #创建两个分区,/dev/sdb1为500M,/dev/sdb2为5G [root@centos6 mnt]# fdisk -l /dev/sdb…

    2017-03-12
  • httpd

      httpd http服务器程序:   httpd (apache) nginx lighttpd httpd的特性:   高度模块化: core + modules DSO:dynamic shared object(模块的动态加载) MPM:Multipath processing Modules (多路处理模块) &nb…

    Linux干货 2017-06-04
  • 马哥教育网络班20期 第9周课程练习

    1、写一个脚本,判断当前系统上所有用户的shell是否为可登录shell(即用户的shell不是/sbin/nologin);分别这两类用户的个数;通过字符串比较来实现; #!/bin/bash #the purpose of program : # #08/11/2016  PATH=/bin:/sbin:…

    Linux干货 2016-08-15
  • bash特性及用户和组的管理相关练习

    1、列出当前系统上所有已经登录的用户的用户名,注意同一个用户登录多次,则只显示一次即可: 2、取出最后登录到系统的用户的相关信息: 3、取出当前系统上被用户当做默认shell最多的那个shell: 4、将/etc/passwd中的第三个字段数值最大的后10个用户的信息全部改为大写后保存至/tmp/maxuser.txt文件中: 5、取出当前主机的IP地址: …

    2017-10-16
  • Linux的安全控制访问模块之SElinux

    SElinux   1、Selinux介绍:Linux的一个强制访问控制安全模块,2000年以GNU GPL发布,Linux内核2.6版本集成在内核中。 DAC:自由访问控制,进程是无束缚的。 MAC:强制访问控制,策略的规则决定控制的严格程度(策略被用来定义被限制的进程能够使用那些资源[文件和端口]);进程的可以被限制的;默认情况下,没有允许的行…

    Linux干货 2016-09-19
  • N25_第四周作业(补)

    1、复制/etc/skel目录到/home/tuser1,要求/home/tuser1及其内部文件的属组和其它用户均没有任何访问权限。 [root@EASTED tmp]# cp -r /etc/skel/ /home/tuser1/ [root@EASTED tmp]# cp …

    Linux干货 2017-01-02