

一,文件的基本权限:
通常,你使用ls -l 命令,就会看到这样的行:


让我们解析一下这些字段代表的意思:
-rw-r–r–. 1 root root 1018 Nov 6 2016 usb_modeswitch.conf
文件类型权限 硬链接数 文件所有者 文件所属组 文件容量 文件最后被修改时间 文件名
既然是要讲权限,自然只讲文件类型权限了^_^
-rw-r–r–
(1)其中,权限组成为:
– : 代表文件类型
-rw: 文件拥有者的权限
r–:文件所属群组的权限
r–: 其它人的权限
(2)每个权限组又由rwx组成
其中:
r : 代表可读的权限,代表数字为4
w: 代表可写的权限,代表数字为2
x : 代表可执行的权限,代表数字为1
举例:
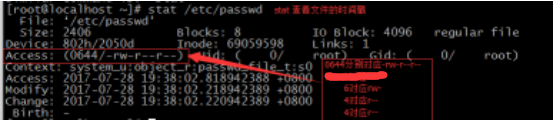
补充,上例中–代表文件类型,文件类型分为
d :目录文件
l :符号链接(指向另一个文件,类似于window系统中的快捷方式)
s :套接字文件
b :块设备文件,二进制文件
c :字符设备文件
p :命名管道文件
– :普通文件,不属于以上几种类型的文件
举例:

文件的权限也可以用chmod修改,以下是实例:
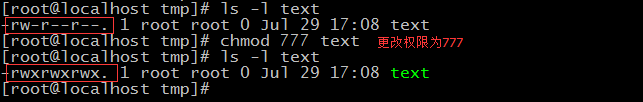
注:文件或目录的权限不是越大越好,一般按需配给,默认的目录权限为755,文件权限为644(root用户是644,普通用户是664),777是最大的权限值,但权限值越大越意味着不安全,至于为什么,慢慢看吧!^_^
二,文件与目录的默认权限:
前面已经说了默认的目录权限为755,文件权限为644,那么怎么知道这些默认权限,又怎么改变默认权限呢?
umask是查看文件与目录默认权限的命令,例如:
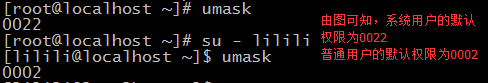
那么什么是默认权限呢?通过例子你就会明白了。
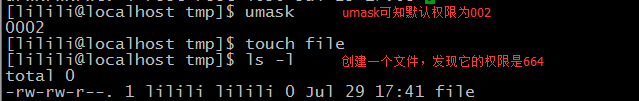
再切换到root用户:
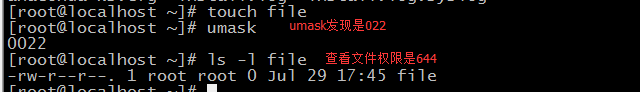
解释:我们知道文件的默认权限普通用户文件是664,root用户是644,即是这样。那么它们是怎么来的呢?如下所示:
root:666-022=644
普通用户:666-002=664
我们知道,root用户的权限很大,所以给文件644的权限就可以了,而普通用户没有那么大的权限,所以给了664。644可以写为-rw-r–r–,而664可以写为-rw-rw-r–。当然如果一个普通用户创建了一个文件,664代表不仅他自己可以读写该文件,与用户同组的人也可以读写,这就方便了实际工作中的需求。假如像root用户一样设置成了644,同组的人就不能了哦!
注:你一定很疑惑,默认权限为什么会是四位呢,我们先别急,答案在下面。^_^
现在讨论一下怎么修改默认值:
用实例来解释吧:
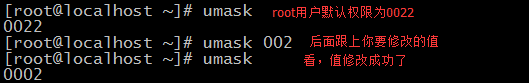
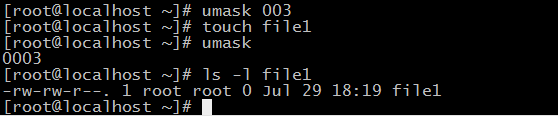
由上图可知,将umask改为002,用666-002=664,是正确的。但是,将umask改为003,时,只以为666-003=663是不对的,因为结果是644。这是为什么呢?这是因为相减的并不能简单的理解为数字,而是应该这样理解:
666 减 002 等于 664
rw-rw-rw- 减 ——-w- 等于 rw-rw-r–
666 减 003 等于 664
rw-rw-rw- 减 ——-wx 等于 rw-rw-r–
那么到底能不能用666相减呢,还是能的。当umask值是偶数时,正常用666减去umask值;当umask值是奇数时,在用666相减的情况下,在相减的奇数位加一,如:
666 – 003 = 66(3+1)= 664
三,文件隐藏属性
是的,部件还有隐藏属性哦!^_^

这便是文件的特殊权限:SUID,SGID,SBIT
下面我将逐一介绍这三者的特征
(1)SUID:
当文件拥有者的x权限上出现s时,例如-rwsr-xr-x,此时就被称为Set UID,简称为SUID的特殊权限。SUID的限制与功能:
SUID权限仅对二进位程序有效;
运行者对于该程序需要具有x的可运行权限;
本权限仅在运行该程序的过程中有效;
运行者将具有该程序拥有者的权限。
实例:

(2)SGID:
当s标志在文件拥有者的x项目为SUID,那s在群组的x时则称为Set GID
与SUID不同的是,SGID可以针对文件或目录来配置!如果是对文件来说,SGID有以下功能:
SGID对二进位程序有用;
程序运行者对于该程序来说,需要具备x的权限;
运行者在运行的过程中将会获得该程序群组的支持。
对目录的功能:
使用者对于此目录具有r与x的权限时,该使用者能够进入此目录;
使用者在此目录下的有效群组将会变成该目录的群组;
用途:若使用者在此目录下具有w的权限(可以创建文件),则使用者所创建的新文件,该新文件的群组与此目录的群组相同
实例:

(3)SBIT:
SBIT即Sticky Bit目前只针对目录有效,对于文件已经没有效果了,其作用有:
当使用者对于此目录具有w,x权限,亦即具有写入的权限时;
当使用者在该目录下创建文件或目录时,仅有自己与root才有权力删除该文件。

(4)用户权限配置:
前面看到文件权限是四位,我们只讲了后三位。那么第一位是什么意思了?其实这就与刚才讲的隐藏权限有关。
通常:4代表SUID
2代表SGID
1代表SBIT
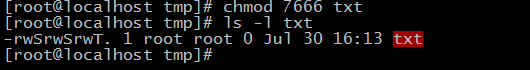
例如:
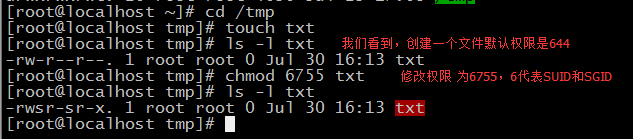
补充 :当我们配置文件隐藏权限时,s与t都是取代x这个权限的,但是当user, group以及others都没有x这个可运行的权限时,再赋予s或t的权限,就会变成大写的S与T。
原创文章,作者:xxcj,如若转载,请注明出处:http://www.178linux.com/83309

