浅谈Linux账号与用户组管理

在学习linux系统中,最重要的莫过于对系统账户的管理以及如何恰当的分配用户组权限。在我们登陆linux系统的时候,输入的账号,其实并不是linux所能识别的。由于计算机仅能够识别0与1,所以它仅能认识ID(一组号码)用户标示符UID、GID。相应的你所输入的账号与ID的对应关系就保存在/etc/passwd当中。

对于每一个文件来说都具有”所有者与所属用户组“的属性,每个登陆的用户都会有一个用户ID(UID),一个用户组ID(GID),在用户输入账号密码后,系统首先寻找/etc/passwd里是否有保存当前输入的账号密码信息,如果有的就将该账号对应的UID与GID(/etc/group)中读取出来,然后再核对(/etc/shadow)里对应的账号密码是否相符。

有此可以看出跟用户账号有关的/etc/passwd,/etc/shadow,这两个文件是非常重要的,所以我们要备份linux的系统账号的话,这两个文件就一定需要单独备份才行。

新增用户与删除用户

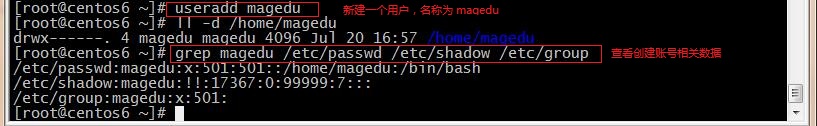
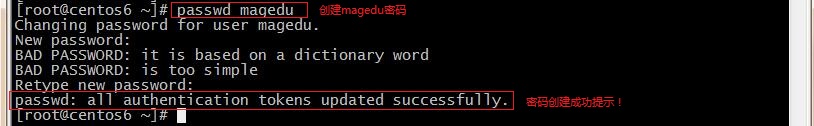
在linux如何新增用户,我们可以使用useradd命令来新建用户,密码设定则使用passwd这个命令,删除用户则是 userdel。以下是演示:

  useradd(选项)(参数)

-c<备注>:加上备注文字。备注文字会保存在passwd的备注栏位中; 

-d<登入目录>:指定用户登入时的启始目录; 

-D:变更预设值; -e<有效期限>:指定帐号的有效期限;

-f<缓冲天数>:指定在密码过期后多少天即关闭该帐号;

-g<群组>:指定用户所属的群组;

-G<群组>:指定用户所属的附加群组; 

-m:自动建立用户的登入目录;

-M:不要自动建立用户的登入目录; 

-n:取消建立以用户名称为名的群组; 

-r:建立系统帐号; 

-s:指定用户登入后所使用的shell; -u:指定用户id。
浅谈Linux账号与用户组管理          

       passwd(选项)(参数)

  -d:删除密码,仅有系统管理者才能使用;

 -f:强制执行;

 -k:设置只有在密码过期失效后,方能更新; -l:锁住密码;

 -s:列出密码的相关信息,仅有系统管理者才能使用;

 -u:解开已上锁的帐号。
浅谈Linux账号与用户组管理

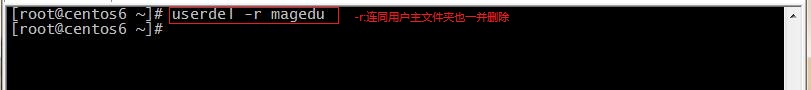
    userdel(选项)(参数)

   -f:强制删除用户,即使用户当前已登录;

   -r:删除用户的同时,删除与用户相关的所有文件。浅谈Linux账号与用户组管理


     新增与删除用户组

链接账号的账号的新增、删除后,我们来看看如何创建用户组,groupadd创建用户组,gpasswd创建用户组管理员,groupdel自然就是删除用户组。以下是演示:

    groupadd(选项)(参数)


        -g:指定新建工作组的id;

    -r:创建系统工作组,系统工作组的组ID小于500;

    -K:覆盖配置文件“/ect/login.defs”;

    -o:允许添加组ID号不唯一的工作组。
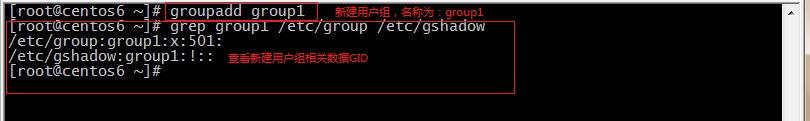
浅谈Linux账号与用户组管理


   gpasswd(选项)(参数)


       -a:添加用户到组; 

  -d:从组删除用户;

  -A:指定管理员; 

  -M:指定组成员和-A的用途差不多;

  -r:删除密码;

  -R:限制用户登入组,只有组中的成员才可以用newgrp加入该组。
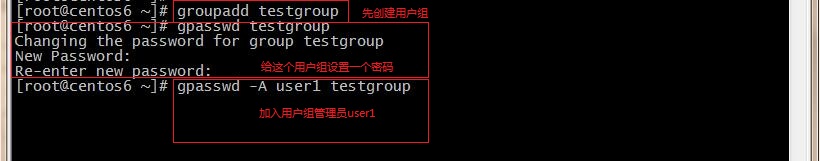

浅谈Linux账号与用户组管理

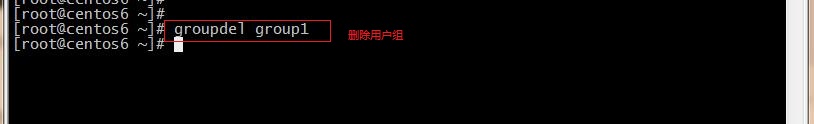
groupdel(参数)


浅谈Linux账号与用户组管理

原创文章,作者:642463313,如若转载,请注明出处:http://www.178linux.com/82345

赞 (0)
642463313642463313
上一篇 2017-07-22 21:40
下一篇 2017-07-22 22:44

相关推荐

  • 第十二周:httpd和lamp

    看了一下作业内容,发现所有的都在51cto上写过了。这里就不在做了。 毕竟当时几篇博客写下来,还是非常繁琐的,不想在写。 文档地址:RHEL6.8编译安装LAMP环境:httpd-2.4+mysql5.6+php5.5;基于LAMP环境部署WordPress: http://afterdawn.blog.51cto.com/7503144/1876171 配…

    Linux干货 2016-12-09
  • iptables-防火,防盗,防老王

        防火墙,其实说白了将,就是用于实现linux下访问控制的功能的,它分为两种方式,硬件防火墙和软件防火墙。不过无论是在哪个网络中,防火墙工作的地方一定是在网络的边缘。而我们的任务就是需要去定义防火墙如何工作的,这就是防火墙的策略,规则,以达到让它对出入网络的IP,数据进行检测。     目前市…

    Linux干货 2017-05-02
  • “lnmap实战之负载均衡架构(无高可用)”之新增keepalived高可用

    “lnmap实战之负载均衡架构(无高可用)”之新增keepalived高可用 我之前有一篇”lnmap实战之负载均衡架构(无高可用)“博客是专门部署了lanmap,之前没有做高可用,那么我们现在就把高可用补上去吧 这样我们照着之前的文档从新部署一下 1.机器结构如下: 192.168.42.150 node0 …

    Linux干货 2017-06-25
  • 在vsftp中实现基于pam_mysql的虚拟用户机制

    FTP简介 在介绍vsftp相关内容前,简单描述下FTP。FTP全称File Transfer Protocol,文件传输协议。它是一个C/S架构的协议,在Linux中其服务端实现主要有vsftpd,pureftpd,proftpd,Filezilla,本文主要介绍的是vsftp。客户端实现主要是ftp和lftp两种工具。其工作方式:主要分为两个层面的连接:…

    Linux干货 2017-01-07
  • keepalived的初级使用

        1、双主模型的ipvs高可用   一、双主模型的ipvs高可用     1)网络结构图       2)、ipvs的类型是dr模型,调度算法是rr       RS1和RS2都是centos6.8 对RS1和RS2的配置:…

    Linux干货 2017-05-15
  • linux目录基础、简单的命令以及运用linux帮助

    计算机组成及其功能     计算机其实是:接收用户输入指令与数据,经过中央处理器的数据与逻辑单元运算处理后,以产生或存储成有用的信息。所以计算机组成可以分为输入单元、输出单元、CPU(控制单元、算术逻辑单元)、内存     输入单元:包括键盘、鼠标、扫描仪、手写板、触摸屏等;实现…

    Linux干货 2016-09-17