

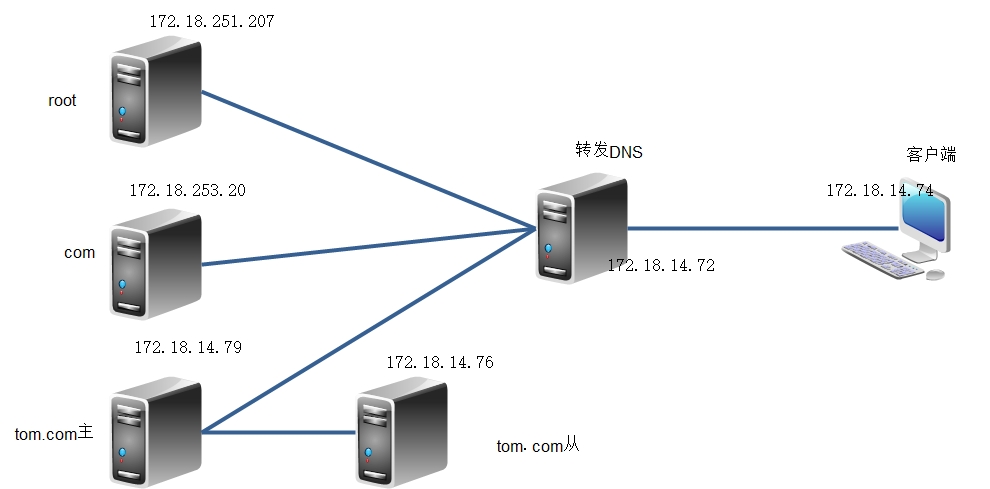
广域网中的DNS服务

拓扑图

                    广域网中的DNS服务

创建主DNS:

    配置文件/etc/named.conf
        listen-on port 53 { 127.0.0.1; }; //监听端口与IP,注释掉,或者将127.0.0.1改为localhost
        allow-query     { localhost; }; //允许查询的主机,注释掉
        dnssec-enable no; //是否开启安全阀开关,将yes修改为no
        dnssec-validation no; //是否进行安全认证,将yes修改为no
    区域配置文件/etc/named.rfc1912.zone
        zone “tom.com” IN {
           type master;
           file “tom.com.zone”;
        };
    配置匹配数据库/var/named/tom.com.zone
        $TTL 1D
        @       IN      SOA     tomdns1 tomadmin        (
                       2017041501
                       1D
                       1H
                       1W
                       1D )
                       NS      tomdns1
                       NS      tomdns2
        tomdns1         A       172.18.14.79
        tomdns2         A       172.18.14.76
        websrv          A       6.6.6.6
        www             CNAME   websrv
    创建从DNS:
        配置文件/etc/named.conf
            listen-on port 53 { 127.0.0.1; }; //监听端口与IP,注释掉,或者将127.0.0.1改为localhost
            allow-query     { localhost; }; //允许查询的主机,注释掉
            dnssec-enable no; //是否开启安全阀开关,将yes修改为no
            dnssec-validation no; //是否进行安全认证,将yes修改为no
       配置文件/etc/named.rfc1912.zone
           zone “tom.com” IN {
               type slave;
               masters {172.18.14.79;};
               file “slaves/tom.com.slave”;

          };

    创建父DNS:

        配置文件/etc/named.conf
            listen-on port 53 { 127.0.0.1; }; //监听端口与IP,注释掉,或者将127.0.0.1改为localhost
            allow-query     { localhost; }; //允许查询的主机,注释掉
            dnssec-enable no; //是否开启安全阀开关,将yes修改为no
            dnssec-validation no; //是否进行安全认证,将yes修改为no
        配置文件/etc/named.rfc1912.zone
             zone “com” IN {
                  type master;
                  file “com.zone”;
              };
       配置com域数据库/var/named/com.zone
             $TTL 1D
             @       IN      SOA     comdns  comadmin        (
                    2017041501
                    1D
                    1H
                    1W
                    1D )
                            NS      comdns
            tom             NS      tomdns1
            tom             NS      tomdns2
            comdns          A       172.18.253.20
            tomdns1         A       172.18.14.79
            tomdns2         A       172.18.14.76
    创建根域:
        配置文件/etc/named.conf
            listen-on port 53 { 127.0.0.1; }; //监听端口与IP,注释掉,或者将127.0.0.1改为localhost
            allow-query     { localhost; }; //允许查询的主机,注释掉
            dnssec-enable no; //是否开启安全阀开关,将yes修改为no
            dnssec-validation no; //是否进行安全认证,将yes修改为no
            删除根域
             zone “.” IN { //删除掉这个配置域
                  type hint;
                  file “named.ca”;
              };
        配置文件/etc/named.rfc1912.zone
             zone “.” IN {
                 type master;
                 file “root.zone”;
             };
        配置根域数据库/var/named/root.zone
               $TTL 1D
               @       IN      SOA     rootdns         rootadmin       ( 
                        2017041501
                        1D
                        1H
                        1W
                        2D )
                                 NS      rootdns
               com             NS      comdns
               comdns          A       172.18.253.20
                rootdns         A       172.18.251.207
    修改每台设备上的/var/named/named.ca
          .                        3600000      NS    A.ROOT-SERVERS.NET.
          A.ROOT-SERVERS.NET.      3600000      A     172.18.251.207
    配置内部DNS服务器
         修改配置文件/etc/named.conf
               listen-on port 53 { 127.0.0.1; }; //监听端口与IP,注释掉,或者将127.0.0.1改为localhost
               allow-query     { localhost; }; //允许查询的主机,注释掉
              dnssec-enable no; //是否开启安全阀开关,将yes修改为no
              dnssec-validation no; //是否进行安全认证,将yes修改为no

原创文章,作者:gaomei,如若转载,请注明出处:http://www.178linux.com/73355

赞 (1)
gaomeigaomei
上一篇 2017-04-15 10:45
下一篇 2017-04-15 18:37

相关推荐

  • 推荐-Openssl加密解密及PKI,创建私有CA!

    Openssl加密解密及PKI,创建私有CA Openssl加密解密及PKI,创建私有CA Openssl加密解密及PKI,创建私有CA 一、什么是SSL? 二、SSL协议出现的目的? 三、密码算法 四、SSL握手通信 五、IKE是啥? 六、PKI是啥? 七、Openssl开源项目 八、创建私有CA 九、吊销证书 附:Openssh基于密钥认证 一、什么是S…

    Linux干货 2016-04-05
  • HAProxy七种调度方法的简单示意图

    看了三个月,中间因出差和其他事没有看估计也有十几天,刚把35天的视频看完。很多内容都记不住,待第一次看完后再回头看吧。 现在想,对内容进行简单的画图,把基本的体现出来,对记忆和回顾应该有帮助。

    Linux干货 2016-07-26
  • Linux中的包管理

    1. RPM介绍 rpm是linux中的包管理软件,通过rpm用户可以对rpm包进行查询、安装、卸载、升级和校验等操作。 1.1 查询 查询 -q:可以查看某个包是否已经安装 -qa:查看系统已经安装的所有包 -qi:查询某个安装包的详细情况 -ql:查询安装某个包之后会生成哪些文件 -qc:查询某个软件的配置文件 -qd:查询某个软件的所有文档 &#821…

    Linux干货 2017-04-17
  • N26-第一周博客作业

    1、计算机的组成及功能     CPU: Central Processing Unit 运算与管理控制功能        包括:          &nbsp…

    Linux干货 2017-01-10
  • 0809作业

    4、如何设置tab缩进为4个字符? 在/etc/vimrc中加入一行 set ts=4 保存退出 5、复制/etc/rc.d/init.d/functions文件至/tmp目录;替换/tmp/functions文件中的/etc/sysconfig/init为/var/log; :%s@/etc/sysconfig/init@/var/log@g 6、删除/t…

    Linux干货 2016-08-11
  • httpd——事务

    http协议: http/0.9 ,http/1.0 ,http/1.1 ,http/2.0 http协议:stateless          服务器无法持续追踪访问者来源          &nb…

    Linux干货 2016-10-12
