

规划IP地址
A 192.168.1.100
R1 ens33: 192.68.1.2 ens37: 172.16.1.100
R2 ens33: 172.16.1.2 ens37: 10.1.1.100
R3 ens33: 10.1.1.2 ens37: 192.16.2.4
B 192.16.2.100
打开Vmware虚拟机创建4个虚拟网络,并修改子网
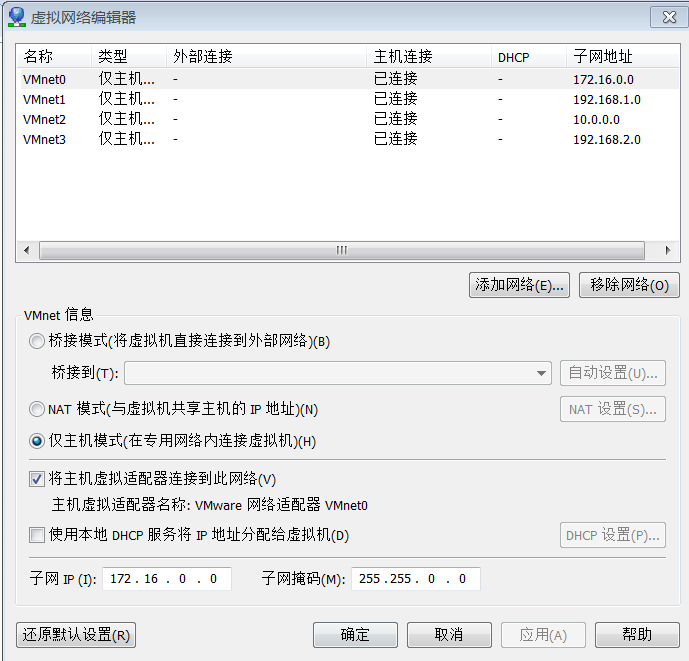

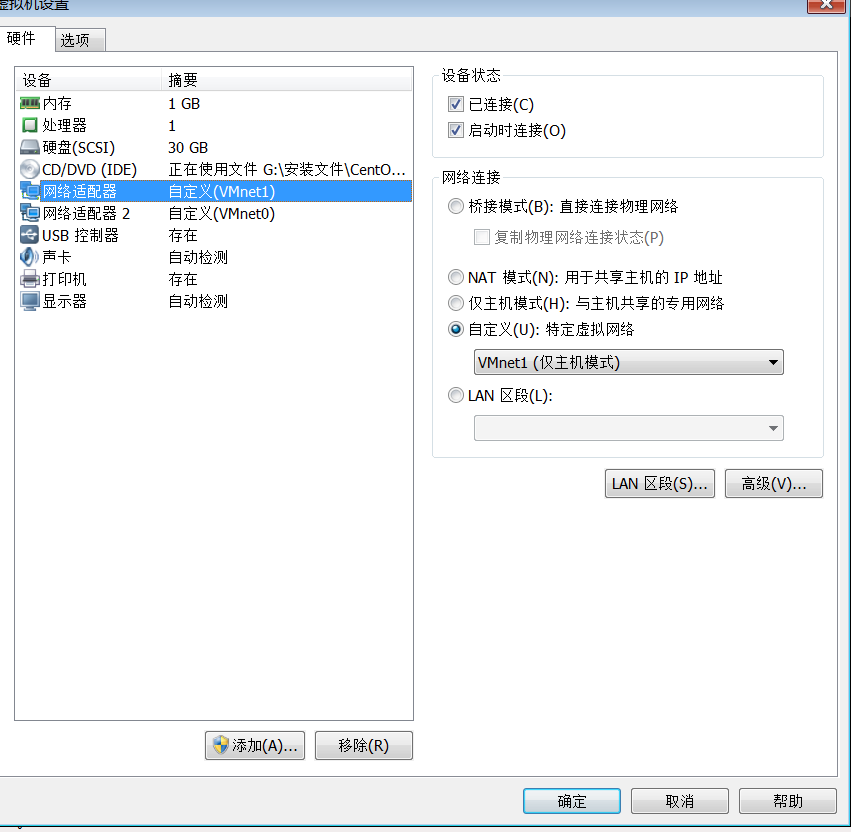
将每个网卡按要求设置成指定的网络
禁用并关闭防火墙
路由器打开端口转发功能
R1: echo 1 > /proc/sys/net/ipv4/ip_forward
R2: echo 1 > /proc/sys/net/ipv4/ip_forward
R3: echo 1 > /proc/sys/net/ipv4/ip_forward
网络拓扑结构
A 192.168.1.100 — 192.168.1.2(ens33) R1 172.16.1.100(ens37) — 172.16.1.2(ens33) R2 10.1.1.100(ens37) — 10.1.1.2(ens33) R3 192.16.2.4(ens37) — 192.16.2.100
ping不同的时候记得抓包检查: tcpdump -i ens33 icmp
主机A:路由表
[root@node1 ~]# route -n
Kernel IP routing table
Destination Gateway Genmask Flags Metric Ref Use Iface
0.0.0.0 192.168.1.2 0.0.0.0 UG 0 0 0 ens37
192.168.1.0 0.0.0.0 255.255.255.0 U 100 0 0 ens37
路由器R1:路由表
[root@node1 ~]# route -n
Kernel IP routing table
Destination Gateway Genmask Flags Metric Ref Use Iface
10.0.0.0 172.16.1.2 255.0.0.0 UG 0 0 0 ens37
172.16.0.0 0.0.0.0 255.255.0.0 U 100 0 0 ens37
192.16.2.0 172.16.1.2 255.255.255.0 UG 0 0 0 ens37
192.168.1.0 192.168.1.2 255.255.255.0 UG 0 0 0 ens33
192.168.1.0 0.0.0.0 255.255.255.0 U 100 0 0 ens33
路由器R2:路由表
[root@node1 ~]# route -n
Kernel IP routing table
Destination Gateway Genmask Flags Metric Ref Use Iface
10.0.0.0 10.1.1.100 255.0.0.0 UG 0 0 0 ens37
10.0.0.0 0.0.0.0 255.0.0.0 U 100 0 0 ens37
172.16.0.0 0.0.0.0 255.255.0.0 U 100 0 0 ens33
192.16.2.0 10.1.1.2 255.255.255.0 UG 0 0 0 ens37
192.168.1.0 172.16.1.100 255.255.255.0 UG 0 0 0 ens33
路由器R3:路由表
[root@node4 ~] route -n
Kernel IP routing table
Destination Gateway Genmask Flags Metric Ref Use Iface
10.0.0.0 0.0.0.0 255.0.0.0 U 100 0 0 ens33
172.16.0.0 10.1.1.100 255.255.0.0 UG 0 0 0 ens33
192.16.2.0 0.0.0.0 255.255.255.0 U 100 0 0 ens37
192.168.1.0 10.1.1.100 255.255.255.0 UG 0 0 0 ens33
主机B:路由表
[root@node4 ~] route -n
Kernel IP routing table
Destination Gateway Genmask Flags Metric Ref Use Iface
0.0.0.0 192.16.2.4 0.0.0.0 UG 0 0 0 ens33
192.16.2.0 0.0.0.0 255.255.255.0 U 100 0 0 ens33
本文来自投稿,不代表Linux运维部落立场,如若转载,请注明出处:http://www.178linux.com/97262

