lvs-nat的实现

nat的知识点

lvs-nat:

本质是多目标的DNAT,通过将请求报文中的目标地址和目标端口修改为某跳出的RS的RIP和PORT实现转发

(1)RIP和DIP应在同一个IP网络,且应使用私网地址;RS的网关要指向DIP

(2)请求报文和响应报文都必须经由Director转发,Director易于成为系统瓶颈

(3)支持端口映射,可修改请求报文的目标PORT

(4)VS必须是Linux系统,RS可以是任意OS系统

lvs-nat的实现

实验环境的准备:

4台机器,2台内网,一台作为lvs调度器,还有一台当客服端

实验拓扑图
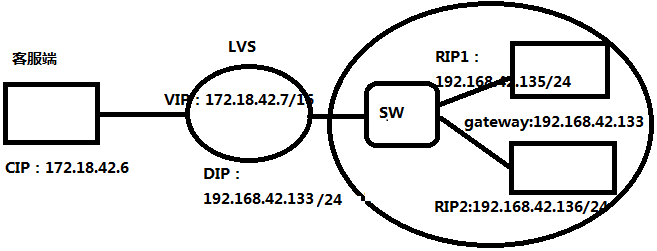
1111111

实验前准备:

关闭防火墙,关闭selinux

12


开始实验:

1.构建网络

在LVS上

(1)systemctl start NetworkManager

nmcli connection show
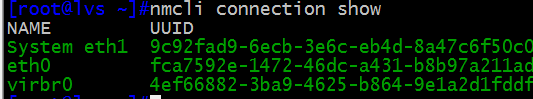
3

nmcli connection modify eth1 ipv4.addresses 172.18.0.7/16 ipv4.method manual

nmcli connection up eth1

(2)开启路由转发功能

echo net.ipv4.ip_forward=1 >>/etc/sysctl.conf

sysctl -p

sysctl -a |grep ip_forward

看到net.ipv4.ip_forwward=1设置成功

在RS1,RS2上:

配置路由:

RS1 上:nmcli connection modify ipv4.gateway 192.168.42.133

RS2上:nmcli connection modify ipv4.gateway 192.168.42.133

在客服端上:

配置路由指向172.18.42.7/16

2.检查网络:

用客服端ping 192.168.42.135和192.168.42.136,ping通,则网络构建成功

3.统一时间:

(1)通过ntp协议来统一时间,在CentOS 7上使用自带的chronyd服务来管理

(2)在LVS上修改文件/etc/chronyd.conf

server 172.18.0.1 iburst

allow 192.168.42.0/24

local stratum 10

(3)在RS1,RS2上修改配置文件/etc/chronyd.conf

server 192.168.42.133 iburst

(4)chronyd服务默认是关闭的,需要开启

systemctl start chronyd

4.配置LVS

(1)yum install ipvsadm 在CentOS7上通过ipvsadm来管理LVS

(2)ipvsadm -A -t 172.18.42.7:80 -s rr

(3)ipvsadm -a -t 172.18.42.7:80 -r 192.168.42.135 -m

ipvsadm -a -t 172.18.42.7:80 -r 192.168.42.16 -m

(4)为了便于观察在RS1和RS2上安装httpd服务

RS1:echo RS1 > /var/www/html/index.html

RS2: echo RS2 > /var/www/html/index.html

5.测试
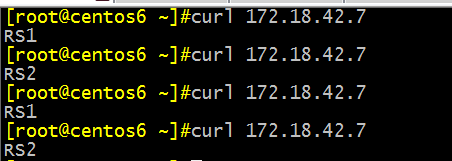
4


本文来自投稿,不代表Linux运维部落立场,如若转载,请注明出处:http://www.178linux.com/91844

赞 (0)
zss123456zss123456
上一篇 2018-03-03 14:34
下一篇 2018-03-03 16:37

相关推荐

  • 分享 (History,Ls,感悟 )

    1.History 选项   -c: 清空命令历史   -d offset: 删除历史中指定的第offset个命令    n: 显示最近的n条历史   -a: 追加本次会话新执行的命令历史列表至历史文件   -n: 读历史文件中未读过的行到历史列表   -r: 读历史文件附加到历史列表 &…

    2017-07-15
  • Linux任务计划、周期性执行任务

    Linux任务计划、周期性执行任务 在未来指定的时间点执行一次某任务:at、batch 周期性的执行某个任务:crontab执行结果会以邮件形式发送给用户 如何查看邮件服务是否启用~ ]# ss -tnl mail 命令: mail [-s ‘邮件名’]+ USERNAME 邮件文件的生成: (1) 交互式输入: ctrl+d结束或者 以 . 单独成行 (2…

    Linux干货 2017-08-16
  • 用户 组 和权限 以及权限的 分类

    关于文件的安全我们要从3A验证 说起     1  Authentication:认证      2  Authorization:授权      3  Accouting|Audition:审计 由于系统文件的用户太多为了便于管理 我们便把系统的用…

    系统运维 2016-08-04
  • 马哥教育-第二周作业

    问题一:文件管理类命令 常规命令:mkdir、rmdir、stat、touch、copy、mv、rm (1).mkdir  创建目录: 注意:路径基名方为命令的作用对象;基名之前的路径必须得存在; -p:自动按需创建父目录; -v:显示创建过程; -m 参数:直接给定所需权限; 例子:问题:创建 /tmp/x ; /tmp/x/y1 ; /tmp/…

    Linux干货 2016-12-11
  • 设计模式(一)工厂模式Factory(创建型)

      在面向对象编程中, 最通常的方法是一个new操作符产生一个对象实例,new操作符就是用来构造对象实例的。但是在一些情况下, new操作符直接生成对象会带来一些问题。举例来说, 许多类型对象的创造需要一系列的步骤: 你可能需要计算或取得对象的初始设置; 选择生成哪个子对象实例; 或在生成你需要的对象之前必须先生成一些辅助功能的对象。 在…

    Linux干货 2015-06-23
  • MySQL-MMM实现MySQL高可用读写分离

    实验环境 实验拓扑 主机配置环境说明 主机名 IP地址 角色/用途 MySQL Server_ID master1 192.168.80.101 MySQL主节点,可读写操作 11 master2 192.168.80.102 MySQL备节点,可读写操作 12 slave1 192.168.80.103 MySQL从节点,仅能读 13 slave2 192…

    Linux干货 2016-06-01