N28-第三周作业

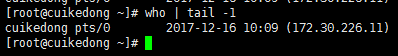
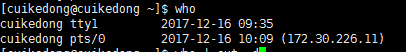
1、列出当前系统上所有已经登录的用户的用户名,注意:同一个用户登录多次,则只显示一次即可。
2、取出最后登录到当前系统的用户的相关信息。
3、取出当前系统上被用户当作其默认shell的最多的那个shell。
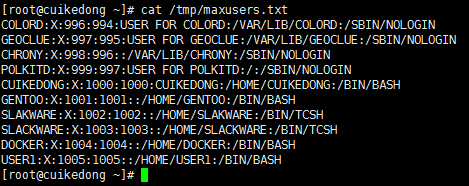
4、将/etc/passwd中的第三个字段数值最大的后10个用户的信息全部改为大写后保存至/tmp/maxusers.txt文件中。
5、取出当前主机的IP地址,提示:对ifconfig命令的结果进行切分。
6、列出/etc目录下所有以.conf结尾的文件的文件名,并将其名字转换为大写后保存至/tmp/etc.conf文件中。
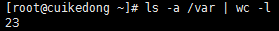
7、显示/var目录下一级子目录或文件的总个数。
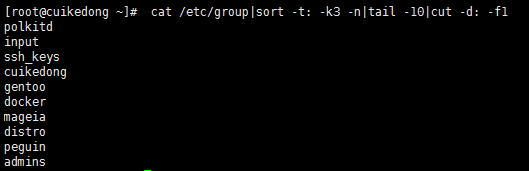
8、取出/etc/group文件中第三个字段数值最小的10个组的名字。
9、将/etc/fstab和/etc/issue文件的内容合并为同一个内容后保存至/tmp/etc.test文件中。
10、请总结描述用户和组管理类命令的使用方法并完成以下练习:
(1)、创建组distro,其GID为2016;
(2)、创建用户mandriva, 其ID号为1005;基本组为distro;
(3)、创建用户mageia,其ID号为1100,家目录为/home/linux;
(4)、给用户mageia添加密码,密码为mageedu;
(5)、删除mandriva,但保留其家目录;
(6)、创建用户slackware,其ID号为2002,基本组为distro,附加组peguin;
(7)、修改slackware的默认shell为/bin/tcsh;
(8)、为用户slackware新增附加组admins;


1、列出当前系统上所有已经登录的用户的用户名,注意:同一个用户登录多次,则只显示一次即可。

图片1

2、取出最后登录到当前系统的用户的相关信息。

图片2

3、取出当前系统上被用户当作其默认shell的最多的那个shell。

图片3

4、将/etc/passwd中的第三个字段数值最大的后10个用户的信息全部改为大写后保存至/tmp/maxusers.txt文件中。

图片4

图片5

5、取出当前主机的IP地址,提示:对ifconfig命令的结果进行切分。

图片6

6、列出/etc目录下所有以.conf结尾的文件的文件名,并将其名字转换为大写后保存至/tmp/etc.conf文件中。
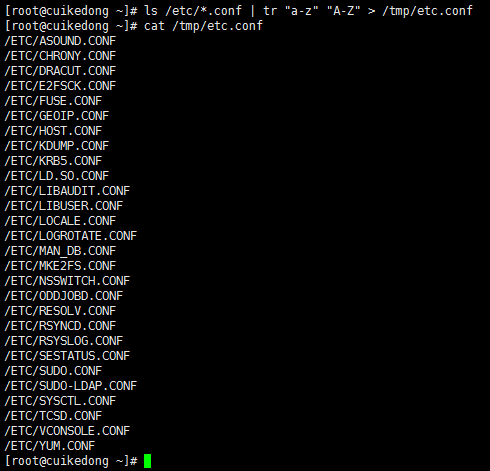
图片7

7、显示/var目录下一级子目录或文件的总个数。

图片8

8、取出/etc/group文件中第三个字段数值最小的10个组的名字。

图片9

9、将/etc/fstab和/etc/issue文件的内容合并为同一个内容后保存至/tmp/etc.test文件中。
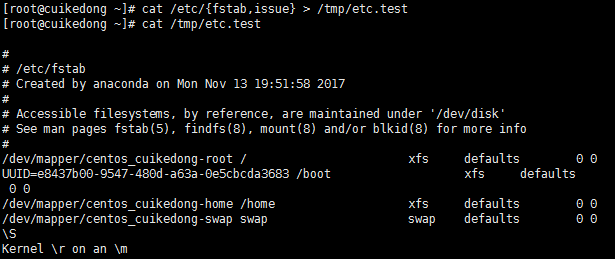
图片10

10、请总结描述用户和组管理类命令的使用方法并完成以下练习:

 Linux用户和组管理命令

  安全上下文:

                              进程以其发起者的身份运行:

                                     进程对文件的访问权限,取决于发起此进程的用户的权限:

                       系统用户:为了能够让那些后台进程或服务类进程以非管理员的身份运行,通常需要为此创建多个普通用户:这类用户从不用登录系统:

  groupadd命令:添加组

   groupadd [选项] group_name

                                       -g GID:指定GID:默认是上一个组的GID+1:

                                       -r:创建系统组:

  groupmod命令:修改组属性

   groupmod [选项] GROUP

                                       -g GID:修改GID

                                       -n new_name:修改组名

 groupdel命令:删除组

     groupdel [选项] GROUP(直接删除)

   useradd命令:创建用户

 useradd [选项] 登录名

                                       -u, –uid UID:指定UID:

                                       -g, –gid GROUP:指定基本组ID,此组的事先存在:

                                       -G, –groups GROUP1[,GROUP2,…[,GROUPN]]]:指明用户所属的附加组,多个组之间用逗号分隔:

                                       -c, –comment COMMENT:指明注释信息:

                                       -d, –home-dir HOME_DIR:以指定的路径为用户的家目录:通过复制/etc/skel此目录并重命名实现:指定的家目录路径如果事先存在,则不会为用户复制环境配置文件:

                                        -s, –shell SHELL:指定用户的默认shell,可用的所有shell列表存储在/etc/shells文件中:

                                        -r, –system: 创建一个系统账户:                                        

注意:创建用户时的诸多默认设定配置文件为/etc/login.defs      

    useradd -D:显示创建用户的默认配置:

                             useradd -D 选项:修改默认选项的值:

                                        修改的结果保存于/etc/default/useradd文件中: 

  usermod命令:修改用户属性

  usermod [选项] 登录            

                                         -u, –uid UID:修改用户的ID为此处指定的新UID:

                                         -g, –gid GROUP:修改用户所属的基本组:

                                         -G, –groups GROUP1[,GROUP2,…[,GROUPN]]]:修改用户所属的附加组:原来的附加组会被覆盖:

                                         -a, –append:与-G一同使用,用于为用户追加新的附加组:

                                         -c, –comment COMMENT:指修改注释信息:

                                         -d, –home-dir HOME_DIR:修改用户的家目录:用户原有的文件不会被转移至新位置:

                                         -m, –move-home:只能与-d选项一同使用,用于将原来的家目录移动为新的家目录:

                                         -l, –login NEW_LOGIN:修改用户名:

                                         -s, –shell SHELL:修改用户的默认shell:

                                         -L, –lock:锁定用户密码:即在用户原来的密码字符串之前添加一个“!”:

                                         -U, –unlock:解锁用户的密码:                            

 userdel命令:删除用户

  userdel [选项] 登录

                                         -r:删除用户时一并删除其家目录: 

    passwd命令:

      passwd  [-k]  [-l]  [-u [-f]] [-d] [-e] [-n mindays] [-x maxdays] [-w warndays] [-i inactivedays] [-S] [–stdin] [username]                         

                             (1)passwd:修改用户自己的密码:

                             (2)passwd USERNAME:修改指定用户的密码,但仅root有此权限:

                                      -l,-u:锁定和解锁用户:

                                      -d:清除用户密码串:

                                      -e DATE:过期期限,日期:

                                       -i DAYS:非活动期限:

                                       -n DAYS:密码的最短使用期限:

                                       -x DAYS:密码的最长使用期限:

                                       -w DAYS:警告期限:                        

                                      –stdin:用法

                                echo “PASSWORD” | passwd –stdin USERNAME

   gpasswd命令:

     组密码文件放在:/etc/gshadow                  

                               gpasswd [选项] group

                                    -a USERNAME:向组中添加用户

                                    -d USERNAME:从组中移除用户

newgrp命令:临时切换指定的组为基本组:

       newgrp [-] [group]

                                   -:会模拟用户重新登录以实现重新初始化其工作环境:

 chage命令:chage – 更改用户密码过期信息

      chage [选项] 登录

                                      -d

                                      -E

                                      -W

                                      -m

                                      -M

  id命令:显示用户的真实有效ID:

      id [OPTION]… [USER]

                                 -u:仅显示有效的UID:

                                 -g:仅显示用户的基本组ID:

                                 -G:仅显示用户所属的所有组的ID:

                                 -n:显示名字而非ID:

su命令:swith user

    登录式切换:会通过读取目标用户的配置文件来重新初始化

                                 su – USERNAME

                                 su -l USERNAME

                            非登录式切换:不会读取目标用户的配置文件进行初始化

                                 su USERNAME

 注意:管理员可无密码切换至其它任何用户:

     -c ‘COMMAND’:仅以指定用户的身份运行此处指定的命令:

(1)、创建组distro,其GID为2016;
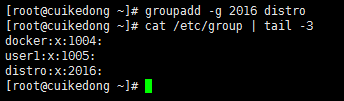
图片11

(2)、创建用户mandriva, 其ID号为1005;基本组为distro;
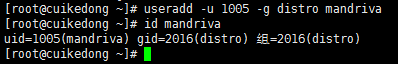
图片12

(3)、创建用户mageia,其ID号为1100,家目录为/home/linux;
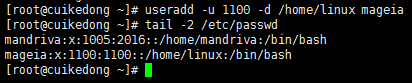
图片13

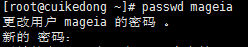
(4)、给用户mageia添加密码,密码为mageedu;

图片14

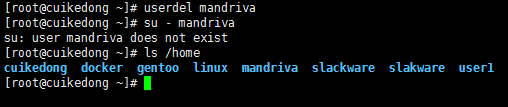
(5)、删除mandriva,但保留其家目录;

图片15

(6)、创建用户slackware,其ID号为2002,基本组为distro,附加组peguin;
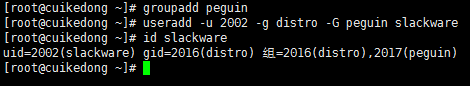
图片16

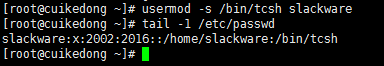
(7)、修改slackware的默认shell为/bin/tcsh;

图片17

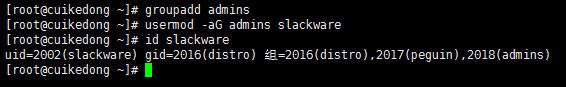
 (8)、为用户slackware新增附加组admins;

图片18

         N28-第三周作业

本文来自投稿,不代表Linux运维部落立场,如若转载,请注明出处:http://www.178linux.com/90242

赞 (1)
爱溜达爱溜达
上一篇 2017-12-17 18:03
下一篇 2017-12-17 18:28

相关推荐

  • 建立yum源及yum命令的使用

    一、什么是YUM     YUM的全称为 Yellowdog Update Modifier,其主要目的是为了解决RPM包安装时的依赖关系的问题。YUM只是一个用于软件安装的前端工具,其主要的服务对象还是RPM软件包。     YUM采用C/S架构,即客户端与服务器的模…

    Linux干货 2015-05-11
  • LVM详解

    一、概述     LVM全称为Logical Volume Manager,即逻辑卷管理器。LVM可以弹性的调整文件系统的容量,可以将多个物理分区整合在一起,并且根据需要划分空间或动态的修改文件系统空间。     LVM有两个版本: lvm,lvm2 二、LVM的相关概念   &…

    Linux干货 2015-04-28
  • grep的用法

    grep的用法 1、复制/etc/skel目录为/home/tuser1及其内容文件的属组和其它用户均没有任何访问权限。 cp -R /etc/skel /home/thuser1 #复制文件/etc/skel 到/home/目录下并改名为thuser1 chmod -R 700 /home/thuser1 #更改/home/thuser1目录权限为属主全部…

    Linux干货 2017-07-23
  • Linux获取帮助的途径、history命令及文件系统结构

        在学习Linux的过程中,往往会遇到一些难以理解的问,这时我们就需要寻求帮助,下面是获取帮助的几个途径。 一、man(manual)手册(命令) 1、man手册介绍 (1)man手册是系统自带的联机帮助手册,善于利用man命令,可以帮我们解决遇到的大部分问题。 (2)man手册分为九个章节,每个章节是独立的。 章节1:表…

    Linux干货 2016-07-29
  • linux中nmcli命令使用及网络配置

      Red Hat Enterprise Linux 7 与 CentOS 7 中默认的网络服务由 NetworkManager 提供,这是动态控制及配置网络的守护进程,它用于保持当前网络设备及连接处于工作状态,同时也支持传统的 ifcfg 类型的配置文件。  NetworkManager 可以用于以下类型的连接:Ethernet,VLA…

    Linux干货 2016-09-10
  • 第一天课程内容

    一 连接VNC 主机名:172.20.0.100 二 课堂资源下载 ftp://172.16.0.1 三 博客作业     优秀示例 www.yulongjun.com     博客地址 www.178linux.com     作业要求 1.每周一篇或更多,整理当周内容。 2.老师周五发链接地址,提交博客链接。 四 职业发展线路 运维 > Pytho…

    Linux干货 2018-03-26

评论列表(2条)

  • 马哥教育
    马哥教育 2018-01-02 21:49

    这期作业的实用性非常高,同时你完成的也非常的好,平时注意在练习过程中多加运用,会越来越好,继续加油。

    • 爱溜达
      爱溜达 2018-01-03 22:44

      @马哥教育:谢谢老师夸奖,我会继续努力