

实验环境centos 7 server x2 做keepalived主备 地址分别是192.168.0.200 192.168.0.201
Centos 7 server x2 做real server 采用DR模型
yum -y install ntp#安装ntp client
ntpdate 47.95.253.33#时间同步到自己的ntp服务器
RS上的配置
首先设置网卡 我是设置的桥接模式 两个server的RIP分别RS1:192.168.0.203 和 RS2:192.168.0.204 VIP设置为192.168.0.205
VIP的设置:定义ens33的lo别名上
[root@localhost ~]# ifconfig lo:0 192.168.0.205 netmask 255.255.255.255 broadcast 192.168.0.205
echo “1”>/proc/sys/net/ipv4/conf/all/arp_ignore
echo “1”>/proc/sys/net/ipv4/conf/lo/arp_ignore
echo “2”>/proc/sys/net/ipv4/conf/all/arp_announce
echo “2”>/proc/sys/net/ipv4/conf/lo/arp_announce
然后在四台server上都安装apache
其中RS 上
RS1:index.html:<h1>RS1</h1>
RS2:index.html:<h1>RS2</h1>
#在实际生产环境中资源应当一致
在Director上的配置
yum -y install keepalived #安装keepalived
vim /etc/keepalived/keepalived.conf
! Configuration File for keepalived
global_defs {
notification_email {
root@localhost
}
notification_email_from Alexandre.Cassen@firewall.loc
smtp_server 127.0.0.1
smtp_connect_timeout 30
router_id ha1
vrrp_skip_check_adv_addr
vrrp_garp_interval 0
vrrp_gna_interval 0
vrrp_mcast_group4 224.0.100.18
}
vrrp_instance VI_1 {
state MASTER #设置角色 MASTER/BACKUP
interface ens33 #设置要使用的网卡
virtual_router_id 51 #设置router-id,主备必须一致
priority 100#设置优先级,主的必须最大
advert_int 1
authentication {
auth_type PASS
auth_pass 1111
}
virtual_ipaddress {
192.168.0.205 dev ens33 label ens33:0 #设置vip 这边是定义在ens33的别名上
}
}
virtual_server 192.168.0.205 80 { 设置virtual server
delay_loop 6
lb_algo rr
lb_kind DR #设置LVS模型
protocol TCP
sorry_server 127.0.0.1 80 #定义sorry_server
real_server 192.168.0.203 80 { #定义real server
weight 1 #设置权重
HTTP_GET {
url {
path /
status_code 200
}
connect_timeout 3
nb_get_retry 3
delay_before_retry 3
}
}
real_server 192.168.0.204 80 {
weight 2
HTTP_GET {
url {
path /
status_code 200
}
connect_timeout 3
nb_get_retry 3
delay_before_retry 3
}
}
}
遇到的问题:
当配置完keepalived之后,发现vip无法访问:
解决方法:将vrrp_strict注释掉就好了 nnd,搞了我大半天,还有确保实验的时候firewalld和selinux都禁掉
然后在主备上都配置httpd服务,作为sorry server的服务器
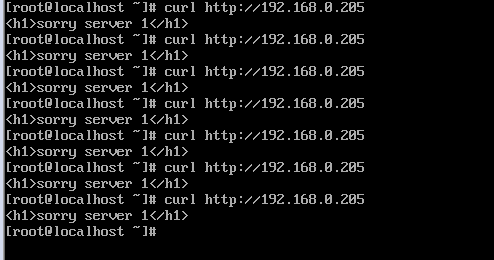
当real server都挂掉之后,启用sorry server
启用keepalived服务
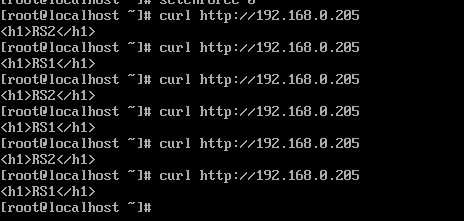
测试下

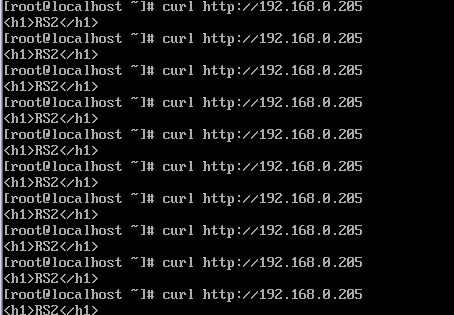
现在停掉一个RS
当全部的RS挂掉之后
本文来自投稿,不代表Linux运维部落立场,如若转载,请注明出处:http://www.178linux.com/89951

