

权限

用户组和管理权限

                                                                    用户组和权限管理
                                                                            1用户user:
                    令牌token,identity LINUX用户:Username/UID 管理员:root,0 普通用户:1-65535 系统用户:1-499, 1-999 (centos7)对守护进程获取资源进行权限分配 登入用户:500+,1000+(Cenos7)交互式登录。
                                                                     Linux安全上下文:
    运行中的程序:进程(process) 以进程发起者的身份运行:root: /bin/cat mage: /bin/cat 进程所能够访问资源的权限取决于进程的运行者的身份
                                                                Linux组的类别:
       用户的主要组(primary group)用户必须属于一个且只有一个主组 组名同用户名,且仅包含一个用户,私有组。 用户的附加组(supplementary group)一个用户可以属于零个或多个辅助组。
                                                          用户和组的主要配置文件:
  /etc/passwd:用户及其属性信息(名称、UID、主组ID等)
      /etc/group:组及其属性信息
    /etc/shadow:用户密码及其相关属性
    /etc/gshadow:组密码及其相关属性
                                                 passwd文件格式
login name:登录用名(wang)
   passwd:密码(x)
  UID:用户身份编号(1000)
  GID:登录默认所在组编号(1000)
  GECOS:用户全名或注释
  home directory:用户主目录(/home/wang)
 shell:用户默认使用shell(/bin/bash)
                                              shadow文件格式
                                                      登录用名
用户密码:一般用sha512加密
从1970年1月1日起到密码最近一次被更改的时间
密码再过几天可以被变更(0表示随时可被变更)
密码再过几天必须被变更(99999表示永不过期)
密码过期前几天系统提醒用户(默认为一周)
密码过期几天后帐号会被锁定
从1970年1月1日算起,多少天后帐号失效
                                                                   密码加密:
加密机制
加密:明文–>密文
解密:密文–>明文
单向加密:哈希算法,原文不同,密文必不同,相同算法定长输出,获得密文不可逆推出原始数据,雪崩效应:初始条件的微小改变,引起结果的巨大改变。
md5:message digest , 128bits
sha1:secure hash algorithm 160bits
sha224:224bits
sha256: 256bits
sha384: 384bits
sha512: 512bits
更改加密算法 authconfig – -passalgo=256 – -update
                                                     密码的复杂性策略
使用数字、大写字母、小写字母及特殊字符中至少3中
足够长
使用随机密码
定期更换,不要使用最近曾经使用过的密码
                                                              密码期限:clipboard
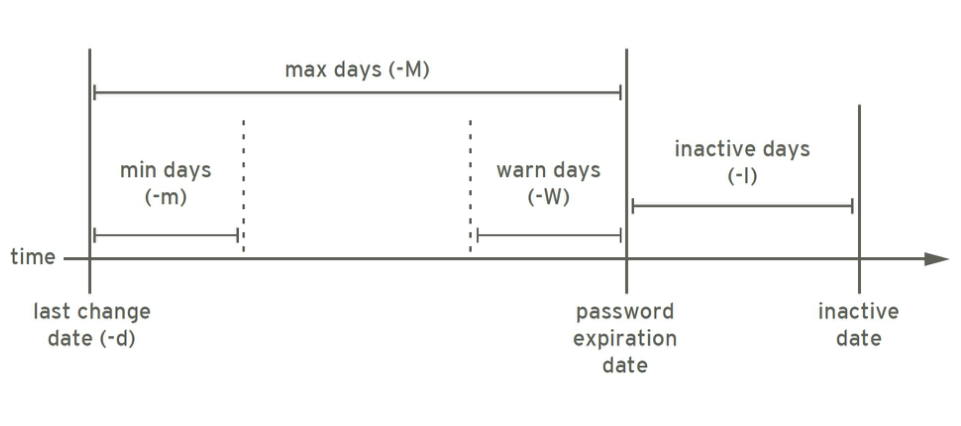
                                                          geoup文件格式
群组名称:就是群组名称
群组密码:通常不需要设定,密码是被记录在/etc/gshadow
GID:就是群组的ID
以当前组为附加组的用户列表(分隔符为逗号)
                                            操作:vipw和vigr pwck和gepck
                                                        用户和组管理命令
用户管理命令:useradd、suermod、userdel
组账号维护命令:groupadd、groupmod、geoupdel
                                             新建用户的相关文件和命令
/etc/default/useradd
/etc/skel/*
/etc/login.defs
newusers passwd格式文件批量创建用户
chpasswd 批量修改用户口令
                                                             属性修改:
usermod[OPTION] login -u UID:新UID -g GID:新主组 -G GROUP1[ GROUP2,….[GROUPN]]:新附加组,原来的附加组将会被覆盖:若保留原有,则要同时使用-a选项
– sSHELL:新的默认SHELL -c ‘COMMENT’ :新的注释信息 -d HOME:新家目录不会自动创建:若要创建新家目录并移动原家数据,同时使用-m选项 -l login_name:新的名字 -L:lock指定用户,在/etc/shadow密码栏的增加! -U:unlock指定用户,将/etc/shadow密码栏!拿掉 -e YYYY-MM-DD:指明用户账号过期日期 -f INACTIVE:设定非活动期限
userdel[OPTION]。。。login -r:删除用户家目录
                           查看ID -u:显示UID -g:显示GID -G:显示用户所属的组的ID -n:显示名称,需配合ugG使用
                                su——用户 可以切换用户 root切换到其他用户无须密码:非root用户切换时需要密码 su -| username相当于su-username
设置密码
passwd修改密码命令 选项:-l:锁定指定用户
-u:解锁指定用户
-e:强制用户下次登录修改密码
-n mindays: 指定最短使用期限
-x maxdays:最大使用期限
-w warndays:提前多少天开始警告
-iinactivedays:非活动期限
–stdin:从标准输入接收用户密码
echo “PASSWORD” | passwd–stdinUSERNAME
chage[OPTION]. . .LOGIN -d LAST_DAY
-E –expiredateEXPIRE_DATE
-I –inactive INACTIVE
-m –mindaysMIN_DAYS
-M –maxdaysMAX_DAYS
-W –warndaysWARN_DAYS
–l 显示密码策略
                                               其他相关命令;chfn指定个人信息、chsh指定shell、finger
                                              修改和删除组:组属性修改:groupmod -n group_name:新名字 -g GID:新的GID
组删除:groupdel groupdel GROUP
                                               更改组密码:组密码:gpasswd -a user 将user添加至指定组中 -d user 从指定组中移除用户user -A user1,user2,。。。设置有管理权限的用户列表
newgrp命令:临时切换主组 如果用户本不属于此组,则需要组密码
                                               文件属性操作:chown 设置文件的所有者 chgrp 设置文件的属组信息

本文来自投稿,不代表Linux运维部落立场,如若转载,请注明出处:http://www.178linux.com/89099

赞 (0)
齐天大剩齐天大剩
上一篇 2017-11-30 10:44
下一篇 2017-11-30 11:10

相关推荐

  • 硬链接与软链接的联系与区别

    硬链接与软链接的联系与区别     文件都有文件名与数据,这在 Linux 上被分成两个部分:用户数据 (user data) 与元数据 (metadata)。用户数据,即文件数据块 (data block),数据块是记录文件真实内容的地方;而元数据则是文件的附加属性,如文件大小、创建时间、所有者等信息。元数据中的inode才是…

    Linux干货 2016-10-20
  • Linux硬链接和软链接的区别

    一.Linux链接概念 Linux链接分两种,一种被称为硬链接(Hard Link),另一种被称为符号链接(Symbolic Link)。默认情况下,ln命令产生硬链接。 【硬连接】 硬连接指通过索引节点来进行连接。在Linux的文件系统中,保存在磁盘分区中的文件不管是什么类型都给它分配一个编号,称为索引节点号(Inode Index)。在Linux中,多个…

    Linux干货 2016-10-29
  • 用户管理简述

    组内用户管理汇总 基于组来管理用户 相关命令:gpasswd groupmems 添加用户 gpasswd -a wangcai group :向group里添加用户 wangcai gpasswd -M wangcai,xiaoqiang group :向group里批量添加xiaoqiang wangcai ,不过这个方式会覆盖之前的组员 groupme…

    2017-02-23
  • Nginx配置进阶

    目录 ngx_http_rewrite_module模块 ngx_http_gzip_module模块 ngx_http_fastcgi_module模块 ngx_http_ssl_module模块 ngx_http_referer_module模块 ngx_http_rewrite_module模块 将用户某一次请求的URI当中的字符串是不是能够被我们给出…

    Linux干货 2016-11-05
  • 使用sudo对用户进行权限管理

    使用sudo对用户进行权限管理 因为root用户权限太大,一般在实际应用的时候 ,为了避免造成错误泛滥和找不到责任人都需要对使用服务器人员进行权限分配,除了系统管理员外,其他人禁止使用root,但可以通过sudo命令,给自己提权。同时通过日志审计进行监控操作,操作如下: 1.禁止普通用户使用su命令到root # usermod -g wheel user0…

    Linux干货 2017-03-26
  • linux上的文本三剑客之grep和文本查看工具

    linux上文本处理三剑客 grep,egrep,fgrep:文本过滤工具(模式:pattern)工具:     grep:基本正则表达式,-E:支持扩展正则表达式,-F:不支持正则表达式     egrep:扩展正则表达式,-G:支持基本正则表达式 ,-F:不支持正则表达式 &…

    Linux干货 2016-08-07
