

httpd的特性
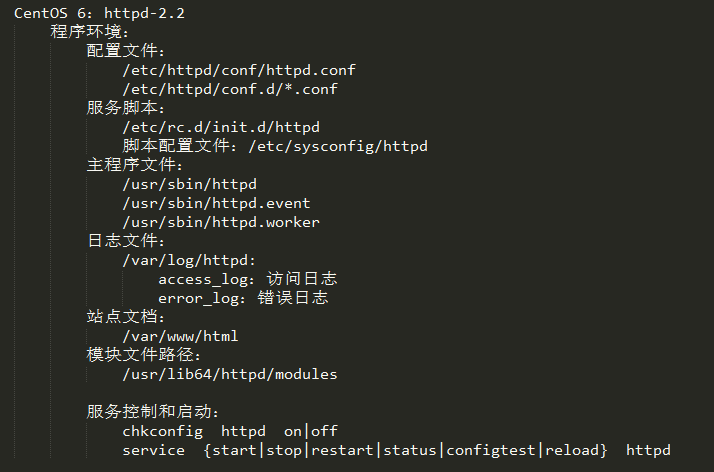

httpd常用配置/etc/httpd/conf/httpd.conf
1、修改监听的IP和PORT
Listen [IP:]PORT
(1)省略IP表示为0.0.0.0
(2)Listen指令可重复多次
Listen 8080
Listen 80
(3)先修改监听的socket,重启服务后方可生效
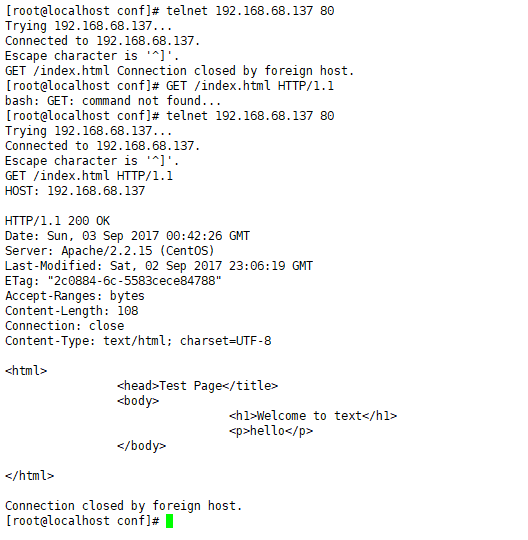
2、持久连续
KeepAlive On|Off
KeepAliveTimeout 15
MaxKeepAliveRequests 100
测试
3、MPM:
        prefork:多进程模型,一个进程响应一个请求;
        worker:多进程多线程模型,一个线程响应一个请求;
        event:事件驱动模型,一个进程响应n个请求;

ps aux | grep “httpd”默认使用为prefork的MPM模块

查看httpd程序的模块列表:
                        查看静态编译的模块:
                            # httpd  -l
                        查看静态编译及动态编译的模块:
                            # httpd  -M

若要跟换其他MPM机制
/etc/sysconfig/httpd
HTTPD=/usr/sbin/httpd.{worker,event}
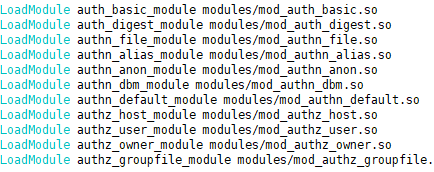
4、DSO
配置指定实现模块加载
5、定义’Main’ server的文档页面路径
DocumentRoot “ …… ”
文档路径映射:相当于起始路径
6、站点访问控制常见机制
可基于两种机制指明对哪些资源进行何种访问控制
文件系统路径、URL路径
(1)Options
后跟1个或多个以空白字符分隔的“选项”列表;
Indexes:指明的URL路径下不存在与定义的主页面资源相符的资源文件时,返回索引列表给用户;
FollowSymLinks:允许跟踪符号链接文件所指向的源文件;
None:
All:
(2)AllowOverride
与访问控制相关的哪些指令可以放在.htacess文件 每个目录都可以有一个
All / None
(3)order和allow,deny
order allow,deny 没有allow的 都被deny
order deny,allow 没有deny的 都被allow7、定义站点主页面
DirectoryIndex index.html index.html.var8、定义路径别名
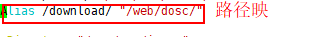
9、日志设定10、基于用户的访问控制
认证质询
basic认证配置
(1)定义安全域
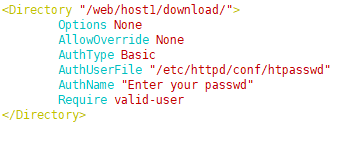 (2)提供账号和密码存储
htpasswd [options] /PATH/TO/HTTPD_PASSWD_FILE username
-c:自动创建此处指定的文件,因此,仅应该在此文件不存在时使用;
-m:md5格式加密
-s: sha格式加密
-D:删除指定用户
另外:基于组账号进行认证
(1) 定义安全域
<Directory "">
Options None
AllowOverride None
AuthType Basic
AuthName "String“
AuthUserFile "/PATH/TO/HTTPD_USER_PASSWD_FILE"
AuthGroupFile "/PATH/TO/HTTPD_GROUP_FILE"
Require group grpname1 grpname2 ...
</Directory>
(2) 创建用户账号和组账号文件;
组文件:每一行定义一个组
GRP_NAME: username1 username2 ..
11、虚拟主机
站点标识:socket
IP相同,但端口不同
IP不同,但端口均为默认端口
FQDN不同

有三种实现的方案
基于ip
为每个虚拟主机准备至少一个ip地址
基于port
为每个虚拟主机使用至少一个独立的port
基于FQDN
为每个虚拟主机使用至少一个FQDN

注意:一般虚拟机不要与中心主机混用;因此,要使用虚拟主机,得先禁用'main'主机;
                    禁用方法:注释中心主机的DocumentRoot指令即可;

虚拟主机的配置示例
12、status页面
LoadModule status_module modules/mod_status.so
<Location /server-status>
SetHandler server-status
Order allow,deny
Allow from 172.16
</Location>本文来自投稿,不代表Linux运维部落立场,如若转载,请注明出处:http://www.178linux.com/87608

