

RAID与逻辑卷作为磁盘管理的方式,各有各的优势。RAID是多个磁盘合成一个阵列,以便提供更好的性能;逻辑卷相对于分区来说,可以在线扩展空间,也可以缩减空间。可以利用软件的方式来实现RAID与逻辑卷。
一、利用软件方式实现RAID
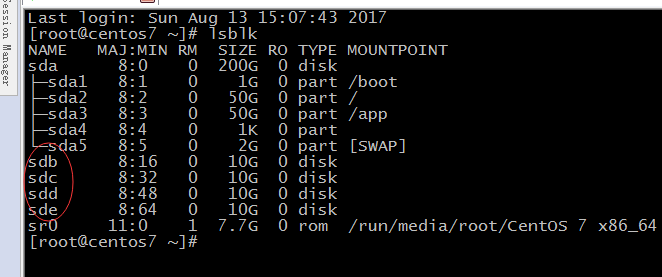
利用sdb sdc sdd sde四个硬盘创建RAID-5:
1.创建RAID要求磁盘空间大小相同,或划分相同分区。

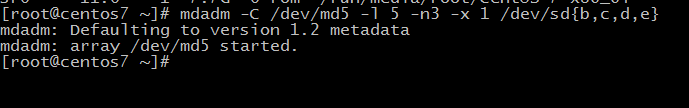
2. mdadm -C /dev/md5 -l 5 -n3 -x 1 /dev/sd{b,c,d,e}(创建RAID)
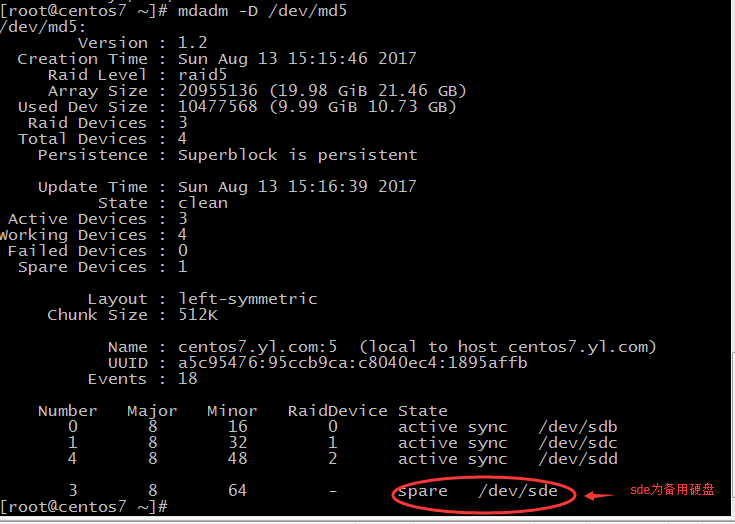
其中,/dev/md5表示RAID的设备名,-l 5 表示创建的RAID的级别为5,-n3表示有3块硬盘合成RAID,-x 1表示空闲磁盘的个数为1(sde作为备用磁盘)。
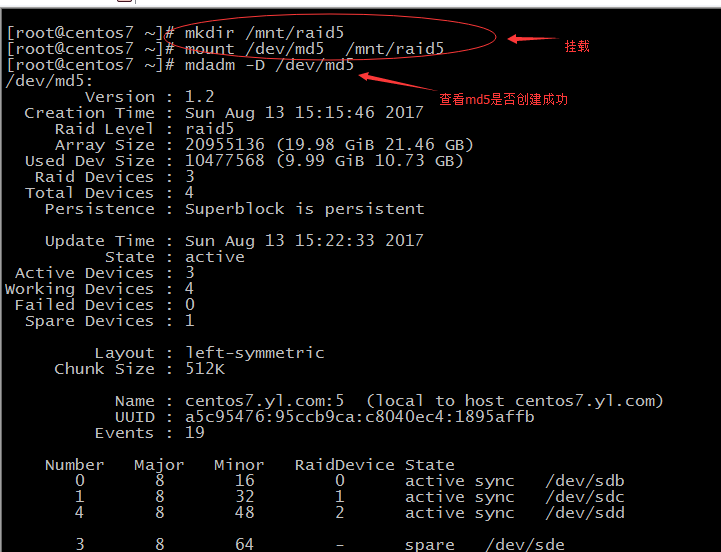
3. mdadm -D /dev/md5 (查看是否创建成功)
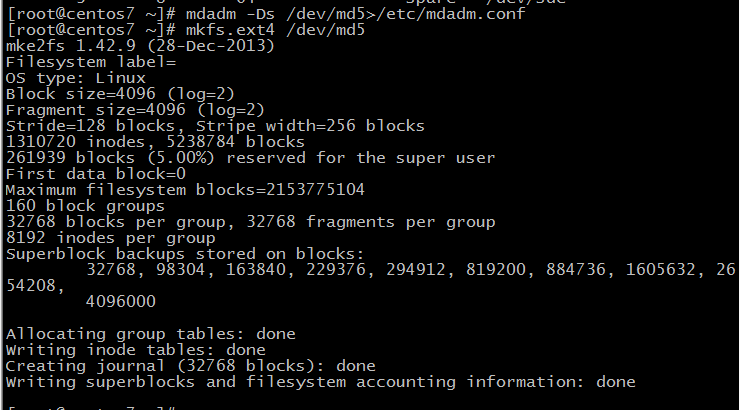
4.mdadm -Ds /dev/md5>/etc/mdadm.conf (将生成的配置文件保存至/etc/mdadm.conf,用来恢复,激活RAID设备)
5.mkfs.ext4 /dev/md5 (创建文件系统)
6.mkdir /mnt/raid5
mount /dev/md5 /mnt/raid5 (挂载)
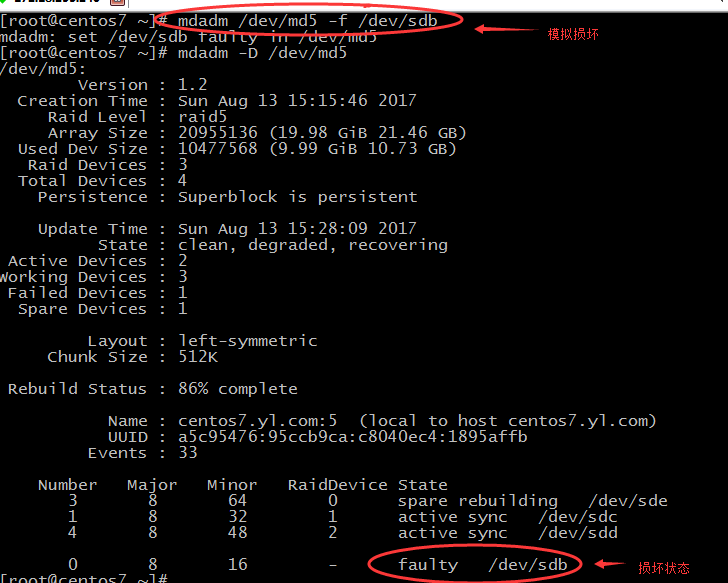
7.mdadm /dev/md5 -f /dev/sdb (模拟其中的sdb硬盘损坏)
8.mdadm /dev/md5 -a /dev/sdb(恢复)
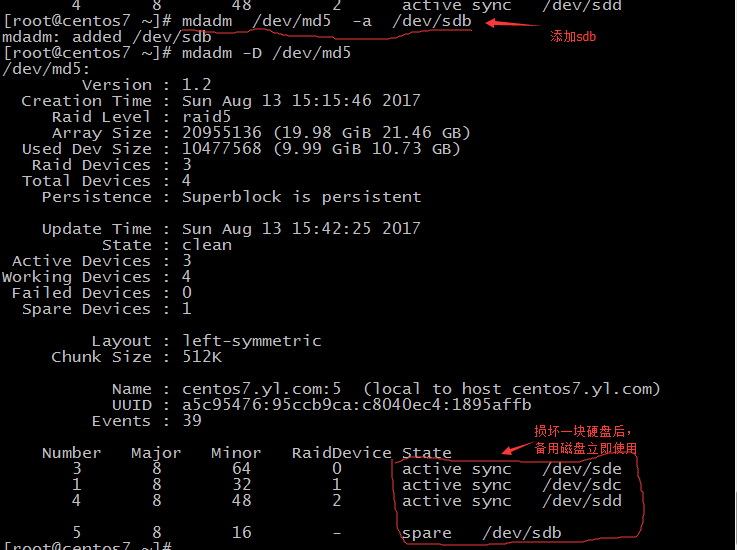
另外,还可以停止设备或激活设备,但是停止设备前要取消挂载。
二、利用软件方式实现逻辑卷
利用sda的一个分区与sdf两个硬盘组成逻辑卷:
1.创建分区并同步分区
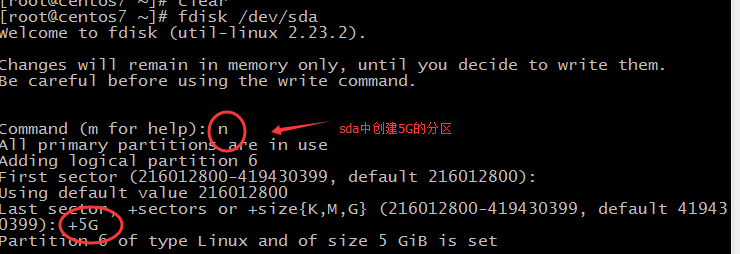
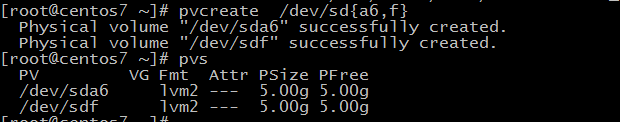
2.将硬盘变为物理卷:pvcreate /dev/sd{a6,f}
查看:pvs
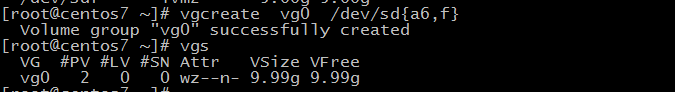
3.创建卷组:vgcreate vg0 /dev/sd{a6,f}
查看:vgs
4.创建逻辑卷:lvcreate -n lv0 -L 5G vg0

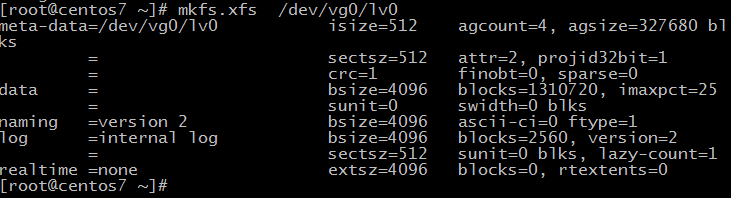
5.创建文件系统:mkfs.xfs /dev/vg0/lv0
6.挂载:mkdir /mnt/lv0
mount /dev/vg0/lv0

逻辑卷相对于分区的优势是可以扩展空间:
首先查看卷组的空间是否有剩余:vgdisplay
1. lvextend -l +100%FREE /dev/vg0/lv0 (增加所有卷组剩余的空间)
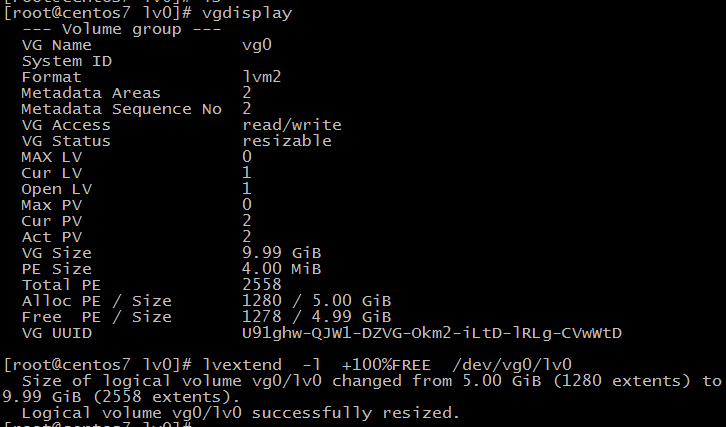
扩展完成后,lvs与df看到的lv0大小不一样,因为新扩展的空间没有文件系统。
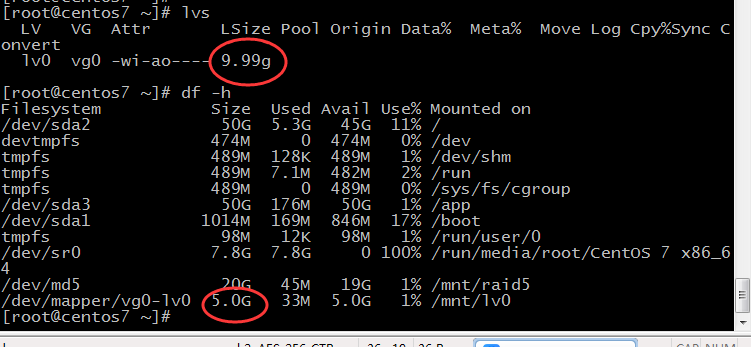
2.xfs_growfs /mnt/lv0 (同步文件系统)
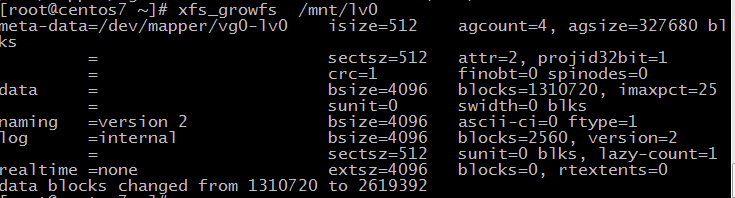
但是,xfs文件系统的逻辑卷只能扩展,不支持缩减,整个扩展过程都是挂载状态,不影响用户的使用。
三、逻辑卷的迁移
逻辑卷可以从一台主机迁移到另一台主机,并保留数据的完整性。
1.为防止名字发生冲突,需要先更改卷组和逻辑卷的名字:
vgrename vg0 newvg0 (更改卷组名为newvg0)
lvrename /dev/newvg0/lv0 newlv0 (更改逻辑卷名为newlv0)
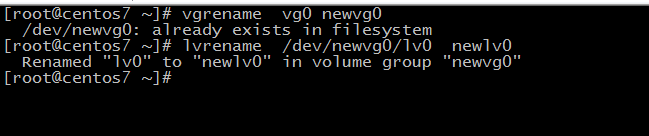
2.取消挂载:umount /mnt/lv0
3.将卷组设为非活动状态: vgchange -an newvg0
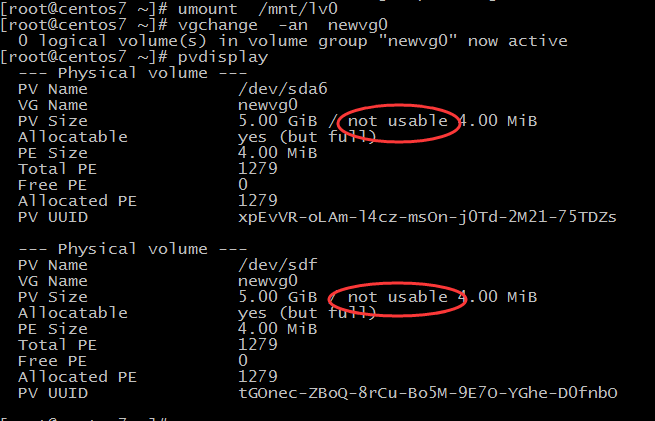
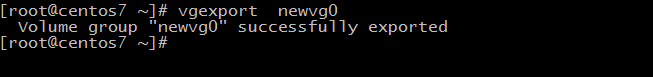
4.设为导出状态: vgexport newvg0
5.最后拆掉硬盘,插入新主机,迁移完成。
总结:RAID与逻辑卷管理磁盘各有优势,最终目的是更加合理的利用磁盘,方便人们存储数据。
原创文章,作者:xiamu,如若转载,请注明出处:http://www.178linux.com/84590

