

用户与权限管理
昨天学完了用户与权限管理,讲解了用户的运行机制和权限的作用。
用户的产生来源于3A机制:
认证(Authentication):就是验证用户身份的。
授权(Authorization) :验证完身份后,给予相应的权限。
审计(Accounting) : 对给予的权利的审核与监督,
管理用户与权限最终还是以3A为标准来进行的。
在Linux中用户分为两大类:
第一种 root 没啥好说的,管理员什么都能干,没有什么限制。
第二种 也大体分为两类:
第一类系统用户,在系统中不需要交互式登陆的一类,用户的存在作用就是用来当系统需要自动发起进程时而给予的发起进程的发起人的身份。该类用户不需要登录。
第二类普通用户,也就是这次的重点,标准执行3A机制的用户。
文件的权限分类与格式
不带特殊权限的写下来就是rwxrwxrwx。每三位为一组,前三个为属主的权限位,中三个位属组的权限位,后三位为其他人的权限。
权限分为三类:所属人,所属组,其他人。
一(所属人)、就是属主,所用的权限。
二(所属组)、就是属组,所用的权限。
三(其他人)、就是相对于一个文件来说既不是该文件的所属人又不在该文件标注的组的用户所用的权限。
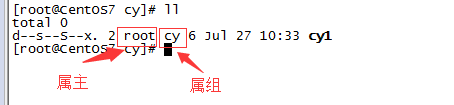

每类又分为读权限(r),写权限(w),执行权限(x),特殊权限位(s或t)。
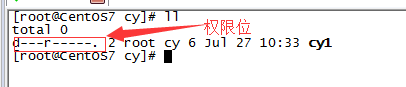
有权限则有相应的字母,无权限则是对应的位置为–。
如:只有属组有读权限为
带有特殊权限位:
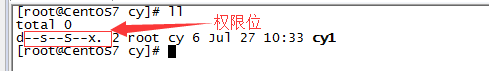
在格式内并没有特殊权限的位置,所以特殊权限与执行权限共用一格,有特殊权限且有执行权限则属主,属组为小写的s,其他为小写t,有特殊权限无执行权限则属主,属组为大写S,其他为大写T。
如:属主有特殊权限且有执行权限,属组有特殊权限无执行权限,其他只有执行权限,其他权限均无。
权限位作用
r 作用:读,读取文件中的数据。
w 作用:写,添加、修改、删除文件中的数据(包括元数据时间)。
x 作用:执行,
这里目录要单拿出来说,目录的执行权限就是在该目录下执行的命令的权限,如果用户在该目录没有执行权限则无法再该目录执行针对目录的命令。
如:mv、rm、touch等
其他文件就是执行权限,或者说发起进程的权限。
s 作用:分位置说明:
属主 能发生作用的对象必须是二进制文件,作用是发起进程的人用此二进制文件的属主身份执行,常用于系统已经存在的二进制文件中。
属组 在二进制文件的作用同属主唯一的不同就是发起进程的身份变成了属组身份。
在目录中,则是在该目录下创建的目录只能是该目录的属组。如果创建子目录,则子目录继承s权限。
t 作用:在同一个目录下,每人只能删除属主为自己的文件,该目录属主、root除外。
ACL
有时候现有的权限不够用来约束用户的行为,给用户刚好只够完成自己活动的权限时就要用到ACL,自定义权限机制。
可以用来实现,多属主,多属组,属主属组权限每个分别不同。
用ls显示
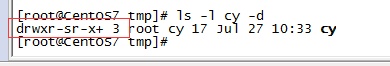
唯一就是一个加号的区别。
getfacl查看
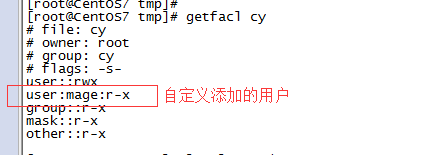
到现在大概说完了所有的概念了。说说能用到的命令。不过用法自己man就好。涉及到的一些文件也是可以man到的
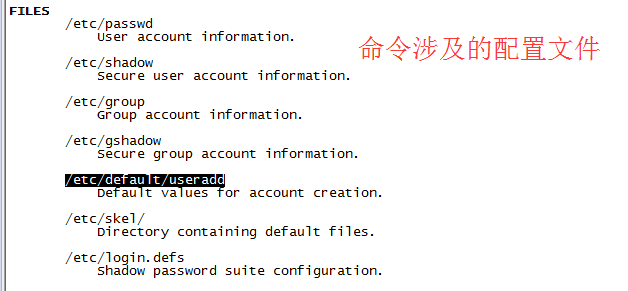
用户类命令
Useradd创建用户
Usermod修改用户
Userdel 删除用户
Passwd 设置密码
Chage 设置密码选项
组类命令
Groupadd 创建组
Groupmod 修改组
Groupdel 删除组
Gpasswd 修改组,添加管路员(普通用户可用)
Groupmems 添加删除附属组
ACL
Getfacl 查看
Setfacl 修改
原创文章,作者:何必呢,如若转载,请注明出处:http://www.178linux.com/82806

