

Linux里的用户与组

任何事务的进行都离不开管理,脱离了管理的系统将会是一团乱麻。今天就来讲讲Linux里的用户与组的管理

首先,用户与组不会凭空出现,必须得是系统本身或人为创建的 。

    所以,系统创建的就叫系统用户.系统组,用户创建的就是普通用户.普通组。

useradd  创建用户

-u 创建用户并指定用户的UID

-g 创建用户并指定用户的GID

-o 配合-u 选项,不检查UID的唯一性

-G 指明附加组 GROUP1,GROUP2…..

-d 指明自定义的家目录

-c ” ” 给用户加注释信息

-s 指定shell类型修改bash /bin/zsh,csh..

-r 创建系统账号

-N 不创建私用组做主组,使用users组做主组

     -D  修改设置用户的默认选项(相当于直接在/etc/default/useradd文件中修改,改了之后一直生效)

useradd -D -f   修改用户的警告时间

useradd –D -s     SHELL      为新建用户指定shell类型

useradd –D –b     BASE_DIR 为新建用户指定bash的目录

useradd –D –g     GROUP 为新建用户指定所属组

usermod  用户权限修改

-u 更改新的UID   

-g 更改新的GID

-s 指定新的shell类型

-G 如果要有多个附加的gid ,如果只是追加则要加 -G  group1,group2….

-d 移动到新的家目录,如果要移动则要加 -m 可以把原来的家目录里的子目录移动到新目录

-l 更改用户名称

-e 指定用户的过期时间 

-f 指定最后的非活动期限

-L 禁用指定用户

-U 解锁禁用的用户

userdel  删除用户命令,指定用户直接删除

-r 删除用户时还会删除用户的家目录

组的创建与权限修改基本上和用户创建和修改差不多

    groupadd  创建组

    groupmod  修改组权限

    groupdel  删除组

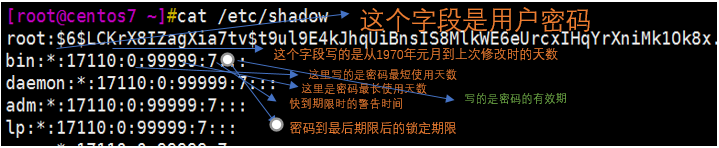
passwd  修改用户密码

-n 密码的最小使用期限

-x 密码的最大使用期限

-w 密码快到期限了,提前警告时间

-i 密码的过期时间

-l 锁定用户密码

-u 解锁用户密码
                   Linux里的用户与组 
              

                 chage   更改用户密码的策略

                   -m  更改用户的最短使用期限

        -M  更改用户的密码最长使用期限

        -l   更改用户的锁定期限

        -W  更改用户的提前警告时间

        -E  –expiredate   用户的账号密码有效期限

        -d  0 time  用户下次登录强制更改密码


                   groupmems   更改组的权限与密码

                            -g  为某个用户指定组(只有root有权限更改)

                            -d  把用户从组中删除

                            -a  指定用户加入组

                            -l   显示某个组的成员列表

                            -p  清除组中所有成员


           文件的权限管理

                   每个文件都有属于自己的权限,分别是读,写,执行

    对应的字母为r,w,x   用数值来表示为4,2,1,

    这样我们来管理文件时也可以用umask直接分配数字来管理

文件中还有一些特殊权限

    我们用s,s,t来表示   用数字也对应属主4,属组2,其他人1

    这类权限是作用在二进制文件中的。

        当给予用户”s”权限时,则用户将会拥有管理员的权限

        当给予组”s”权限时,则用户在这个组中创建的文件属组将属于这个文件的属组

        当给予其他人”t” 权限时,则其他人访问文件时会拥有文件属主的权限

                    chown  设置文件的属主权限

                    chgrp   设置文件的组权限

                    chmod  设置文件的读写执行权限

                            u    可以设置所属用户的权限

                            g   可以设置属组的权限  

                            o   用来设置其他人的权限 

                            a   可以设置所有人的权限 

                            -R  表示递归设置文件内的权限


                     ACL访问控制列表

                    ACL 文件上的group 权限是mask值,而非传统的权限

              通过ACL 赋予目录默认x 权限 , 而目录内的文件也不会继承x权限

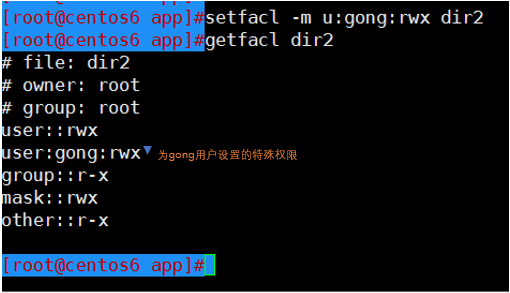
                            setfacl -m u:username:rw file 给第三者设权限(相当于设置黑白名单)

                                        -m   给指定用户设置权限

                                        -x   删除指定用户的权限

                                        -b  清除所有的ACL权限

                                        -k  删除默认ACL权限

                                        -d   新建的文件将拥有默认设置的权限

                            getfal   查看文件内设置的ACL权限
                              Linux里的用户与组


原创文章,作者:gong,如若转载,请注明出处:http://www.178linux.com/82782

(0)
gonggong
上一篇 2017-07-30 08:21
下一篇 2017-07-30 11:57

相关推荐

  • MogileFS基于Nginx反向代理实现分布式存储与访问

    前言 随着信息社会的发展,越来越多的信息被数据化,尤其是伴随着大数据时代的来临,数据呈爆炸式增长。传统存储在面对海量数据存储表现出的力不从心已经是不争的事实,例如:纵向扩展受阵列空间限制,横向扩展受交换设备限制,节点受文件系统限制等。而分布式存储的出现在一定程度上有效的缓解了这一问题,目前比较流行的分布式文件系统有:GFS、HDFS、GlusterFS、Mo…

    Linux干货 2015-07-08
  • 8月22日shell脚本编程之循环和函数

    shell脚本编程 本章内容 编程基础 脚本基本格式 变量 运算 条件测试 流程控制 函数 数组 高级字符串操作 高级变量 配置用户环境 编程基础 程序:指令+数据 编程程序风格:   过程式:以指令为中心,数据服务于指令   对象式:以数据为中心,指令服务于数据 shell程序:提供了编程能力,解释执行 程序的执行方…

    Linux干货 2016-08-24
  • CentOS 6启动过程总结与GRUB问题修复

    一、CentOS 6 的启动流程 第一步:加电自检(POST) 主要检查硬件设备是否存在并能正常运行,如:CPU、内存、硬盘、风扇、输入输出设备等。自检功能主要是通过BIOS来实现的,BIOS程序是装载在一个硬件芯片CMOS上的,加电过程就是给CMOS通电,然后启动BIOS程序,BIOS程序会根据CMOS上面的一些配置信息区读取其他的硬件设备信息并检测其是否…

    Linux干货 2016-09-16
  • 常见的文本处理工具及正则表达式的相关知识

    1.cat命令使用详解 cat [option]… [file]… -A equivalent=vET -b 非空行编号 -E 行为显示$ -n 显示所有行的行号 -s 行号并压缩连续空行为一行 -T 显示tab为^M 实例:显示a文件的行号及所有控制符 2.(1)head使用详解 head -n x 显示前x行 head -c x …

    Linux干货 2016-08-07
  • 网络概念简述和Linux网络管理命令

    网络概念简述和Linux网络管理命令 1. 网络分类 我们通常接触到的网络通常是广域网、局域网 局域网(Local Area Network,LAN)是指在某一区域内由多台计算机互联成的计算机组。 广域网(Wide Area Network,WAN):网络跨越国界、洲界,甚至全球范围。  因特网(Internet)是世界范围内最大的广域网。 2. …

    Linux干货 2016-04-19
  • Linux发展史

    适用对象:本文适合希望开始学习以及想了解Linux的朋友阅读。本文中所有内容仅供参考,不作为科学依据。 一、      Linux的起源 最初的计算机其实是具有单一功能的大型计算器,只能完成指定或者设定好的工作。多数情况下计算机资源是处于空闲状态的,为了不使资源浪费,就需要使计算机能够或者可以进行多种工作。或…

    Linux干货 2016-10-14
