grub.config文件加密

作用

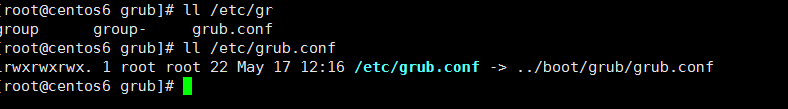
在开机启动临时进入1模式的时候,系统先调用/etc/grub.conf。

/etc/grub.conf其实是/boot/grub/grub.conf的软连接。

加密改文件就有效的防止其他用户直接绕过口令登陆1模式,从而进入到root中做一些破坏。
grub.config文件加密

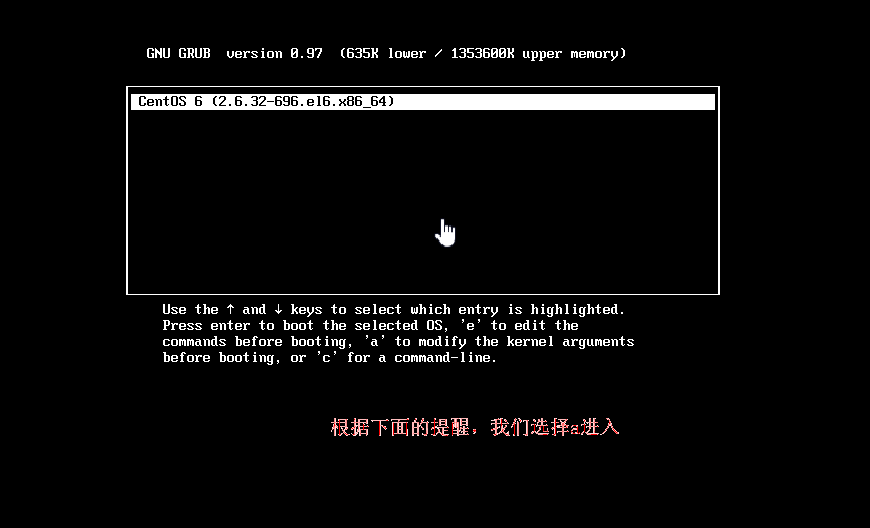
我们可以看一下如何进入1模式。

grub.config文件加密


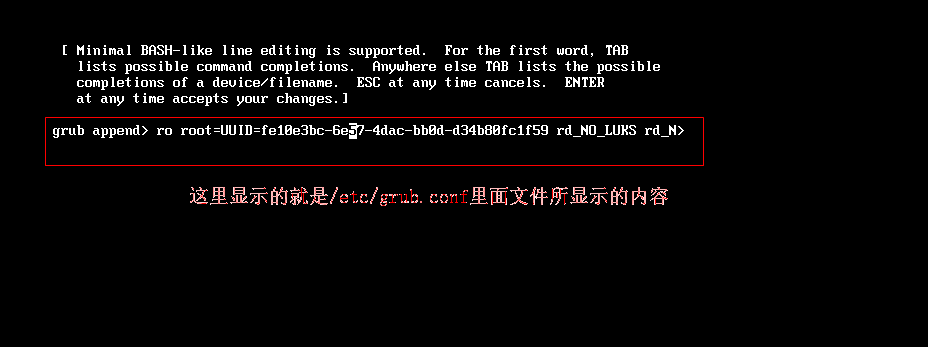
我们可以看一下临时进入init1模式的窗口

grub.config文件加密

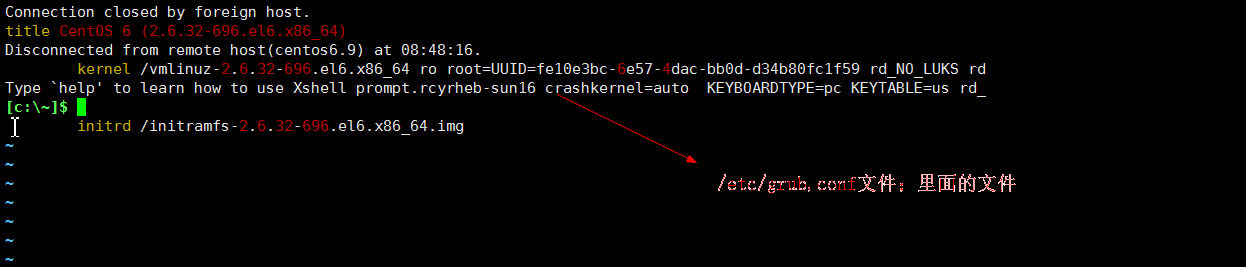
这里的内容与grub文件对比一下

grub.config文件加密

可以看出里面的内容就是从grub提取出来的

如果我们把grub文件加密的情况,那么就不能随便进入init1模式,这样就增加系统的安全性。


想要增加密码,就直接在grub.conf文件中添加一句话,就可以直接添加上密码了。
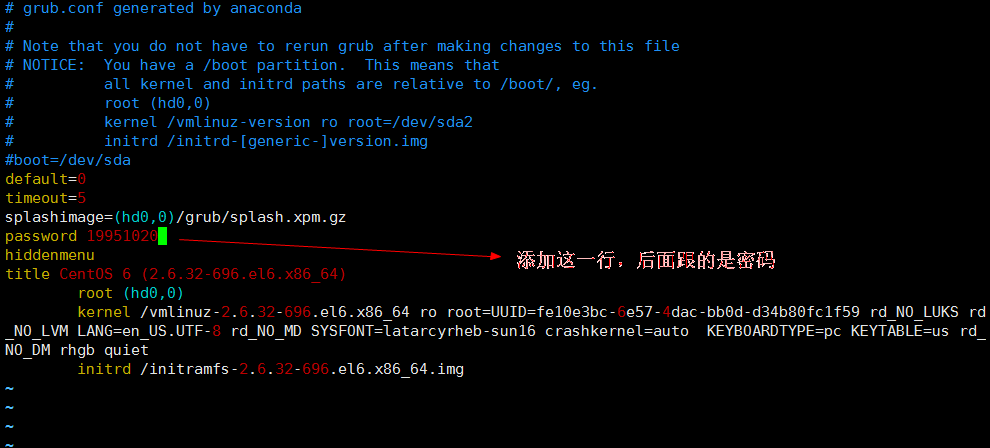
grub.config文件加密


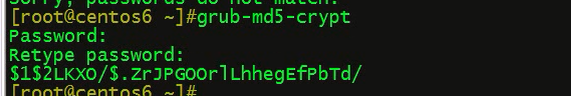
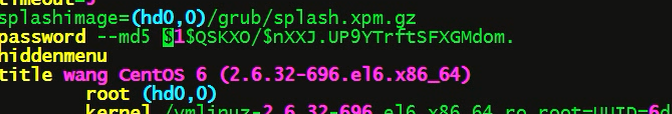
这样的明文口令不安全,我们可以换成密文的。

grub-md5-crype


grub.config文件加密

我们可以直接把密文口令作为口令。但是要在前面说明是md5加密的

grub.config文件加密


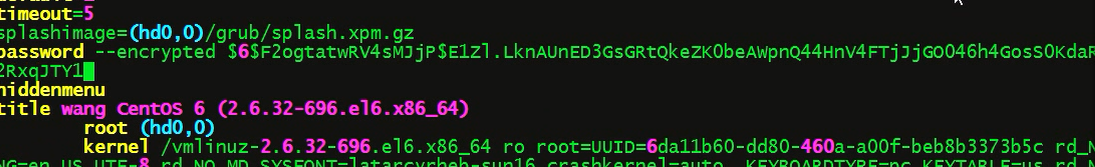
当然我们也可以用其他的加密方式。

比如:

grub-crypt

grub.config文件加密

这个密文更加复杂

grub.config文件加密

原创文章,作者:phosphor,如若转载,请注明出处:http://www.178linux.com/82273

赞 (1)
phosphorphosphor
上一篇 2017-07-22 19:21
下一篇 2017-07-22 19:42

相关推荐

  • Linux基础之安全加密及CA、证书实战应用

    一、建立私有CA并让客户端申请请求,需要两台虚拟机完成 1、建立私有CA,生成私钥 2、CA公司给自己,生成自签证书 3、为CA提供所需要的目录及文件(如果事先存在,此步骤可以跳过) 二、CA公司已建立,需要一台客户机配合CA签署证书 1、客户端用到证书,因此生成私钥 2、客户端生成证书签署请求 3、将请求通过可靠方式发送给CA主机,这里作为测试,因此使用s…

    Linux干货 2016-10-04
  • 高级文件系统管理之mdadm与lvm的创建

    ※配置配额系统 磁盘配额就是管理员可以为用户所能使用的磁盘空间进行配额限制,每一用户只能使用最大配额范围内的磁盘空间,比如一些网盘就是基于这个功能来做的,分配给用户固定的空间,花钱买,可以将空间设置的更大。 功能作用 磁盘配额可以限制指定账户能够使用的磁盘空间,这样可以避免因某个用户的过度的使用磁盘空间造成其它用户无法运行或工作甚至影响系统运行。这个功能不止…

    Linux干货 2016-08-27
  • shell脚本编程之函数、case语句

    一、函数 调用函数前必须先定义,调用时仅使用函数名即可。 语法: function  函数名 {      函数体 } 也可表示为: 函数名 () { 函数体 } 示例:写一个脚本,判定网络内有哪些主机在线,在线的用绿色显示,不在线的用红示表示: c_net&…

    Linux干货 2015-08-24
  • Nginx反向代理、负载均衡的实现

    概述:     上篇介绍了Nginx作为web服务器的一些常用配置的说明,但是在实际生产环境中,Nginx更多是作为前端的负载均衡器,反代前端用户请求到后端真实的web服务器上,完成LNAMP的组合的方式存在。本篇就介绍一些Nginx作为http的反向代理和前端负载均衡调度器的一些常用配置,具体包括:  &n…

    Linux干货 2016-11-01
  • 运维面试题和答案

    1、简述TCP三次握手四次挥手过程及各过程中客户端和服务器端的状态。 #三次握手 客户端向服务器端发送SYN包,客户端进入SYN_SEND状态 服务器端收到客户端发送的包返回ACK+SYN包,服务器端进入SYN_RECV状态 客户端收到服务器端返回的包再发回ACK包,客户端进入ESTABLISHED状态,服务器端收到包也进入ESTABLISHED状态 客户端…

    Linux干货 2016-06-10