Linux 下openssl搭建一个CA

CA : 证书颁发机构
PKI : 公钥基础设施,公钥基础构架
证书: 里面存放了用户的各种信息,最核心的部分就是公钥

谁来给CA颁发公钥,解决方法是,CA自己给自己颁发公钥

openssl 是一个强大的工具可以帮助我们来创建颁发证书,下面我们就来看下在linux下 opensssl 搭建一个CA,并实现管理

1、首先我们需要给CA生成一个私钥  cd/etc/pki/CA
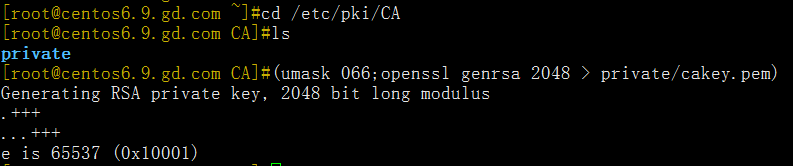
Linux 下openssl搭建一个CA

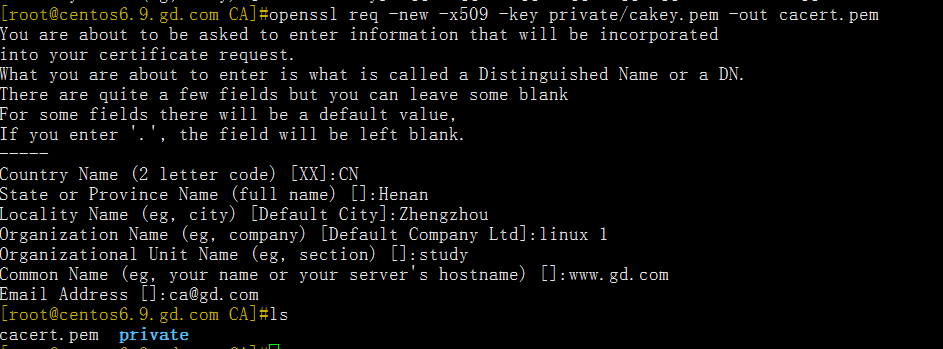
2.创建CA所需的自签证书

Linux 下openssl搭建一个CA

3.编辑CA位于/etc/pki/tls/openssl.cnf 的配置文件,它是指定你的CA所在目录,更改默认属性值的。
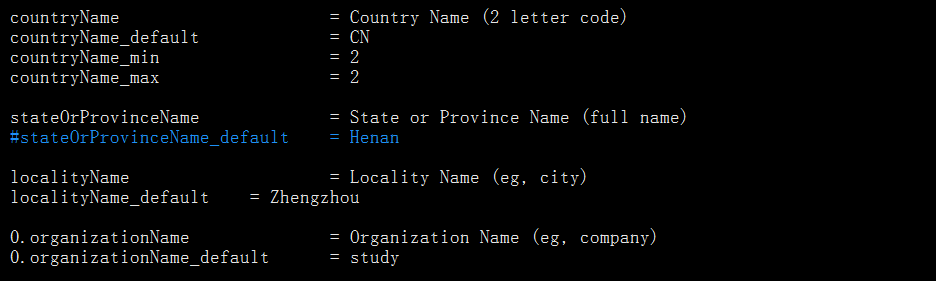
Linux 下openssl搭建一个CA

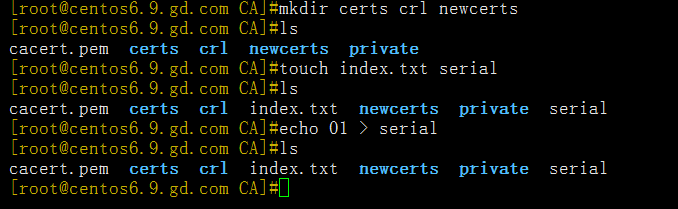
4创建CA所需的文件,指定序列号起始数,在CA 的目录下创建

Linux 下openssl搭建一个CA

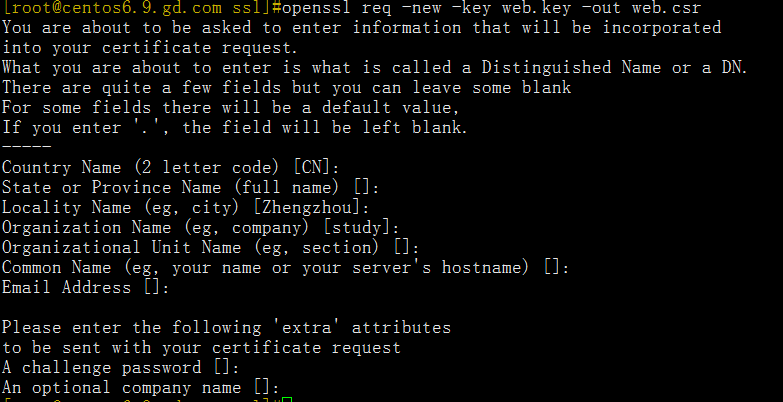
5假如创建一个文件来代表服务,我们来实验给它颁发证书,客户端如果想申请证书的话,需创建一个申请证书,传递给CA
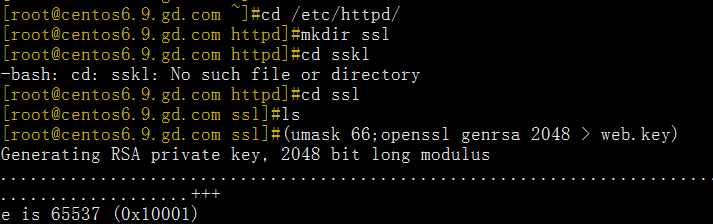
Linux 下openssl搭建一个CA

Linux 下openssl搭建一个CA

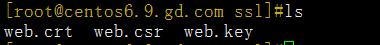
6.证书以.crt 结尾

Linux 下openssl搭建一个CA

原创文章,作者:gd1479,如若转载,请注明出处:http://www.178linux.com/81419

赞 (0)
gd1479gd1479
上一篇 2017-07-16 23:00
下一篇 2017-07-16 23:15

相关推荐

  • 往死里苦练脚本啊啊啊啊啊啊啊~~~~~~~~~~~~~~~~

    1、写一个脚本,判断当前系统上所有用户的shell是否为可登录shell(即用户的shell不是/sbin/nologin);分别这两类用户的个数;通过字符串比较来实现; #脚本内容 [root@centos script]# cat week9_title1.sh  #!/bin/bash #Author …

    Linux干货 2017-02-16
  • 系统基础之sed工具详解

    sed工具详解 NAME:  sed – stream editor for filtering and transforming text(实现文本替换和过滤功能)  类型: 行编辑器(流) 特点: 把文件中的每一行加载到内存中,匹配模式,把能够匹配到模式的内容输出到屏幕,不修改原文件 工作模式:   每一次读取一…

    Linux干货 2016-08-10
  • chrony、sudo、rsyslog

    chrony 程序环境: 配置文件:/etc/chrony.conf 主程序文件:chronyd 工具程序:chronyc unit file: chronyd.service 配置文件:chrony.conf server:指明时间服务器地址; allow NETADD/NETMASK allow all:允许所有客户端主机; deny NETADDR/N…

    Linux干货 2017-06-13
  • Linux基础——文件管理

    Linux基础——文件管理 文件管理及常用命令详解       Linux文件系统是以/为基本的倒置树状结构,我们来进一步学习下文件或者目录的操作和管理命令:  目录相关操作:cd、pwd、mkdir、rmdir 目录及文件检索:ls 复制、移动、删除:cp、mv、rm…

    Linux干货 2016-09-27
  • HAProxy 入门及基础负载应用

    A、首介 。。。         HAProxy——开放源代码软件,是一款代理服务器和伪4层的负载均衡软件解决方案。基于TCP(第四层)和HTTP(第七层)应用的代理软件,支持高并发链接,它的工作模式可以将其简单而安全地整合到当前的服务架构中,同时可以保护你的WEB服务器不暴露到…

    Linux干货 2017-05-17
  • 马哥网络班21期,第三周作业

    1、列出当前系统上所有已经登录的用户的用户名,注意:同一个用户登录多次,则只显示一次即可。     who | cut -d " " -f1 | sort -u     who:查看当前系统所有用户的会话     cut:剪切命令       cut…

    Linux干货 2016-07-26