

虚拟机的三种网络模式

前言

    虚拟机的网络模式,是环境部署时的重要环节。不同的运行环境对网络的要求也是不用的,本章节重点介绍虚拟机的三种网络模式、以及他们之间的区别

虚拟机网络模式


无论是vmware,virtual box,virtual pc等虚拟机软件,一般来说,虚拟机有三种网络模式:

1.桥接

2.NAT

3.Host-Only

那么这三种模式具体是什么呢?如下

1、桥接模式

    这种模式是说虚拟机通过虚拟交换机,将网络虚拟搭载到本机所在的局域网中,与主机同在一个网段,该局域网中的其他成员可以对虚拟机进行访问,同时虚拟机也可以通过主机所在的局域网去访问internet
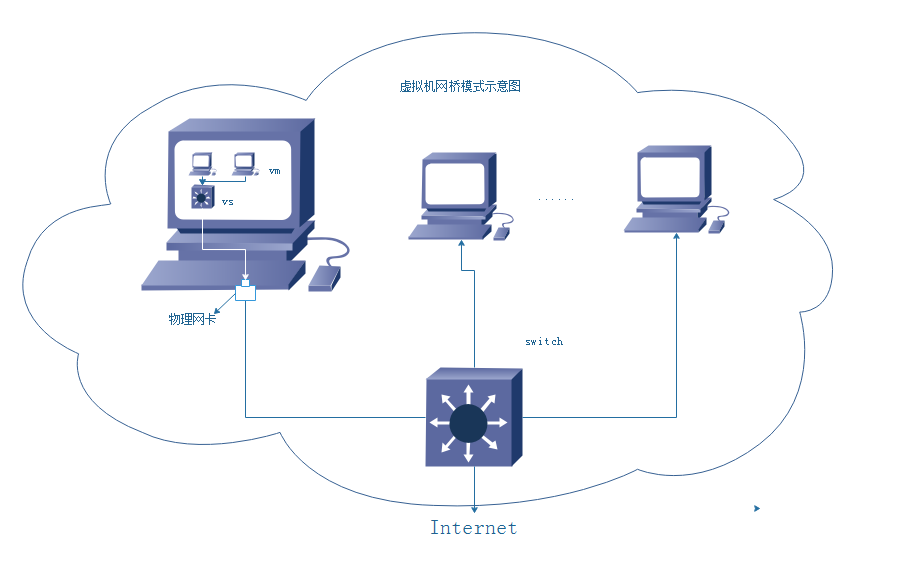
虚拟机的三种网络模式


2、仅主机模式

    这种模式下的虚拟机把自己和外界完全隔离开了(与外界隔离开的内部网络),只有和它同在一个虚拟网络的设备才可以对其进行访问,就算是本机也只能通过虚拟网卡来对其访问,因为此时虚拟机和物理机不在一个网段,而承载虚拟机的实体机,同时拥有物理网卡和虚拟网卡

虚拟机的三种网络模式


3、Nat模式

    nat(网络地址转换)模式,nat转换是一种网络技术,它可以节省ip。“一般来说我们要上网就得购买合法的IP,如果我公司内部有多台主机,我的钱只够买一个合法地址,如何满足多台主机上网呢?nat网络地址转换就是为了解决这一问题,它可以将内部私有地址在到达网络出口的时候转换成那一个合法的ip,从而实现对internet的访问,但是它在外网显示的地址是这个合法地址,产生结果返回到网络出口由内部的网络设备解析,转发到内部的主机上。这就表明外部网络不知道内部网络的存在”

    上面介绍了nat转换的工作原理,现在我们来说说nat在虚拟机环境下又是怎样工作的呢?

    nat模式下的虚拟机,访问外网时会将虚拟机的ip转换它所在主机的ip去访问,当然外网是不知道它和内网的存在的,也就是说,只有和虚拟机在同一个网段的设备才能对它进行访问
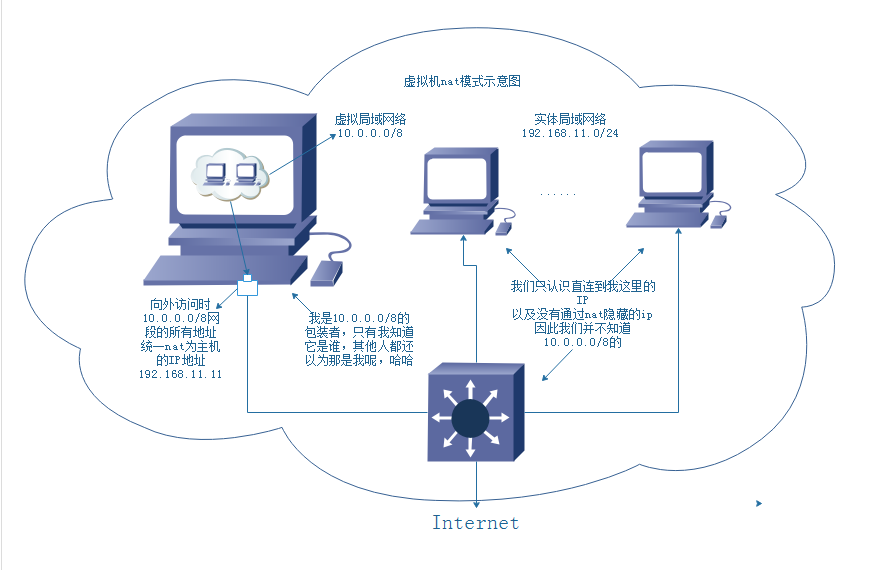
虚拟机的三种网络模式


综述

    桥接模式,虚拟机可以访问外网,与它所在主机同一网段的其他物理设备可以对其进行访问

    nat模式,虚拟机可以访问外网,只有和它同在一个虚拟网络的设备才可以对其进行访问

    仅主机模式,虚拟机不能访问外网,只有和它同在一个虚拟网络的设备才可以对其进行访问


原创文章,作者:whb,如若转载,请注明出处:http://www.178linux.com/79981

赞 (0)
whbwhb
上一篇 2017-07-11 20:00
下一篇 2017-07-11 20:21

相关推荐

  • Linux常见发行版本以及Linux哲学思想

    什么是Linux?  Linux是一套免费使用和自由传播的类Unix操作系统,是一个基于POSIX和UNIX的多用户、多任务、支持多线程和多CPU的操作系统。它能运行主要的UNIX工具软件、应用程序和网络协议。它支持32位和64位硬件。Linux继承了Unix以网络为核心的设计思想,是一个性能稳定的多用户网络操作系统。  Linux操作系…

    Linux干货 2016-08-15
  • MariaDB基础

    MariaDB基础 关系型数据库的基础概念: 1)数据类型:作用:存储格式、数据范围、所能参与的运算、排序方式         字符型:         定长字符型:CHAR(#),BIARNY(#)…

    Linux干货 2016-11-07
  • 加深对grep命令和find命令的熟悉

    1、显示当前系统上root、fedora或user1用户的默认shell。 grep -E “^(root|fedora|user1)\>” /etc/passwd | cut -d: -f7 [root@localhost ~]# grep -E “^(root|fedora|user1)\>” /etc/passwd …

    Linux干货 2017-07-30
  • 开篇

    test 新人报道

    Linux干货 2016-10-28
  • 分布式文件系统之fastDFS部署

    fastDFS下载地址:https://github.com/happyfish100/fastdfs部署参考文档:http://joelhy.github.io/2015/01/27/FastDFS-v5-06-deploy/ 我们接下来来部署fastDFS 部署结构: 192.168.42.150 node1 [Tracker]192.168.42.15…

    Linux干货 2017-06-16
  • openssl关于CA证书的创建

    1、用openssl实现证书申请 先在/etc/pki/CA/目录下创建一个index.txt的文件,作为ca证书的数据库 在相同目录下创建一个serial的序列号文件,并写入01 生成ca的签名证书用到的私钥文件 注意:私钥的权限时600,文件名必须是cakey.pem 生成自签证书 这样私有CA建立完成 申请认证: 在申请的机器上生成私钥 生成申请文件 …

    Linux干货 2016-09-23
