

一、实现从根,com,rj.com 模拟互联网的DNS架构
DNS(Domain Name System,域名系统),因特网上作为域名和IP地址相互映射的一个分布式数据库,能够使用户更方便的访问互联网,而不用去记住能够被机器直接读取的IP数串。
接下来就一起开始搭建吧
首先,我们需要计划好实验环境,包括实验的步骤思路
1)实验环境(最好是画图展示,能使思路清晰)
a) ip地址
b) 系统版本(我这里使用Centos7)
c) 软件版本(使用Centos7光盘内的版本,默认应该是bind-9.9.4)
2)实验步骤思路
a) 搭建根服务器,将根服务器的信息拷贝到其他所有服务器上
b) 搭建com服务器,rj.com服务器,www.rj.com主机
c) 搭建运营商服务器
d) 配置客户机DNS指向运营商服务器
e) 客户机解析www.rj.com主机
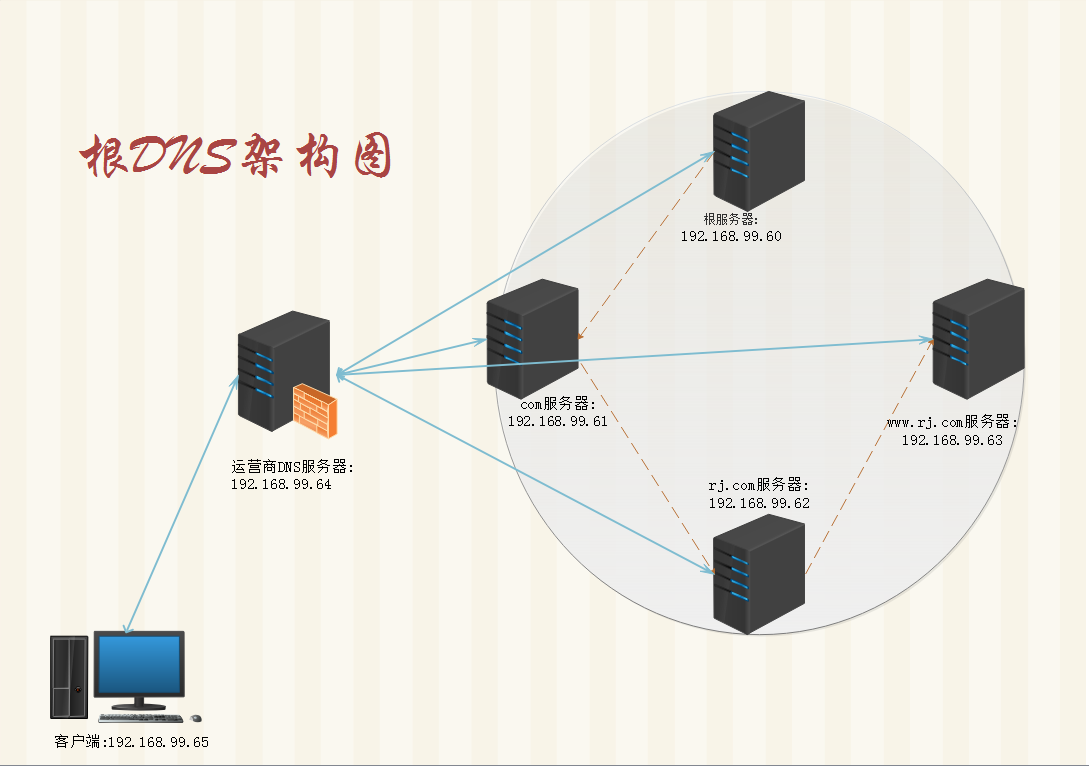
客户机-(dns指向)->运营商-(/var/named/named.ca)->根服务器-(/var/named/named.ca)->com服务器-(com.zone)->rj.com服务器-(rj.com.zone)->www.rj.com主机
二、实验环境:
根服务器:
Name:rootdns
IP:192.168.99.60
com服务器:
Name:comdns
IP:192.168.99.61
rj.com服务器:
Name:rjcom
IP:192.168.99.62
www.rj.com主机:
Name:wwwrjcom
IP:192.168.99.63
运营商DNS服务器:
Name:dxdns
IP:192.168.99.64
客户机:
IP:192.168.99.65
DNS:192.168.99.64
三、设计拓扑图

四、服务器配置:
A、根服务器的配置
1、修改主机名(由于需要机器较多,便于自己识别)
[root@dns ~]# hostnamectl set-hostname rootdns
[root@rootdns ~]#
2、配置网络接口
[root@rootdns ~]# vim /etc/sysconfig/network-scripts/ifcfg-eno16777736
DEVICE=eno16777736
ONBOOT=yes
BOOTPROTO=static
IPADDR=192.168.99.60
PREFIX=16
3、清除防火墙
[root@rootdns ~]# iptables -F
4、安装bind
[root@rootdns ~]# yum install -y bind
5、编辑DNS主配文件
[root@rootdns ~]#  vim /etc/named.conf
 //      listen-on port 53 { 127.0.0.1; };
//      allow-query     { localhost; };
不修改则默认只监听在本机127.0.0.1并且只能从本机查询,建议注释掉上述两行
dnssec-enable no;
dnssec-validation no;
上述两项的yes改为no,这两项yes是使用加密及签名来保证DNS服务器通信安全的,由于我们没有使用,所以必须改为no,否则下级DNS是无法与上级DNS进行通信的
zone "." IN {
type master;
file "named.ca";
};
修改根的类型:hint-->master
6、重写根的解析文件/var/named/named.ca
[root@rootdns ~]# cd /var/named/
[root@rootdns named]# echo >named.ca ## 清空原来的数据
[root@rootdns named]# vim named.ca ## 手动输入,也可以根据/var/named/下的模板修改
$TTL 1D
. IN SOA dns.root. admin.root. ( 1 1D 1H 1W 1D )
. IN NS dns.root.
dns.root. IN A 192.168.99.60
com IN NS dns.com.
dns.com. IN A 192.168.99.61
[root@rootdns named]#
7、检查配置文件语法有无错误
[root@rootdns named]# named-checkconf
[root@rootdns named]# named-checkzone . named.ca ## 检查根DNS配置文件
zone ./IN: loaded serial 1
OK
[root@rootdns named]#
8、启动根服务器
[root@rootdns named]# systemctl start named
[root@rootdns named]# ss -tnlp ## 查看端口是否启动,默认53号端口
9、.服务器本机使用dig检测解析效果
[root@rootdns named]# dig dns.root.
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.root.
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 26131
;; flags: qr aa rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.root. IN A
;; ANSWER SECTION:
dns.root. 86400 IN A 192.168.99.60
;; AUTHORITY SECTION:
. 86400 IN NS dns.root.
;; Query time: 1 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: Thu Apr  6 23:56:27 2017
;; MSG SIZE  rcvd: 66
能得出如上解析信息,说明dns.root服务器可以正常提供解析服务了
B、com服务器的配置
1、前面4步同上,只是主机名与IP地址改为对应信息就可以了
5、编辑DNS主配文件
[root@comdns ~]# vim /etc/named.conf
 //      listen-on port 53 { 127.0.0.1; };
//      allow-query     { localhost; };
注释掉上述两行
dnssec-enable no;
dnssec-validation no;
上述两项的yes改为no
zone "." IN {
type hint;
file "named.ca";
};
zone "com" IN {
type master;
file "com.zone";
};
根区域无需修改;新增com区域信息
6、复制.服务器上的named.ca文件到com服务器上
[root@rootdns named]# scp named.ca 192.168.99.61:/var/named/named.ca
## 在根服务器上操作,如果不在/var/named/目录下要补上路径
删除named.ca的最后两行
[root@comdns ~]# cd /var/named/
[root@comdns named]# cat named.ca ## 只保留根区域的信息即可
$TTL 1D
. IN SOA dns.root. admin.root. ( 1 1D 1H 1W 1D )
. IN NS dns.root.
dns.root. IN A 192.168.99.60
[root@comdns named]#
7、新建com域的解析数据库,修改相应权限
[root@comdns named]# vim com.zone ## 新建区域文件,要和配置文件里面写的名称一致
$TTL 1D ## 格式可以参照/var/named/目录下的文件
com. IN SOA dns.com. admin.com. ( 1 1D 1H 1W 1D )
com. IN NS dns.com.
dns.com. IN A 192.168.99.61
rj.com. IN NS dns.rj.com.
dns.rj.com. IN A 192.168.99.62
[root@comdns named]# chgrp named com.zone ## 修改文件所属组为named组
[root@comdns named]# chmod o-r com.zone ## 修改其他人对此文件没有任何权限
8、检查配置文件语法有无错误
[root@comdns named]# named-checkconf
[root@comdns named]# named-checkzone com com.zone
zone com/IN: getaddrinfo(dns.rj.com) failed: Temporary failure in name resolution
zone com/IN: loaded serial 1
OK
[root@comdns named]#
这里报出了一个获取dns.rj.com域信息失败的错误,不用担心,正是因为我们的下级域rj.com还没有搭建出来
9、启动dns.com服务器
[root@comdns named]# systemctl start named
[root@comdns named]# ss -tnlp  ## 查看端口是否启动,默认53号端口
10、在dns.com服务器上测试解析效果
[root@comdns named]# dig dns.com.
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.com.
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 974
;; flags: qr aa rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.com. IN A
;; ANSWER SECTION:
dns.com. 86400 IN A 192.168.99.61
;; AUTHORITY SECTION:
com. 86400 IN NS dns.com.
;; Query time: 1 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: Tue Apr 18 10:59:20 2017
;; MSG SIZE  rcvd: 66
有结果和上述信息类似时说明dns.com服务器解析没问题
[root@comdns named]# dig dns.root.
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.root.
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 33005
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.root. IN A
;; ANSWER SECTION:
dns.root. 86400 IN A 192.168.99.60
;; AUTHORITY SECTION:
. 86389 IN NS dns.root.
;; Query time: 4 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: 二 4月 18 17:47:04 CST 2017
;; MSG SIZE  rcvd: 66
有上述结果时说明com服务器是可以查询到根的
C、rj.com服务器的配置
1、前4步和.服务器的配置操作相同,只是主机名与IP地址改为对应信息就可以了
5、编辑DNS主配文件
[root@rjcom ~]# vim /etc/named.conf
 //      listen-on port 53 { 127.0.0.1; };
//      allow-query     { localhost; };
注释掉上述两行
dnssec-enable no;
dnssec-validation no;
上述两项的yes改为no
zone "." IN {
        type hint;
        file "named.ca";
};
zone "rj.com" IN {
        type master;
        file "rj.com.zone";
};
根区域无需修改;新增rj.com区域
6、复制dns.com服务器上的named.ca文件到dns.rj.com服务器上
[root@rootdns named]# scp named.ca 192.168.99.62:/var/named/named.ca
  ## 在根服务器上操作,如果不在/var/named/目录下要补上路径
删除named.ca的最后两行
[root@rjcom ~]# cd /var/named
[root@rjcom named]# cat named.ca ## 只保留根区域的信息即可
$TTL 1D
. IN SOA dns.root. admin.root. ( 1 1D 1H 1W 1D )
. IN NS dns.root.
dns.root. IN A 192.168.99.60
[root@rjcom named]#
7、新建rj.com域的解析数据库,修改相应权限
[root@rjcom named]# vim rj.com.zone
## 新建区域文件,要和配置文件里面写的名称一致
$TTL 1D ## 格式可以参照/var/named/目录下的文件
@ IN SOA dns.rj.com. admin.rj.com. ( 1 1D 1H 1W 1D )
@ IN NS dns.rj.com.
dns.rj.com. IN A 192.168.99.62
www IN A 192.168.99.63
[root@rjcom named]# chgrp named rj.com.zone
## 修改文件所属组为named组
[root@rjcom named]# chmod o-r rj.com.zone
## 修改其他人对此文件没有任何权限
8、检查配置文件语法有无错误
[root@rjcom named]# named-checkconf
[root@rjcom named]# named-checkzone rj.com rj.com.zone
zone rj.com/IN: loaded serial 1
OK
[root@rjcom named]#
9、启动dns.rj.com服务器
[root@rjcom named]# systemctl start named
[root@rjcom named]# ss -tnlp ## 查看端口是否启动,默认53号端口
10、在dns.rj.com服务器上测试解析效果
[root@rjcom named]# dig dns.rj.com
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.rj.com
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 23110
;; flags: qr aa rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.rj.com. IN A
;; ANSWER SECTION:
dns.rj.com. 86400 IN A 192.168.99.62
;; AUTHORITY SECTION:
rj.com. 86400 IN NS dns.rj.com.
;; Query time: 1 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: 二 4月 18 17:40:04 CST 2017
;; MSG SIZE  rcvd: 72
有上述结果时说明dns.rj.com服务器解析没问题
[root@rjcom named]# dig dns.root.
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.root.
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 8606
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.root. IN A
;; ANSWER SECTION:
dns.root. 86400 IN A 192.168.99.60
;; AUTHORITY SECTION:
. 86366 IN NS dns.root.
;; Query time: 2 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: Tue Apr 18 10:59:20 2017
;; MSG SIZE  rcvd: 66
有上述结果时说明dns.rj.com是可以查询到根的
运营商DNS服务器的配置
1、前4步和.服务器的配置操作相同,只是主机名与IP地址改为对应信息就可以了
5、编辑DNS主配文件
[root@dxdns ~]# vim /etc/named.conf
 //      listen-on port 53 { 127.0.0.1; };
//      allow-query     { localhost; };
注释掉上述两行
dnssec-enable no;
dnssec-validation no;
上述两项的yes改为no,zone区域无需修改
6、复制dns.com服务器上的named.ca文件到dns.dx服务器上
[root@rootdns ~]# scp named.ca 192.168.99.64:/var/named/named.ca
 ## 在根服务器上操作,如果不在/var/named/目录下要补上路径
删除named.ca的最后两行
[root@dxdns ~]# cd /var/named
[root@dxdns named]# cat named.ca ## 只保留根区域的信息即可
$TTL 1D
. IN SOA dns.root. admin.root. ( 1 1D 1H 1W 1D )
. IN NS dns.root.
dns.root. IN A 192.168.99.60
[root@dns named]#
7、检查配置文件语法有无错误,由于没有新增任何区域解析数据库文件,所以无需检查区域解析数据库存文件
[root@dns named]# named-checkconf
8、启动dns.dx服务器
[root@dxdns named]# systemctl start named
[root@dxdns named]# ss -tnlp ## 查看端口是否启动,默认53号端口
9、在dns.dx服务器上测试解析效果
[root@dns named]# dig dns.root.
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.root.
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 32756
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.root. IN A
;; ANSWER SECTION:
dns.root. 86400 IN A 192.168.99.60
;; AUTHORITY SECTION:
. 86136 IN NS dns.root.
;; Query time: 2 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: Tue Apr 18 10:59:40 2017
;; MSG SIZE  rcvd: 66
[root@dns named]#
能够得到上述结果时,说明运营商的DNS服务器是可以寻找到根DNS的
[root@dns named]# dig www.rj.com
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dig www.rj.com
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NXDOMAIN, id: 26532
;; flags: qr rd ra; QUERY: 1, ANSWER: 0, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dig. IN A
;; AUTHORITY SECTION:
. 10800 IN SOA dns.root. admin.root. 1 86400 3600 604800 86400
;; Query time: 3 msec
;; SERVER: 127.0.0.1#53(127.0.0.1)
;; WHEN: Tue Apr 18 10:59:20 2017
;; MSG SIZE  rcvd: 81
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 39968
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 2
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;www.rj.com. IN A
;; ANSWER SECTION:
www.rj. 85427 IN A 192.168.99.63
;; AUTHORITY SECTION:
rj.com. 85419 IN NS dns.rj.com.
;; ADDITIONAL SECTION:
dns.rj.com. 85419 IN A 192.168.99.62
;; Query time: 0 msec
;; SERVER: 127.0.0.1#53(127.0.0.1) ## 表示通过哪台DNS服务器查询,127表示本机
;; WHEN: Tue Apr 18 10:57:49 2017
;; MSG SIZE  rcvd: 92
[root@dns named]#
能够得到上述结果时,说明整个运营商的DNS服务器的转发解析是完全没问题的。可以开始为客户机提供DNS服务了
客户机配置运营商DNS服务器IP地址做全网解析测试
[root@chen ~]# vim /etc/sysconfig/network-scripts/ifcfg-eno16777736
DEVICE=eno16777736
ONBOOT=yes
BOOTPROTO=static
IPADDR=192.168.99.65
PREFIX=16
DNS1=192.168.99.64
客户机的DNS地址指向运营商的DNS服务器IP
[root@chen ~]# dig dns.root.
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> dns.root.
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 31081
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 1
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;dns.root. IN A
;; ANSWER SECTION:
dns.root. 84609 IN A 192.168.99.60
;; AUTHORITY SECTION:
. 84609 IN NS dns.root.
;; Query time: 1 msec
;; SERVER: 192.168.99.64#53(192.168.99.64) ## 通过设置的dxdns服务器进行查询
;; WHEN: Tue Apr 18 10:57:20 2017
;; MSG SIZE  rcvd: 66
[root@chen ~]#
能够得到上述结果时,说明客户机是可以通过运营商的DNS服务器寻找到根DNS的
[root@chen ~]# dig www.rj.com
; <<>> DiG 9.9.4-RedHat-9.9.4-29.el7 <<>> www.rj.com
;; global options: +cmd
;; Got answer:
;; ->>HEADER<<- opcode: QUERY, status: NOERROR, id: 5575
;; flags: qr rd ra; QUERY: 1, ANSWER: 1, AUTHORITY: 1, ADDITIONAL: 2
;; OPT PSEUDOSECTION:
; EDNS: version: 0, flags:; udp: 4096
;; QUESTION SECTION:
;www.rj.com. IN A
;; ANSWER SECTION:
www.rj.com. 84500 IN A 192.168.99.63
;; AUTHORITY SECTION:
rj.com. 84492 IN NS dns.rj.com.
;; ADDITIONAL SECTION:
dns.rj.com. 84492 IN A 192.168.99.62
;; Query time: 3 msec
;; SERVER: 192.168.99.64#53(192.168.99.64) ## 通过设置的dxdns服务器进行查询
;; WHEN: Tue Apr 18 10:58:20 2017
;; MSG SIZE  rcvd: 92
到此为止,一个完整的模拟互联网的DNS架构就完成了。
原创文章,作者:renjin,如若转载,请注明出处:http://www.178linux.com/78663

