

用户管理
用户通过uid来识别,用户的uid是全局唯一,Linux用户分三大类:
- 用户类别可以分为 管理员 系统用户 普通用户
——管理员的id为0,系统用户的id为1-499,一般用户的id为500- 组也是一样(centos6.9和centos7.3 id编号有所不同)上述是centos6.9的id编号。
-
管理员账户:root,可以用来登录,操作系统任何文件和命令,拥有最大的权限
-
普通用户:有登录能力,权限受到管理员账户的限制
-
系统用户:不具有登录能力,系统本身拥有,不是后来添加的,但是系统运行不可缺的
用户uid与组gid
useradd 创建一个新用户:
1.-u 指定用户id用户
2.-o 配合-u选项,不检查uid的唯一性
3.-g 指定用户组主
4.-c 用户描述信息
5.-d 指定用户家目录(目录必须不存在才可以创建)
6.-s 指定用户SHELL类型
7.-m 不创建家目录
8.-n 不创建新用户组,直接使用users组为主组
9.-D 查看默认创建用户设置(相当于cat /etc/default/useradd)
usermod 修改用户属性:
1.-u 修改用户新id
2.-l 修改用户登入名
3.-g修改用户组主
4.-G修改用户辅助组
5.-aG 增加辅助组
6.-d 单一删除一个组
7.-s 修改用户SHELL类型
8.-c修改描述信息
9-eYYYY-MM-DD指定用户过期日期
10.-L 加锁
11.-U解锁
userdel 删除用户(默认不删除家目录)
1.-r 删除用户家目录
默认创建一个用户就有一个uid 用户的默认配置信息在/etc/passwd 默认密码相关信息在 /etc/shadow (!!代表加锁)
-
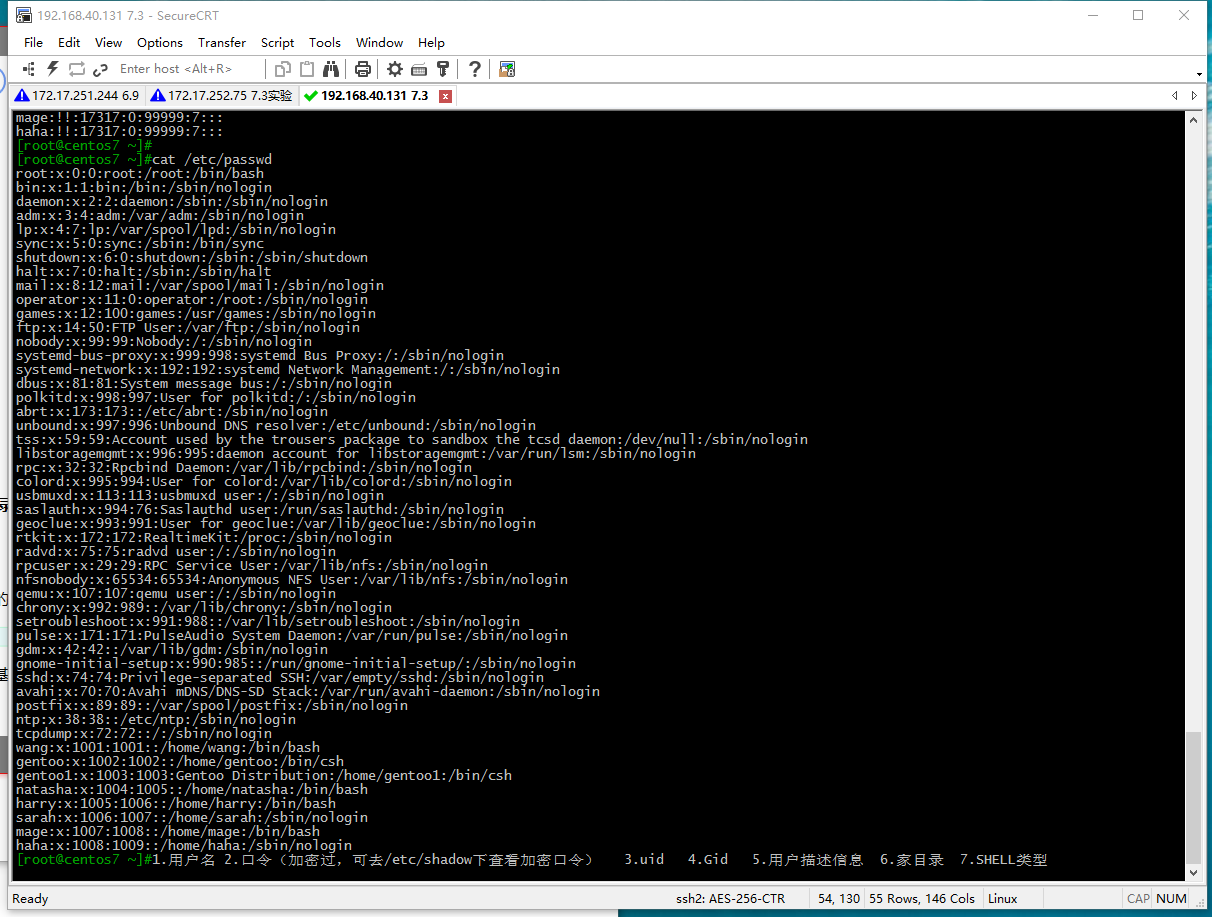
/etc/passwd 7 个字段:
例如:user3:x:2006:2006::/home/user3:/bin/bash (用:冒号隔开)
1:用户名 2.口令 3.uid 4.gid 5.用户描述信息 6.家目录 7.SHELL类型
如图:

- /etc/shells 查看当前系统支持的所有的shell类型
-
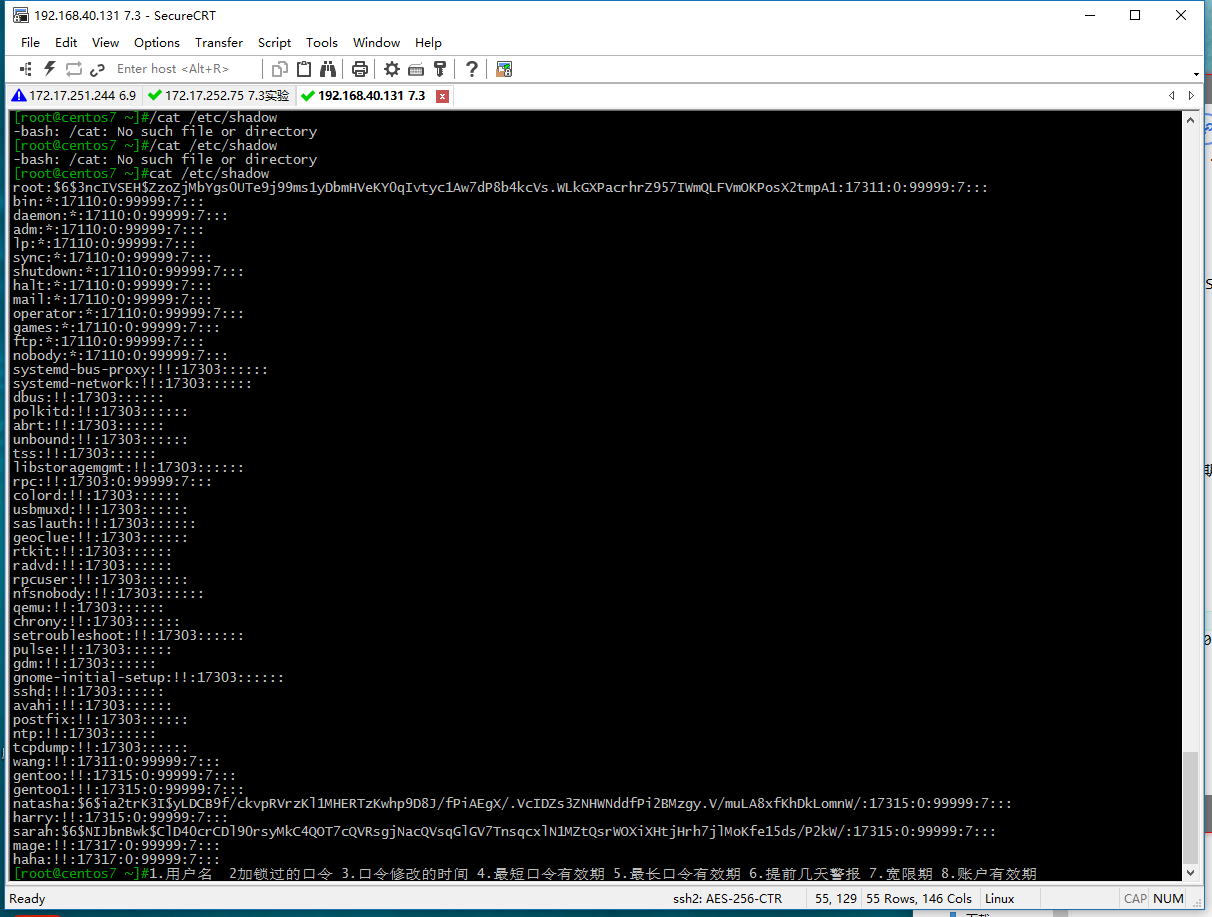
/etc/shadow 查看默认密码相关信息 /etc/shadow 8个字段(后面还有预留)
例如:haha:!!:17317:0:99999:7:::(用:冒号隔开)
1.用户名 2加锁过的口令 3.口令修改的时间 4.最短口令有效期 5.最长口令有效期 6.提前几天警报 7.宽限期 8.账户有效期
如图:
groupadd 创建组:
1.-g 指定用户Gid号
2.-s 创建系统组 (centous6:id小于500 centou7:id小于1000)
groupmod 修改组
1.-n 新名字 2.-g 新的gid
groupdel 删除组
默认创建一个组就有了gid 默认组的基础配置信息在/etc/gpasswd 默认的组密码相关的信息在、/etc/gshadow文件中
-
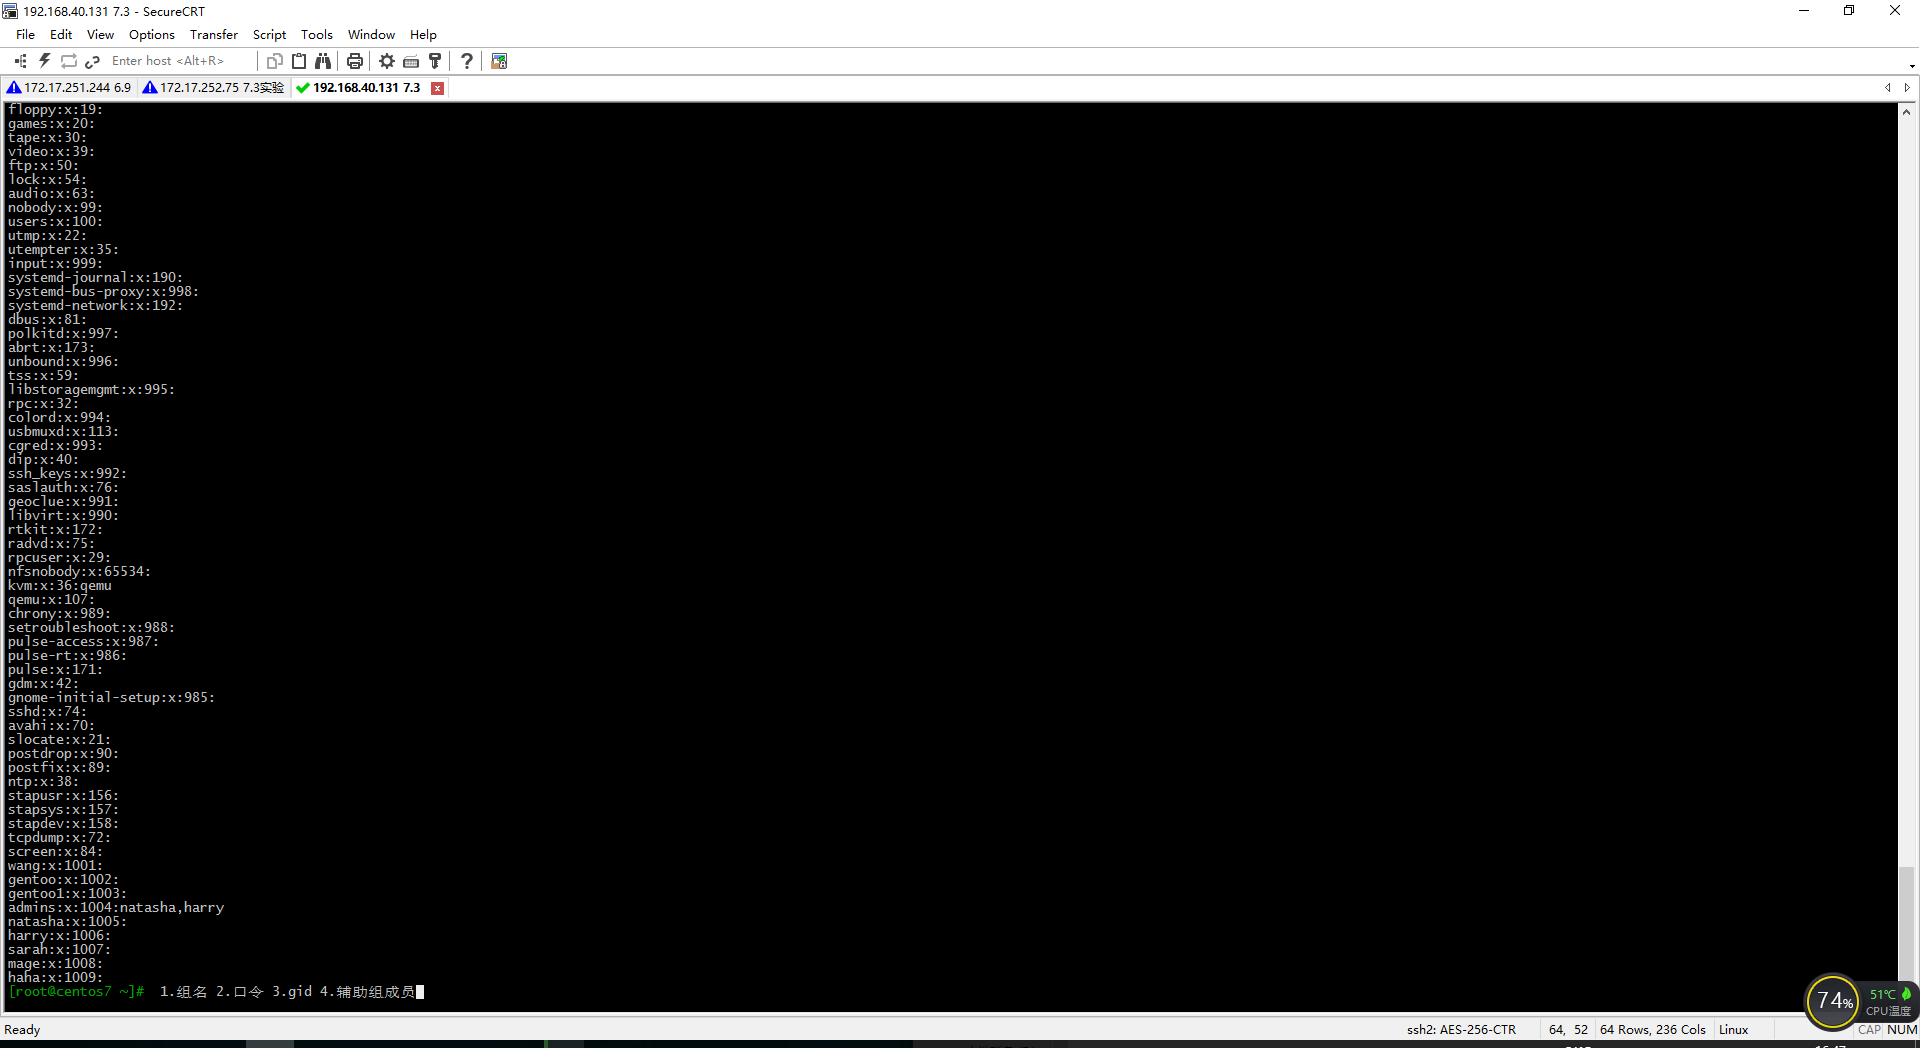
/etc/group 查看组的4个字段:
例如:admins:x:1004:natasha,harry(用:冒号隔开)
1.组名 2.口令 3.gid 4.辅助组成员
如图:
-
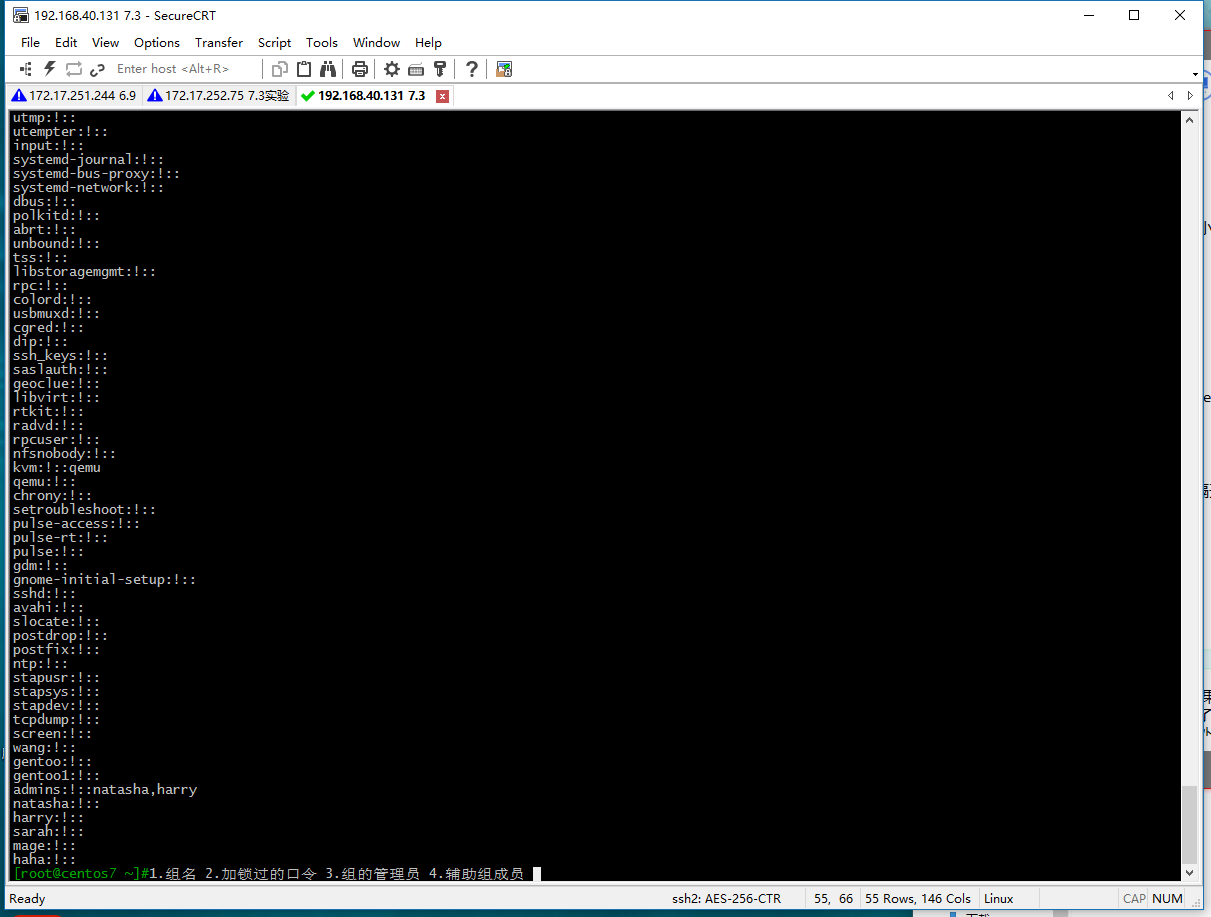
/etc/gshadow 查看组默认密码相关信息 /etc/gshadow 4个字段
例如:admins:!::natasha,harry
1.组名 2.加锁过的口令 3.组的管理员 4.辅助组成员
如图:
相关文件路径
/etc/dafault/useradd
/etc/skel/
/etc/login.defs
原创文章,作者:Az2h1丶,如若转载,请注明出处:http://www.178linux.com/77336

