

1.实验环境
|
服务器类型 |
域名 |
IP |
|
主DNS服务器 |
test.com. |
192.5.24.101 |
|
从DNS服务器 |
192.5.24.102 |
|
|
子DNS服务器 |
ops.test.com. |
192.5.24.201 |
|
备注:所有服务器需保持时间同步。 |
||
2.正向解析区域(192.5.24.101)
1) 安装bind


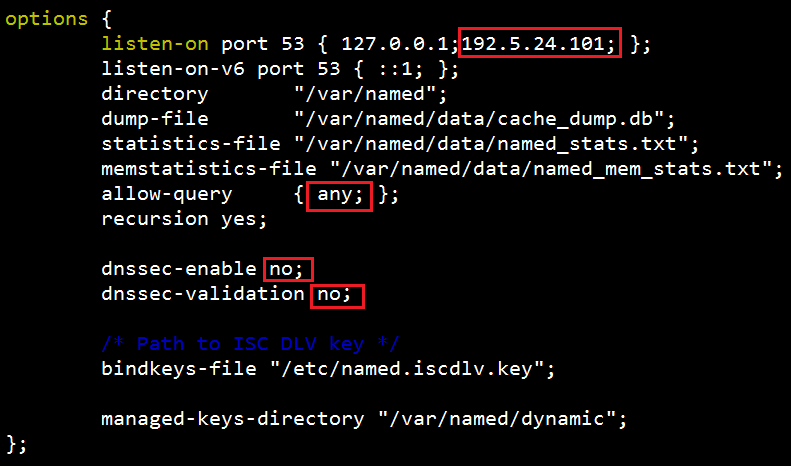
2) 编辑主配置文件,修改及添加相应参数。

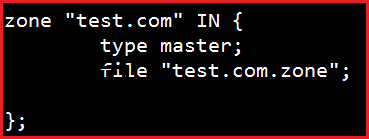
3) 编辑辅助配置文件,追加配置项。

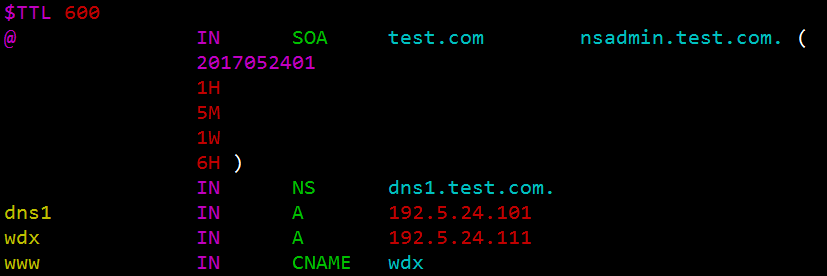
4) 建立区域数据文件。

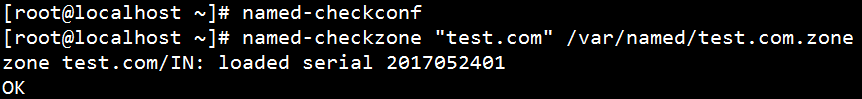
5) 检查配置文件语法及完整性。
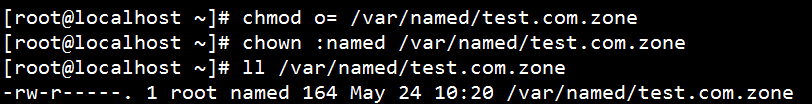
6) 修改区域数据文件权限。
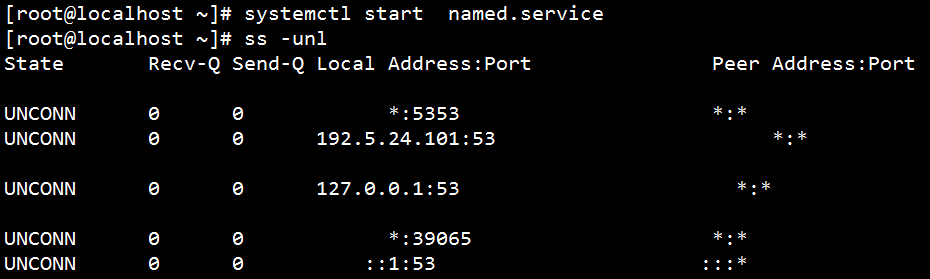
7) 开启并查看服务是否正常启动。
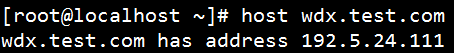
8) 测试正向解析区域是否配置成功。
3.反向解析区域(192.5.24.101)
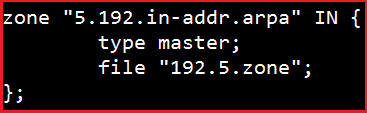
1) 编辑辅助配置文件,追加配置项。

2) 建立区域数据文件。

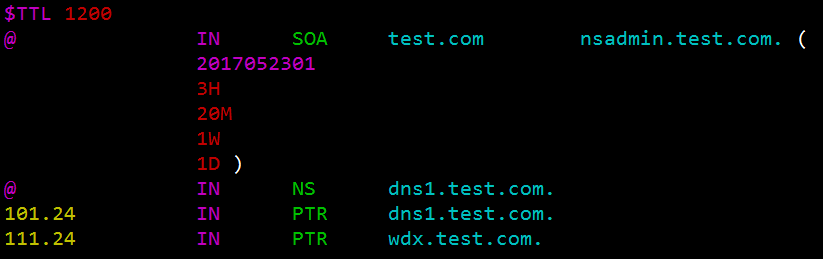
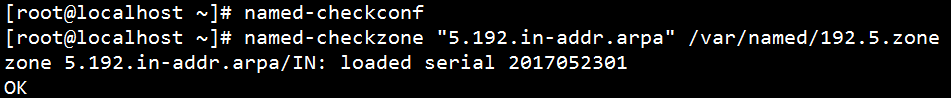
3) 检查配置文件语法及完整性。
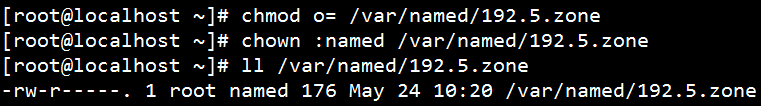
4) 修改区域数据文件权限。
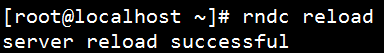
5) 重新加载配置文件。
6) 测试反向解析区域是否配置成功。

4.增加从DNS服务器
1) 修改主DNS上的区域数据文件,增加从DNS的相应参数。(192.5.24.101)

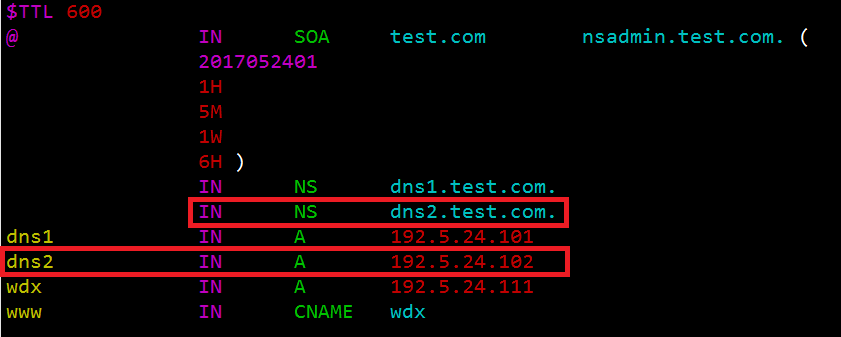
2) 检查配置文件语法及完整性。(192.5.24.101)

3) 重新加载配置文件。(192.5.24.101)
4) 在从DNS上安装bind。(192.5.24.102)

5) 在从DNS上编辑主配置文件,修改及添加相应参数。(192.5.24.102)

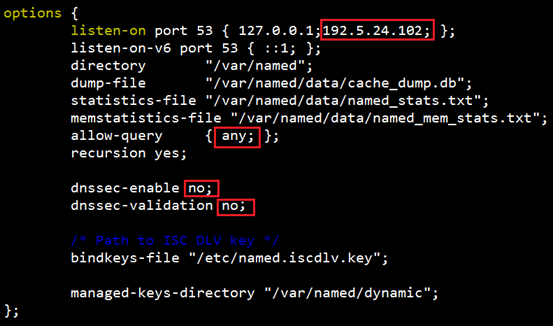
6) 在从DNS上编辑辅助配置文件,追加配置项。(192.5.24.102)

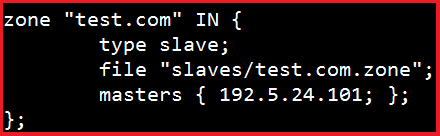
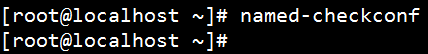
7) 检查配置文件语法及完整性。(192.5.24.102)
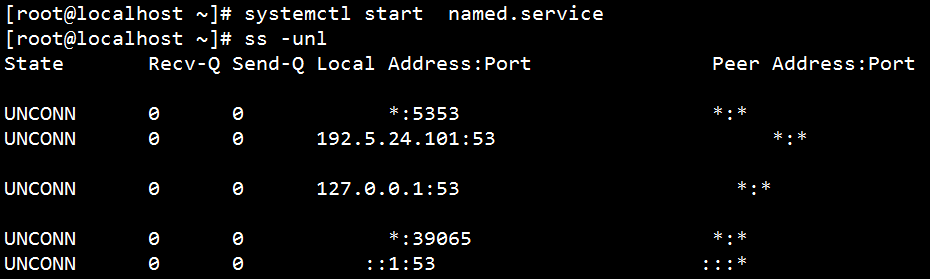
8) 开启并查看服务是否正常启动。(192.5.24.102)
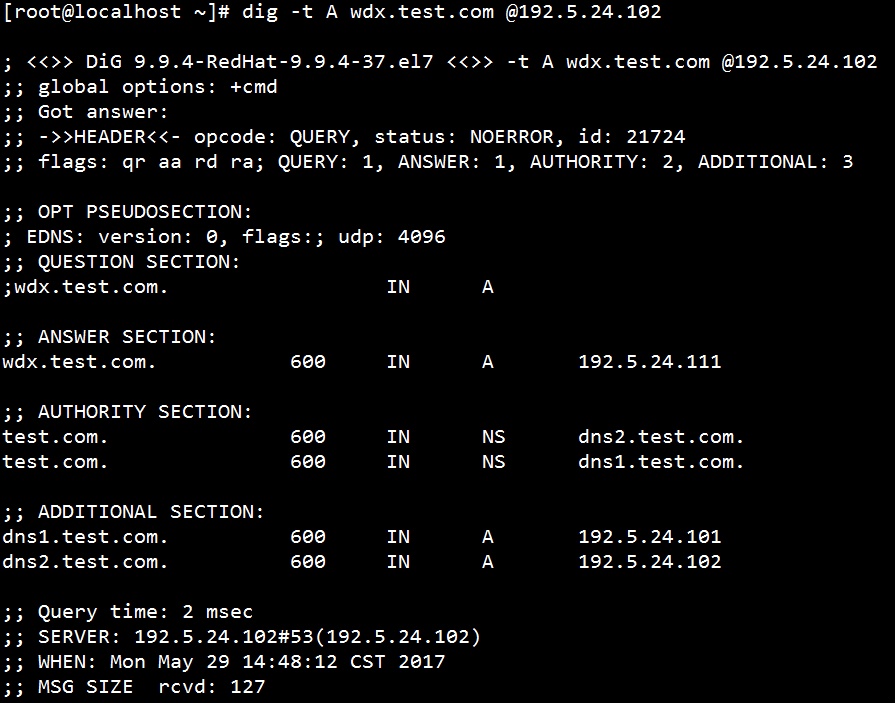
9) 测试从DNS是否配置成功。
5.子域配置(增加OPS子域)
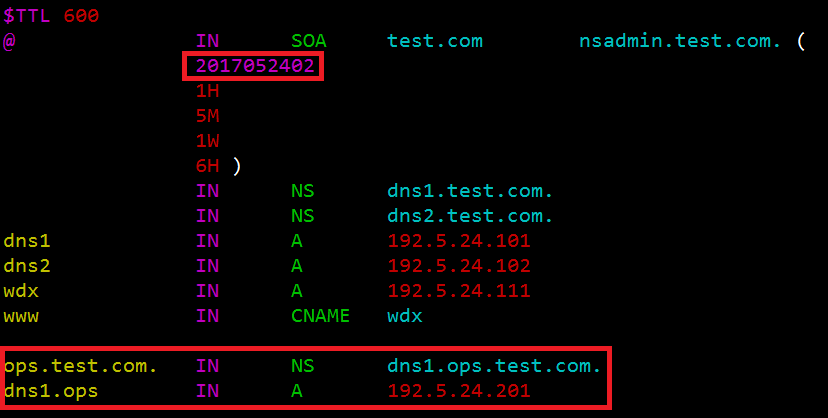
1) 修改主DNS上的区域数据文件,增加ops子域。(192.5.24.101)

2) 检查配置文件语法及完整性。(192.5.24.101)

3) 重新加载配置文件。(192.5.24.101)
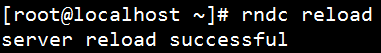
4) 在子DNS上安装bind。(192.5.24.201)

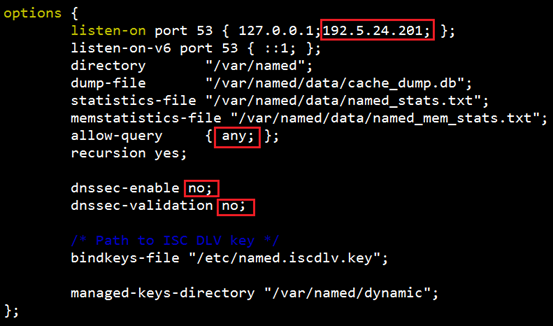
5) 在子DNS上编辑主配置文件,修改及添加相应参数。(192.5.24.201)

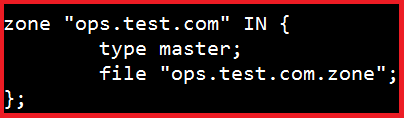
6) 在子DNS上编辑辅助配置文件,追加配置项。(192.5.24.201)

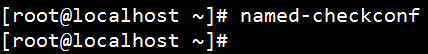
7) 检查配置文件语法及完整性。(192.5.24.201)
8) 在子DNS上编辑区域数据文件。(192.5.24.201)

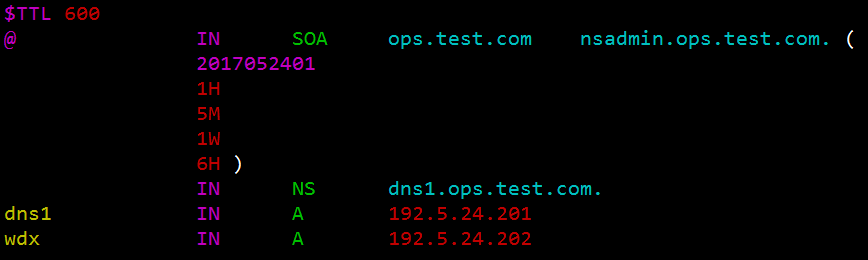
9) 检查配置文件语法及完整性。(192.5.24.201)

10) 修改区域数据文件权限。(192.5.24.201)
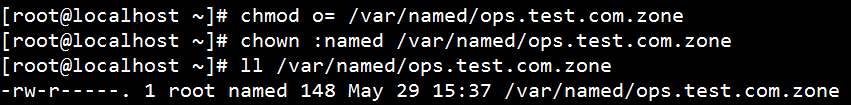
11) 开启并查看服务是否正常启动。(192.5.24.201)

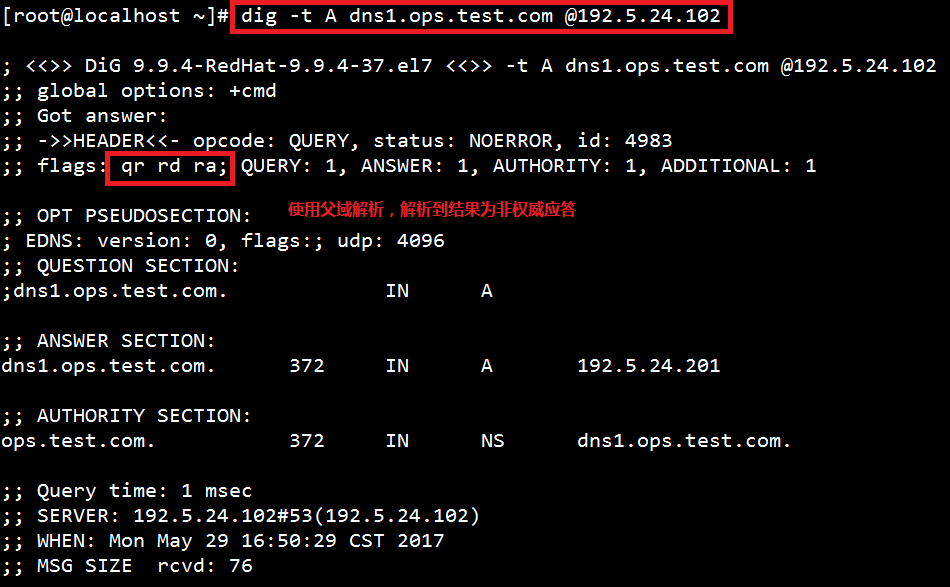
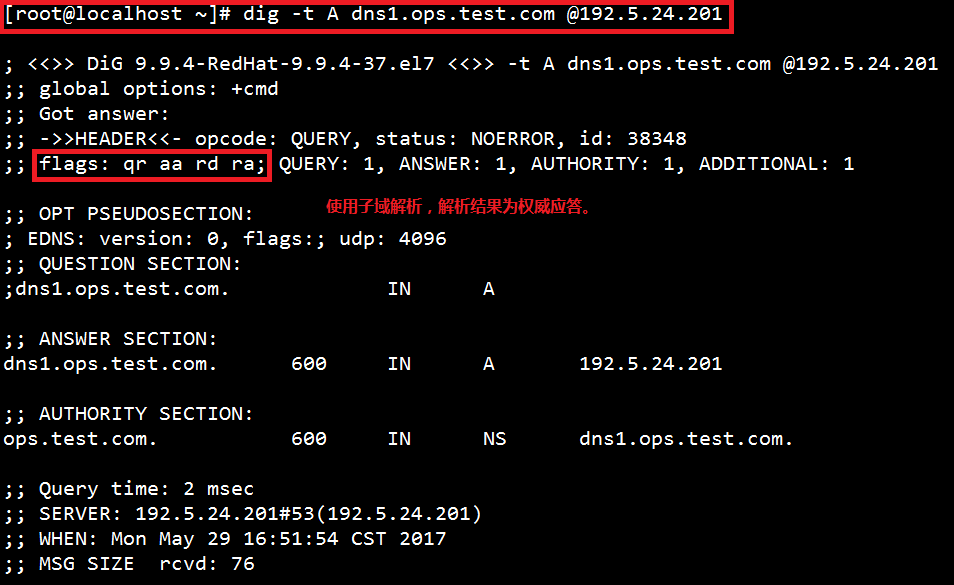
12) 测试子DNS是否配置成功。
6.转发
区域转发(192.5.24.201)
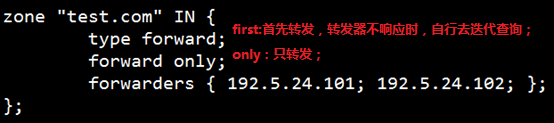
1) 编辑辅助配置文件,追加配置项。

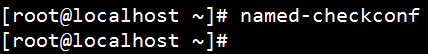
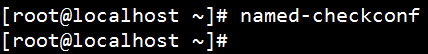
2) 检查配置文件语法及完整性。
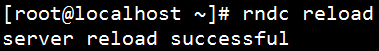
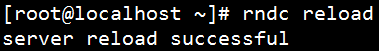
3) 重新加载配置文件。
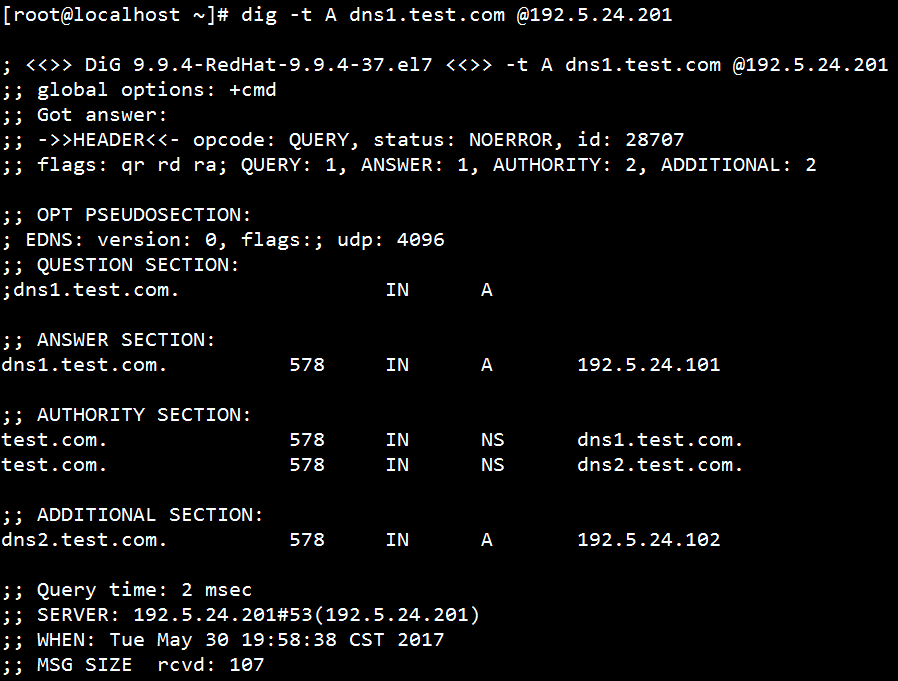
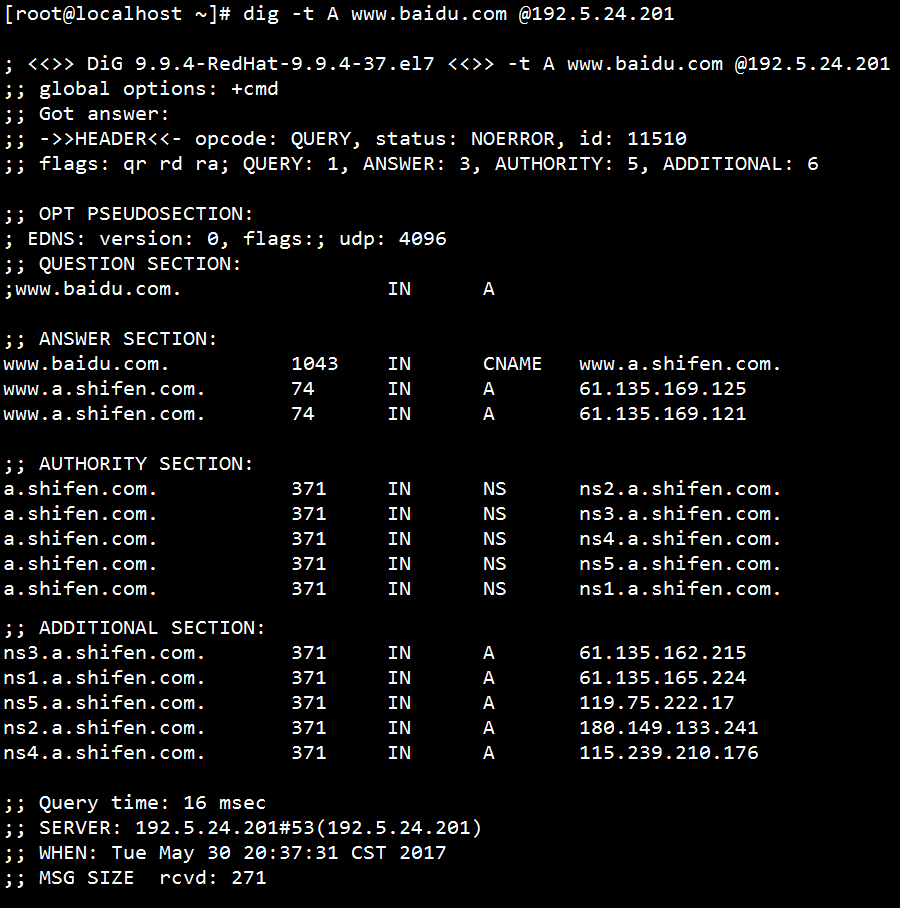
4) 测试区域转发是否配置成功。
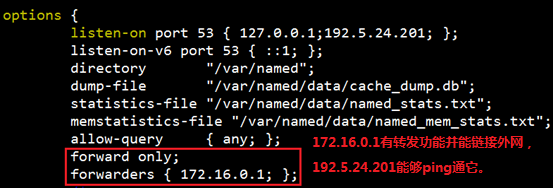
全局转发(192.5.24.201)
1) 编辑主配置文件,添加相应参数。

2) 检查配置文件语法及完整性。
3) 重新加载配置文件。
4) 测试区域转发是否配置成功。
7.BIND安全设置(192.5.24.101)
1) 编辑主配置文件,添加相应参数。
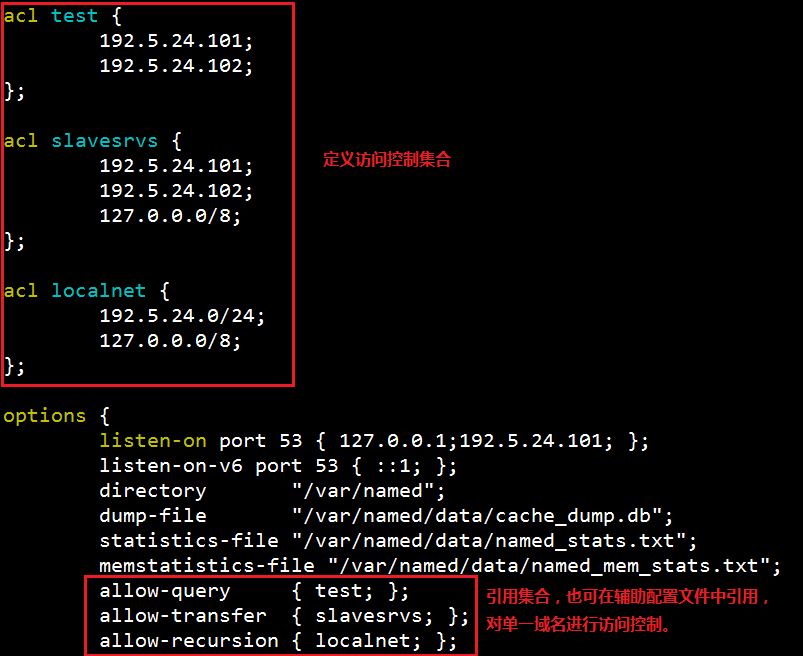
2) bind有四个内置的acl
none:没有一个主机;
any:任意主机;
local:本机
localnet:本机的IP所属的网络;
3) 访问控制指令
allow-query
{}; 允许查询的主机;白名单;
allow-transfer {}; 允许向哪些主机做区域传送;默认为向所有主机;应该配置仅允许从服务器;
allow-recursion {}; 允许哪此主机向当前DNS服务器发起递归查询请求;
allow-update {}; DDNS,允许动态更新区域数据库文件中内容;
原创文章,作者:wangdongxu,如若转载,请注明出处:http://www.178linux.com/77261


评论列表(1条)
主要介绍了BIND服务器的正向与反向解析,主从配置,及子域授权等等。内容总结的很详细,排版也很好,我能有你这样的博客该多好啊。看着你写的流程来做,我基本的可以做下来了!