

linux 系统启动流程:
之前有描述过linux的启动流程,但还有许多模糊的地方,经过一段时间了学习,查资料,看脚本,比初次理解更深,可以将上次模糊或不足的地方描述得比较清楚一些。
先看一张启动流程图。
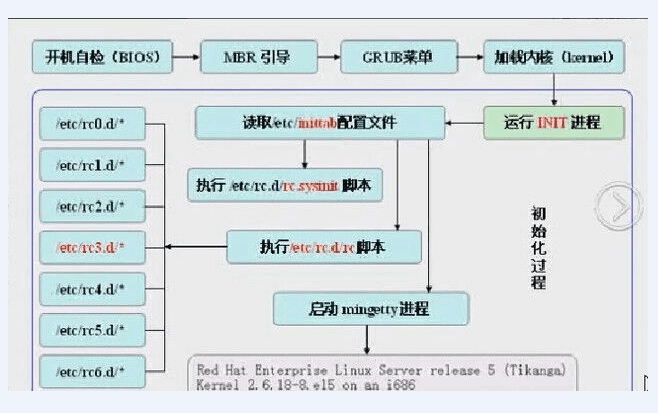

分析:
linux系统的启动流程大概可以分为两大部分:
第一部分为内核空间的启动
第二部分为用户空间的启动
其中,内核空间的启动主要可为分四个主要的阶段:
post –> mbr –> grub –> kernel
用户空间的启动,也主要分四个阶段:
inittab –> sysinit –> runlevel –> rc.local ; mingetty ;login
下边我将尽已所能,将每个过程描述清楚。
内核空间启动的四个阶段:
第一个阶段 post:
主机通电之后,运行的第一个程序,就是bios,全称base input output system,这个程序是集成在主板的rom中,运行起来后,就要先跑一次post代码,进行最基本的检查,主要检查主机的硬件是否正常,若不正常,将会报错并不再进行下一步。
第二阶段 装载MBR:
当post代码执行完后,就会将bios中设定好的启动顺序,将第一个活动的设备的MBR加载至内存中,MBR前446字节为linux中的主导引程序grub的stage1。至此,bios的任务完成。
第三阶段 装载grub引导启动程序
当MBR中grub的stage1加载到内存中后,又会继续读取第一个扇区512字节后的大概27个扇区,这个范围内,正是stage1_5所在的阶段。stage1_5阶段,存储了/boot分区的文件系统驱动,加载到此驱动后,才能去加载/boot分区中的stage2阶段。至此,整个linux的引导启动程序grub加载完成
第四阶段 加载kernel
grub的配置文件grub.conf中,已经指明了kernel的位置以及initramfs的位置,能加载kernel,并且挂载initramfs已经是板上钉钉的事,接下来的事,只需要借助initramfs这个伪根文件系统中存储的驱动,去挂载真正的“/”文件系统,需要注意的是,此时“/”文件系统是以只读方式挂载的。下一步,将会启动系统的第一个程序:/sbin/init,init进程起来之后,下接来要做的事,就归属于用户空间了。
用户空间启动的四个阶段:
第一阶段:
/sbin/init程序运行为init进程后,第一件事,就是去读取配置文件/etc/inittab和/etc/init目录下的*.conf文件,按照这些配置文件的定义,去完成系统的初始化。
第二阶段:
根据init程序配置文件的定义,在任何运行级别下运行/etc/rc.d/sysinit脚本。此脚本主要完成的工作如下有设置主机名,主机时间,根据/etc/fstab中的定义,挂载指定的文件系统,“/”文件系统也被重新以只读的方式挂载,激活LVM,sortware raid这些虚拟设备,激活swap设备,加载额外的驱动程序,清理此前这些操作产生的无用的文件。
第三阶段:
执行完init程序配置文件中指定运行的sysinit脚本后,将会根据确定的运行级别,运行相应的运行级别下的脚本,启动对应的服务,关闭对应的服务。
linux每个运行级别下,设置启动的服务都不相同,大概有几种级别:
0:关机
1:单用户模式或救援模式
2:多用户模式,多用于维护,且没有NFS
3: 多用户模式,正常模式,平时用得最多的就是这个
4:保留
5:图形界面
6:重启
执行完相应的运行级别的脚本后,还要执行用户定义在rc.local中的命令。执行mingettty,开启6个终端,提示用户输入用户名和密码进行登陆。至此,整个系统启动流程结束。
原创文章,作者:old_radish,如若转载,请注明出处:http://www.178linux.com/75713

