

cat /etc/hosts 可以做名字解析,黑客用来冒充网站IP
centos6 更改主机名 vim /etc/sysconfig/network
更改后不会立即生效:使用 hostname name 命令 直接生效
主机名更改后,一定要更新/etc/hosts 就是在本机127.0.0.0 后面加上一段 hostname
解析主机名。
system-config-network 打开图形界面,设置IP地址
setup 也可以设置IP地址
ifconfig ethx up|down 直接生效
netstat -I=ens33 这个-I选项不能分开,直接接参数
ifconfig eth1 2.2.2.2/16 直接更改IP生效,16是子网掩码
route -n 查看路由
netstat -nr 查看路由
route add [-net | -host ] 192.168.1.3/24 gw 172.16.0.1 dev eth0
网络路由 主机路由 路由IP 网关 端口
del [-net | -host ] 192.168.1.3 即可删除
route add default gw 172.16.0.1 默认路由,只要网关就行
路由实验
1、iptables -F 清除防火墙
2、配置IP
A
ifconfig ens33 172.100.0.100/16 up
route add default gw 172.100.0.1
B
路由IP也需要配置
3 启用路由功能
echo 1 > /proc/sys/net/ipv4/ip_forward
4、增加路由记录
R1
route add -net 192.168.0.0/24 gw 10.0.0.2
R2
route add -net 172.100.0.0/16 gw 10.0.0.1
5、测试
mtr traceroute
配置动态路由:
安装quagga包, 有可能/etc/quagga/文件需要改成conf格式
rpm -ql quagga 查看安装路径
命令vtysh 配置
sorvice ospfd start
netstat -t 显示tcp协议相关
-u 显示UDP协议相关
-l 处于监听状态
-a 所有状态
-p 显示相关进程及PID
-i 接口信息
-n 以数字形式显示
常用组合:
-tan, -uan, -tnl, -unl
netstat -i 可以看接口信息
sof -i :22 查看端口谁在使用
nc -l 9527 打开9527端口 同时清除iptables防火墙
另一台电脑nc hostname 9527 就可以及时通信了
ip –help 查看ip信息; ip a 看所有信息
可以加增加IP,都是临时的,infconfig 是临时更改
ip addr { add | del } ip dev ens33
ip route add 192.168.0.0/24 via 172.16.0.1
网关
ss 常用组合:
-tan, -tanl, -tanlp, -uan
ss -l 显示本地打开的所有端口
网络配置文件: /etc/sysconfig/network-script/ifcfg-
/etc/sysconfig/network-script/route- 路由表配置
10.0.0.0/8 via 172.16.0.1 路由表格式
网络配置最基本的参数:DEVICE=
BOOTPROTO= #端口类型,dhcp,none,static
IPADDR=
PREFIX= 子网掩码
GATEWAY= 网关
DNS1=
cenots7本地解析:vim /etc/hosts
例如:2.2.2.2 www.baidu.com 会把网站解析成2.2.2.2
网卡别名:
ip addr add 172.16.1.1/16 dev eth0 label eth0:0
del 如需要使用别名,建议用ip命令添加,方便删除
service network restart 使配置的网络信息生效
网卡模块管理
dmesg |grep eth
lsmod|grep e1000
rmmod e1000
ifconfig
modprobe e1000 加载驱动模块
网络配置文件
/etc/sysconfig/network-script/route-ens33 此文件需要自己创建
10.0.0.0/8 via 172.18.0.1
net3 via ip3
网卡别名:
ip add eth0:100 ip via ip 在网卡上增加IP地址
开机生效,直接复制ifcfg-ens33 到ifcfg-ens33:100
更改device名和IP地址,UUID删除 不能冲突
centos6:
上网卡别名和NetworkManager 冲突
boding和NetworkManager 冲突
bonding 工作模式:mode0轮转模式 mode1 备份模式 mode3 广播模式
bonding 配置:
创建bonding 设备的配置文件
/etc/sysconfig/network-scripts/ifcfg-bond0
DEVICE=bond0
BOOTPROTO=none
BONDING_OPTS= “miimon=100 mode=0”
/etc/sysconfig/network-scripts/ifcfg-eth0
DEVICE=eth0
BOOTPROTO=none
MASTER=bond0
SLAVE=yes
查看bond0 状态:/proc/net/bonding/bond0
miimon 是用来进行链路监测的。如果miimon=100 ,那么系统每100ms 监测一次链路连接状态,如果有一条线路不通就转入另一条线路
删除bond0 也可以删除配置文件重启
ifconfig bond0 down
rmmod bonding
nmcli 一个很强大的网络管理工具
connection 显示活动连接
device 显示连接设备
nmcli con del default 删除连接
网络组:是将多个网卡聚合在一起方法,从而实现冗错和提高吞吐量
网络组不同于旧版中bonding 技术,提供更好的性能和扩展性
网络组由内核驱动和teamd 守护进程实现.
多种方式runner (常用的三种模式)
broadcast 广播组
roundrobin 循环
activebackup 备份
loadbalance 均衡负载
启动网络组接口不会自动启动网络组中的port 接口
启动网络组接口中的port 接口不会自动启动网络组接口
禁用网络组接口会自动禁用网络组中的port 接口
没有port 接口的网络组接口可以启动静态IP 连接
启用DHCP 连接时,没有port 接口的网络组会等待port接 接口的加入
创建网络组接口:创建port接口 : 示例
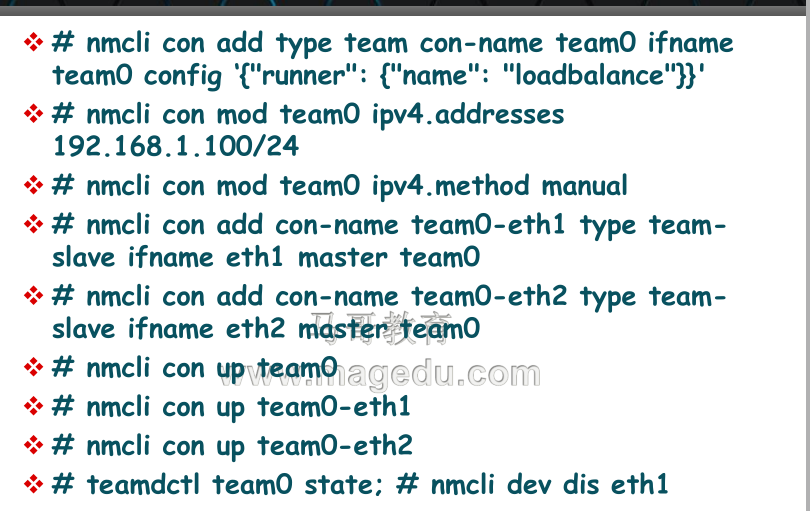

管理网络组的配置文件:/etc/sysconfig/network-scripts/ifcfg-team0
网络客户端工具:ftp lftp
wget [option]… [URL]…
-q: 静默模式
-c: 断点续传
-O: 保存位置
–limit-rates=: 指定传输速率
网络测试工具: host dig nslookup
跟踪路由:traceroute
显示正确的路由表:ip route
原创文章,作者:shewei,如若转载,请注明出处:http://www.178linux.com/71511

