

前言
vsftpd是一款在Linux发行版中最受推崇的FTP服务器程序,特点是小巧轻快,安全易用,目前在开源操作系统中常用的FTP套件主要有proftpd、pureftp、ServU和wu-ftpd等。本文将讲解vsftpd的基本功能和如何基于PAM和MySQL/MariaDB实现虚拟用户访问控制。
基础配置介绍
工作原理
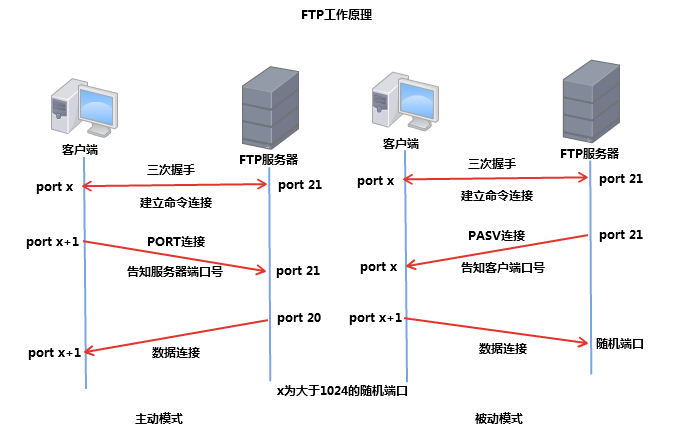

状态响应码
1xx:信息码
2xx:成功状态码
3xx:进一步提示补全信息的状态码
4xx:客户端错误
5xx:服务器端错误
用户认证
虚拟用户:仅用于访问某特定服务中的资源
nsswitch: network server switch, 名称解析框架
		配置文件:/etc/nsswitch.conf
		模块:/lib64/libnss*, /usr/lib64/libnss*
pam: pluggable authentication module, 用户认证框架
		模块:/lib64/security/
		配置文件:/etc/pam.conf, /etc/pam.d/*
系统用户通过ftp访问的资源的位置:用户自己的家目录
虚拟用户通过ftp访问的资源的位置:给虚拟用户指定的映射成为的系统用户的家目录
配置文件
vsftpd在CentOS6.6的配置文件
用户认证配置文件:/etc/pam.d/vsftpd
服务脚本:/etc/rc.d/init.d/vsftpd
配置文件目录:/etc/vsftpd
主配置文件:/etc/vsftpd/vsftpd.conf
匿名用户(映射为ftp用户)共享资源位置:/var/ftp
配置文件详解
匿名用户的设置
    anonymous_enable=YES:允许匿名登录
    anonymous_upload_enable=YES:允许上传文件
    anonymous_other_write_enable=YES:允许删除文件
    anonymous_mkdir_write_enable=YES:允许创建目录
    注:启用此功能,ftp用户对/var/ftp目录仍无权限,可在/var/ftp/目录下新建目录,
    如/var/ftp/upload/,并给ftp用户设置权限 setfacl -m u:ftp:rw /var/ftp/upload
系统用户的配置
    local_enable=YES:允许登录
    write_enable=YES:允许上传文件
禁锢所有的ftp本地用户于其家目录中
    chroot_local_user={YES|NO}
禁锢指定用户于家目录中
    chroot_list_enable=YES
    chroot_list_file=/etc/vsftpd/chroot_list
日志配置
    xferlog_enable=YES
    xferlog_std_format=YES
    xferlog_file=/var/log/xferlog
改变上传文件的属主
    chown_uploads=YES
    chown_username=whoever
上传文件的umask
    anon_umask:匿名用户上传文件的umask
    local_umask:本地用户上传文件的umask
vsftpd使用pam完成用户认证,其用到的pam配置文件
    pam_service_name=vsftpd
    控制用户登录:/etc/vsftpd/ftpusers中的用户都不允许使用ftp服务,基于pam
是否启用控制用户登录的列表文件
    userlist_enable=YES
    userlist_deny=YES|NO
    默认文件为/etc/vsftpd/user_list
连接限制
    max_clients: 最大并发连接数
    max_per_ip: 每个IP可同时发起的并发请求数
传输速率
    anon_max_rate:匿名用户的最大传输速率,单位是bytes/s
    local_max_rate:本地用户的最大传输速率,单位是bytes/s
自定义信息配置
        ftpd_banner=Welcome to FTP Server #自定义
        dirmessage_enable=YES   #需创建.message文件
虚拟用户访问控制
虚拟用户
所有的虚拟用户会被统一映射为一个指定的系统账号,访问的共享位置即为此系统账号的家目录
各虚拟用户可被赋予不同的访问权限,通过匿名用户的权限控制参数进行指定
虚拟用户的存放方式:
hash编码的文件(奇数行为用户名,偶数行为密码)
关系型数据库(通过第三方模块pam-mysql实现认证)
工作原理
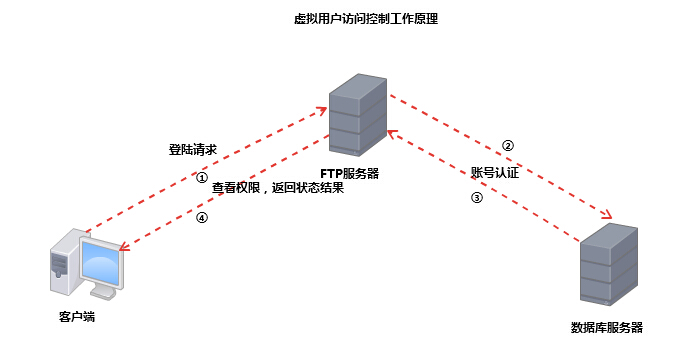
配置过程
环境准备
FTP服务器:172.16.10.10(CentOS6.6)
数据库服务器:172.16.10.211(CentOS6.6),MariaDB
安装所需程序
首先FTP服务器需要安装vsftpd和pam_mysql,数据库服务器需要安装MySQL或者MariaDB,我这里已经安装完毕了,就直接开始配置了
创建虚拟用户
[root@MariaDB ~]# mysql

MariaDB [(none)]> CREATE DATABASE vsftpd;

MariaDB [(none)]> use vsftpd;

MariaDB [vsftpd]> GRANT SELECT ON vsftpd.* TO vsftp@'172.16.10.10' IDENTIFIED BY 'vpass';

MariaDB [vsftpd]> FLUSH PRIVILEGES;

MariaDB [vsftpd]> CREATE TABLE users (
    -> id INT UNSIGNED NOT NULL AUTO_INCREMENT PRIMARY KEY,
    -> name VARCHAR(50) BINARY NOT NULL,
    -> password CHAR(48) BINARY NOT NULL );
#添加虚拟用户
MariaDB [vsftpd]> INSERT INTO users (name,password) VALUES ('tom',password('scholar'));
#password('PASSWORD')加密密码
MariaDB [vsftpd]> INSERT INTO users (name,password) VALUES ('alice',password('scholar'));
vsftpd配置
[root@lab ~]# vim /etc/pam.d/vsftpd.mysql  #创建pam认证文件

auth required pam_mysql.so user=vsftp passwd=vpass host=172.16.10.211 db=vsftpd
table=users usercolumn=name passwdcolumn=password crypt=2 #密码经过加密,crypt值为2
account required pam_mysql.so user=vsftp passwd=vpass host=172.16.10.211 db=vsftpd
table=users usercolumn=name passwdcolumn=password crypt=2

[root@lab ~]# useradd -s /sbin/nologin -d /var/ftproot vuser
#创建虚拟用户映射的系统用户及对应的目录
[root@lab ~]# chmod go+rx /var/ftproot  #给予权限
[root@lab ~]# vim /etc/vsftpd/vsftpd.conf

#请确保已经启用了以下选项
anonymous_enable=YES
local_enable=YES
write_enable=YES
anon_upload_enable=NO
anon_mkdir_write_enable=NO
chroot_local_user=YES
#添加以下选项
guest_enable=YES
guest_username=vuser #设置的映射系统用户
#并确保pam_service_name选项的值如下所示
pam_service_name=vsftpd.mysql #创建的pam认证文件
配置虚拟用户具有不同的访问权限
vsftpd可以在配置文件目录中为每个用户提供单独的配置文件以定义其ftp服务访问权限,每个虚拟用户的配置文件名同虚拟用户的用户名。配置文件目录可以是任意未使用目录,只需要在vsftpd.conf指定其路径及名称即可。
配置vsftpd为虚拟用户使用配置文件目录
[root@lab ~]# vim /etc/vsftpd/vsftpd.conf

#添加如下选项
user_config_dir=/etc/vsftpd/vusers_config
创建所需要目录,并为虚拟用户提供配置文件
[root@lab ~]# mkdir /etc/vsftpd/vusers_config
[root@lab ~]# cd /etc/vsftpd/vusers_config/
[root@lab vusers_config]# touch tom alice
配置虚拟用户的访问权限
虚拟用户对vsftpd服务的访问权限是通过匿名用户的相关指令进行的。比如,如果需要让tom用户具有上传文件的权限,可以修改/etc/vsftpd/vusers_config/tom文件,在里面添加如下选项即可。
[root@lab vusers_config]# vim tom

anon_upload_enable=YES
anon_mkdir_write_enable=YES
anon_other_write_enable=YES

[root@lab vusers_config]# vim alice

anon_upload_enable=NO
anon_mkdir_write_enable=NO
anon_other_write_enable=NO
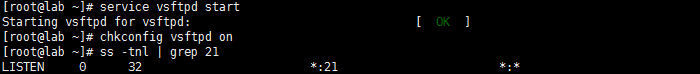
启动服务,设置开机自启,查看21端口是否被监听
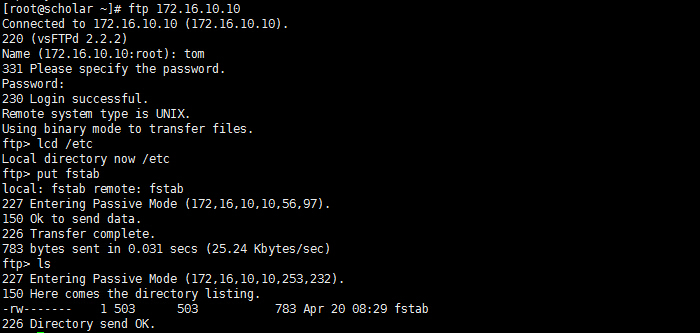
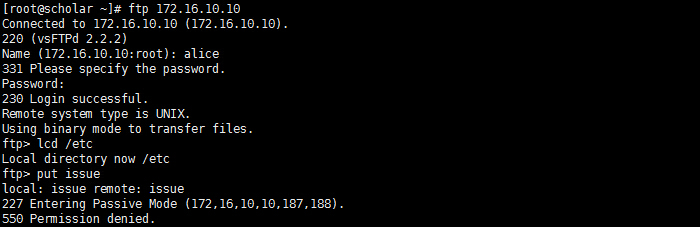
测试虚拟用户
The end
好了,FTP基于PAM和MySQL/MariaDB的虚拟用户访问控制,就说到这里啦,配置ftp过程中请确保不要敲多空格,否则是会报错或者登录失败的,我就深受其害,这确实是个坑,部署过程中遇到问题可留言,多谢关注呦。以上仅为个人学习整理,如有错漏,大神勿喷~~~
原创文章,作者:书生,如若转载,请注明出处:http://www.178linux.com/3442


评论列表(1条)
一如既往的认真,坚持,坚信,收获最大的一定是自己。加油